
 #1


 whattheslime/cve-2025-13486
CVE-2025-13486 - 远程代码执行与权限提升漏洞利用
 nxploited/cve-2025-14156
Fox LMS – WordPress LMS 插件 1.0.4.7 - 1.0.5.1 – 通过 'createOrder' 的未认证权限提升
 appsecco/vulnerable-mcp-servers-lab
一系列故意存在漏洞的服务器,用于学习渗透测试MCP服务器。
 cyberleelawat/cve-2025-40602
CVE-2025-40602 是 SonicWall Secure Mobile Access (SMA) 1000 系列设备中设备管理控制台 (AMC) 的一个本地权限提升漏洞。
 cyberw1ng/cve-2025-33053-poc
CVE-2025-33053 WebDav 漏洞利用的 PoC,演示如何在真实环境中触发该漏洞。该仓库侧重于动手利用步骤、可复现的测试用例和可观察的影响,帮助安全研究人员和防御者理解该问题并验证修复方案。
 anonymous941/zygote-injection-toolkit
用于利用 Android Zygote 注入漏洞 (CVE-2024-31317) 的命令行工具
 geozstevenzz/cve-2024-30804
Windows LPE PoC,利用 AsInsHelp64.sys 驱动通过任意物理内存读/写来覆盖内核令牌并获取 SYSTEM 权限。
 o-sec/cve-2024-48990
needrestart 中 CVE-2024-48990(本地权限提升)的漏洞利用
 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200
 nabilboudra/cve-2017-5123
CVE-2017-5123内核漏洞利用、基于ICMP的rootkit命令与控制,以及存在操作系统命令注入漏洞的Web应用程序的教育性演示,用于网络安全培训。
 religan/cve-2023-20198
网络安全案例研究,分析 Cisco IOS XE 中的 CVE-2023-20198,涵盖漏洞利用、缓解策略、安全软件开发框架及补丁管理政策,并基于受控实验室环境提供实践见解。
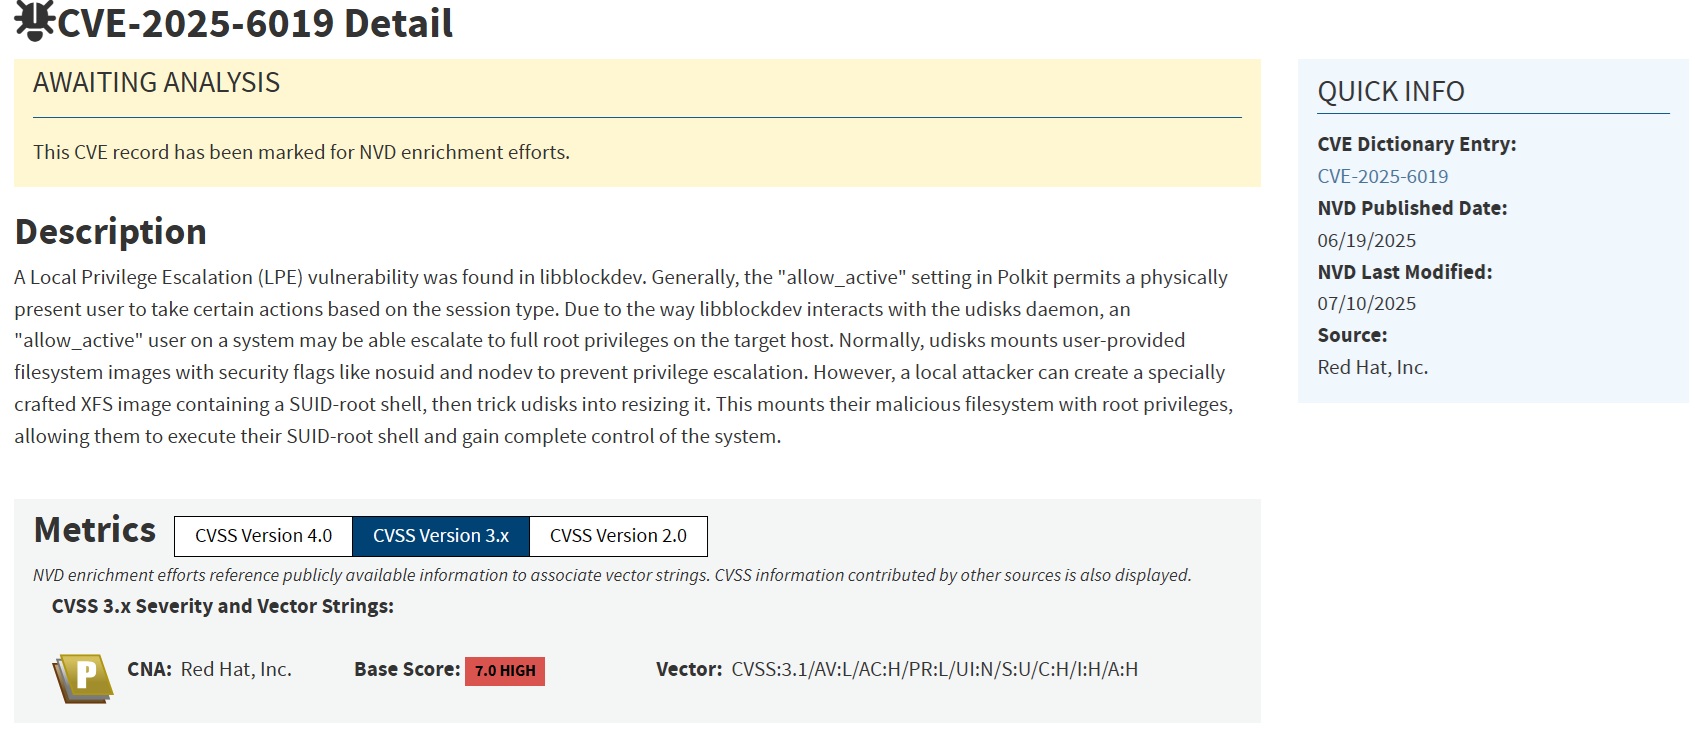 phamdinhquy2512/cve-2025-6019-exploitation
# CVE-2025-6019 的教育性复现:通过恶意文件系统镜像中的 SUID-root 二进制实现 UDisks2 本地权限提升 包含逐步漏洞利用指南和根因分析,适用于受控实验室环境。
 3lp4tr0n/sessionhop
通过 COM 实现 Windows 会话劫持
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
# File Away WordPress 插件(CVE-2025-2539)的已认证任意文件读取漏洞利用 包含 PoC、攻击流程、检测特征以及用于安全测试和教育的缓解策略。
 robbin0919/cve-2025-6019
针对CVE-2025-6019的技术分析与概念验证,该漏洞是libblockdev和udisks2中的一个本地权限提升漏洞,可通过精心构造的XFS镜像获取root访问权限。
 xalgord/react2shell
Next.js Server Actions 高级利用工具包 (CVE-2025-55182)









