
 #1

 shubham0d/cve-2020-3153
针对CVE-2020-3153的POC代码 - Cisco anyconnect路径遍历漏洞
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) 和 Phoenix (CVE-2015-3673) 针对 Mac OS X 10.2.8 及更高版本的漏洞测试工具
 sinsinology/cve-2022-26503
Proof-of-concept exploit for CVE-2022-26503, a local privilege escalation vulnerability in Veeam Agent for Windows via .NET deserialization, enabling…
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 静态 SSH 密钥远程代码执行 (CVE-2023-34039)
 sinsinology/cve-2024-5009
CVE-2024-5009 的漏洞利用
 soy-oreocato/cve-2022-42176
Proof-of-concept for CVE-2022-42176: hard-coded credentials in PCSecure configuration file allow local privilege escalation to admin panel and…
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop 本地权限提升的 POC
 stealthcopter/cve-2020-28243
SaltStack Minion 中 CVE-2020-28243 本地权限提升漏洞利用
 stong/cve-2020-15368
CVE-2020-15368,又名“如何利用易受攻击的驱动程序”
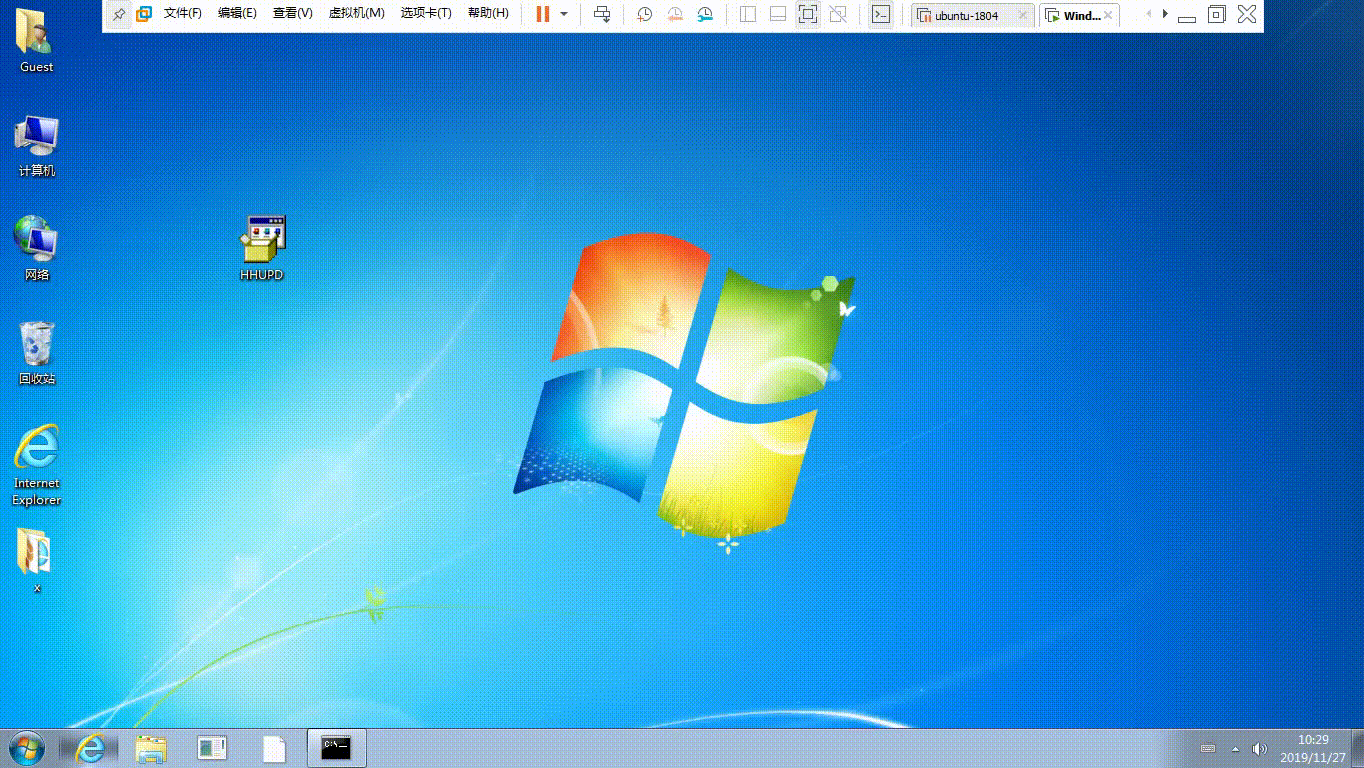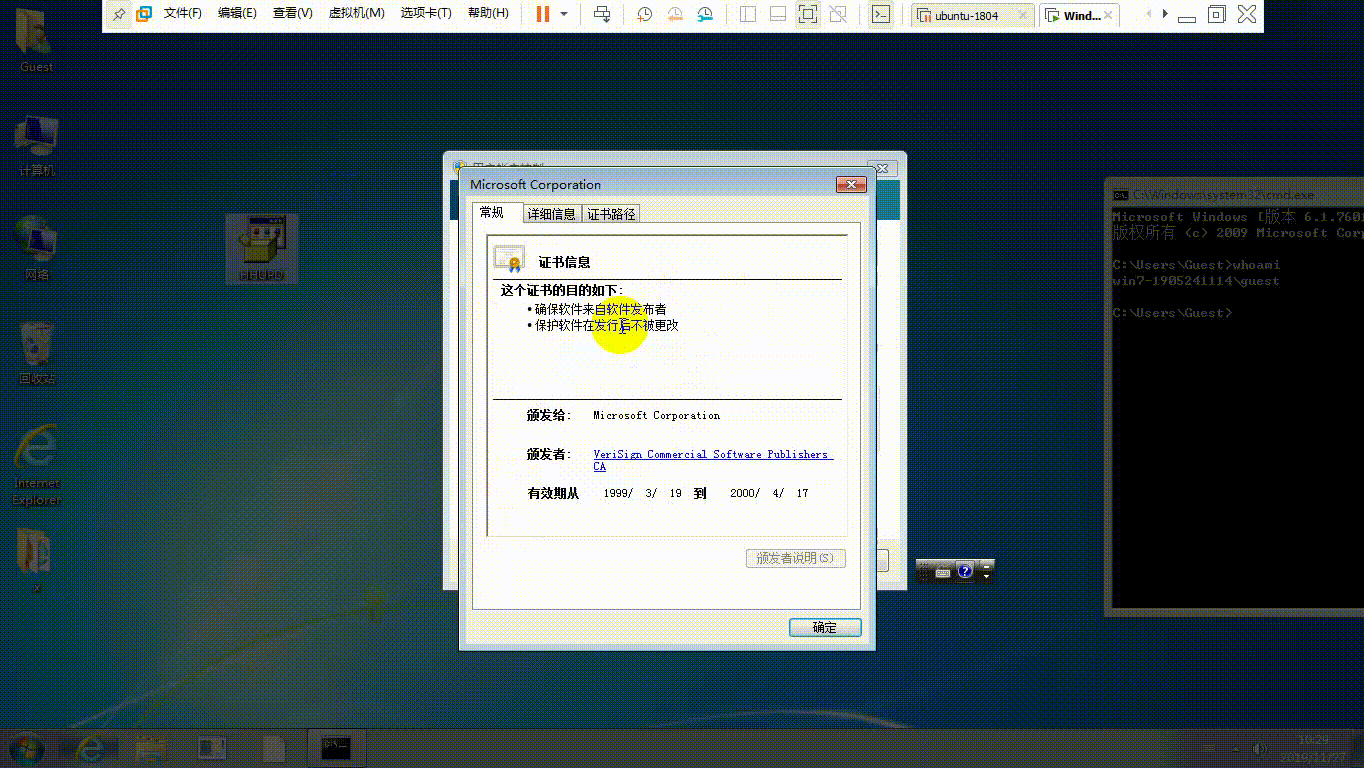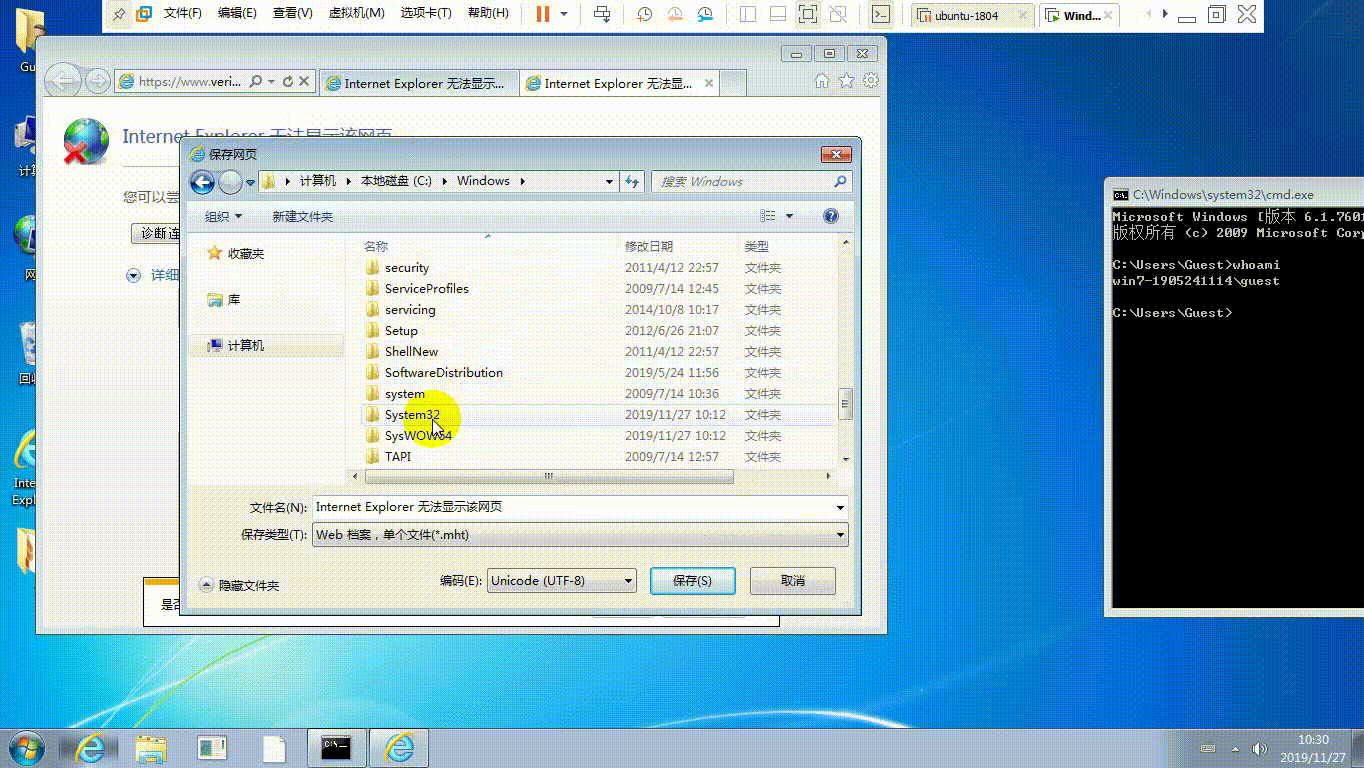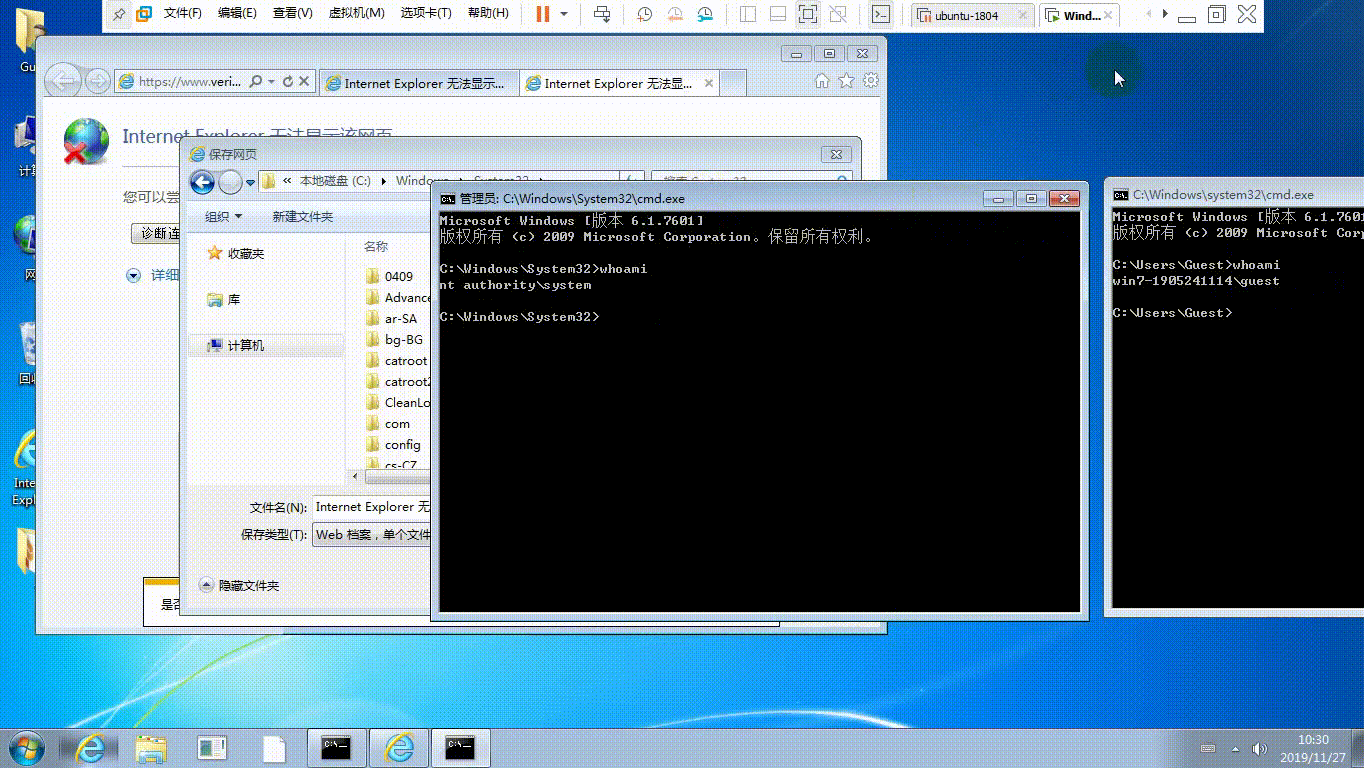 sv3nbeast/cve-2019-1388
guest→system(UAC手动提权)
 syedhafiz1234/cve-2023-34039
CVE-2023-34039
 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493 的分析文章与代码 - 通过 Adversary-in-the-Middle 在 ConnctWise Automate RMM 中实现 RCE
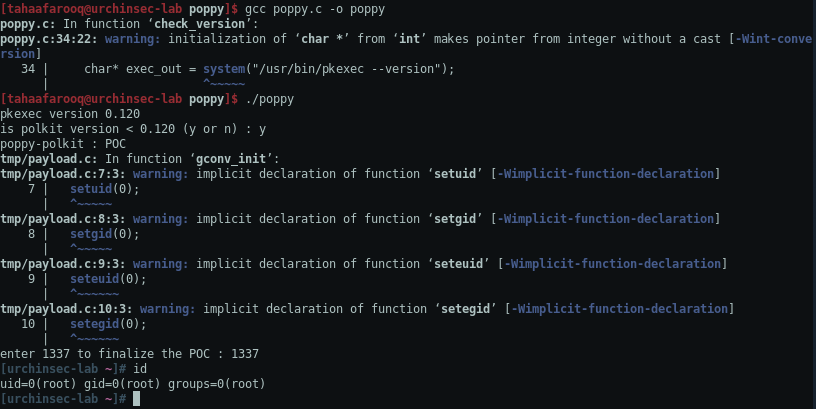 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131

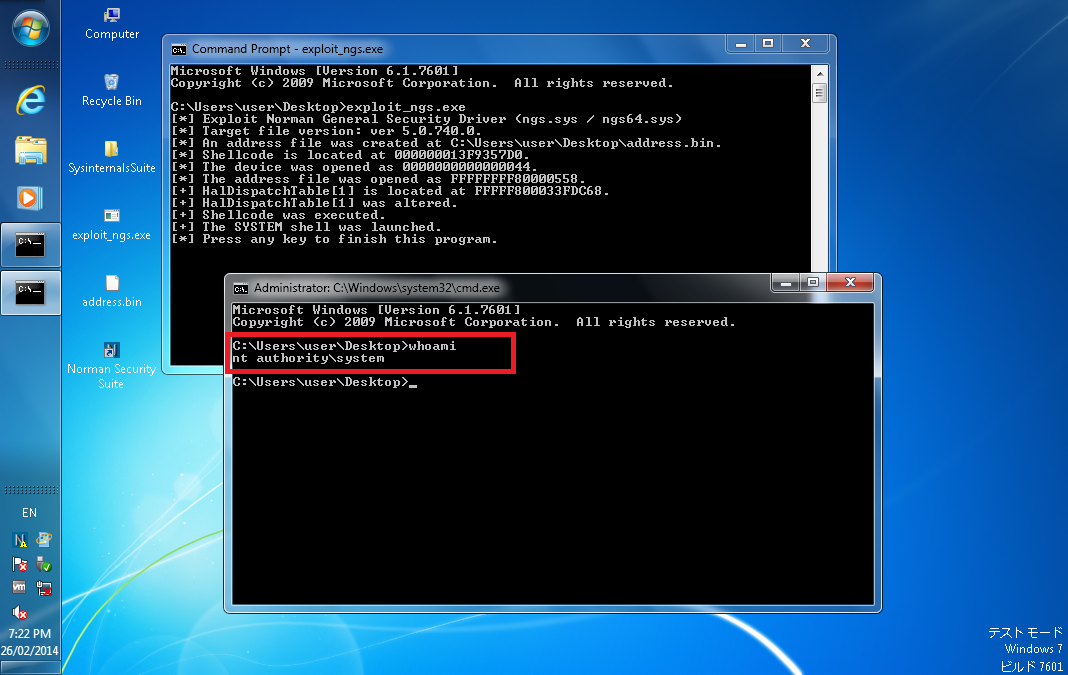 tandasat/cve-2014-0816
CVE-2014-0816
 tandasat/smmexploit
关于CVE-2021-26943的报告和漏洞利用,这是ASUS UX360CA BIOS版本303中的内核到SMM本地权限提升漏洞。
 tegal1337/cve-2022-0441
MasterStudy LMS WordPress 插件 2.7.6 之前的版本在注册新账户时未能正确验证某些参数,允许未认证用户注册为管理员。









