#1

 theman001/cve-2025-62215
CVE-2025-62215:Windows 内核竞态条件 + 双重释放权限提升
 ldrx30/cve-2023-21768
用于 CVE-2023-21768 的概念验证利用代码,演示 Windows 11 上通过内核漏洞进行的本地权限提升。
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 系统本地提权 POC
 uname1able/cve-2022-24481
针对CVE-2022-24481的C++漏洞利用程序,通过内核漏洞实现Windows 10/11本地权限提升。使用Visual Studio 2022和Windows SDK 10.0编译。
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)内核漏洞利用程序,适用于未解锁 Bootloader 的一加15T.
 mr-r00t11/cve-2024-37081
VMware vCenter Server(以及 VMware Cloud Foundation)中存在一个由 sudo 配置不当引起的本地权限提升漏洞,允许已认证的非管理员用户提权至 root。
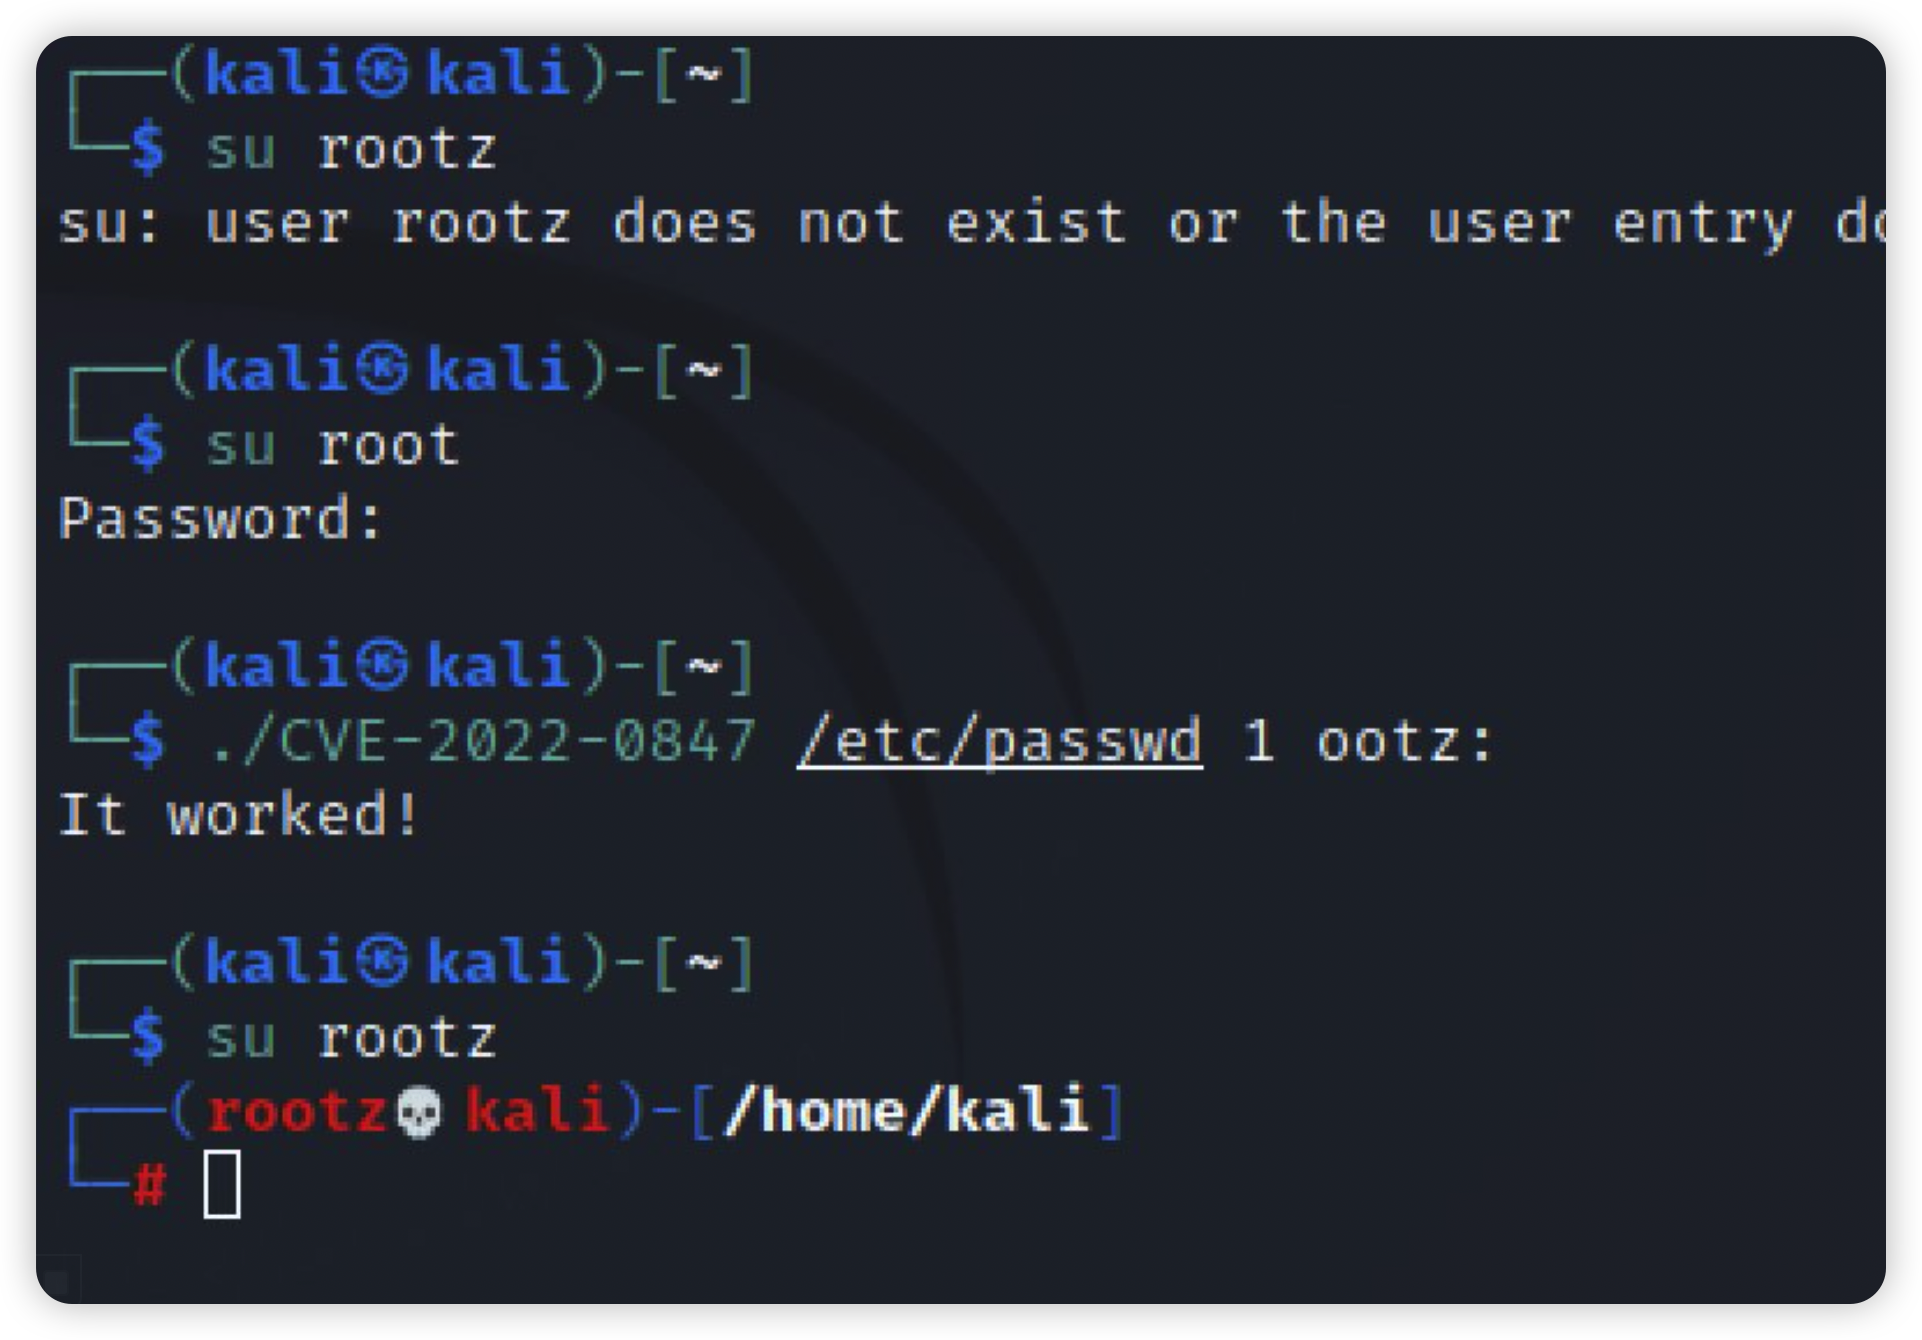 lucksec/cve-2022-0847
Linux内核权限提升漏洞利用程序,针对CVE-2022-0847(Dirty Pipe)。通过覆盖任意只读文件提供root shell。包含源代码和使用说明。
 yu2u/cve-2021-1675
CVE-2021-1675 exploit
 murasame-nc/cve-2020-0796-lpe-poc
针对CVE-2020-0796(SMBGhost)的概念验证利用程序,可在64位Windows系统上实现本地权限提升。
 nan3r/cve-2020-0668
CVE-2020-0668
 leemyunglyul/cve-2021-4034-mock
安全、可控的模拟系统,仿真CVE-2021-4034(PwnKit),具备越界读/写、环境变量注入及内核防御检测功能,用于教育性漏洞利用练习。
 exodusro/cve-2021-3156
Proof-of-concept exploit for CVE-2021-3156, a heap-based buffer overflow in sudo (Baron Samedit). Provides target selection, manual parameter tuning,…
 ze0r/cve-2019-1422
CVE-2019-1422 漏洞利用工具,通过删除系统临时目录文件(teredo.txt、iphttps.txt)实现 Windows 权限提升。
 nestle19/cve-2019-2215
Android 内核针对 CVE-2019-2215 的漏洞利用,该漏洞是 Binder 驱动中的释放后使用(use-after-free),可通过内存破坏和凭据修补在易受攻击的 ARM64 设备上实现权限提升至 root。
 mouseos/cve-2019-2215_sh-m08
针对AQUOS sense 2 (SH-M08)的CVE-2019-2215概念验证漏洞利用代码,针对Android内核实现root权限提升。包含内核读写和shell生成。
 m-ensimag/cve-2019-18276
针对CVE-2019-18276的演示漏洞利用代码,这是一个Bash中的本地权限提升漏洞,通过使用特制的共享库获取root访问权限。
 jeanback1/cve-2019-0211-exploit
本地权限提升利用(CVE-2019-0211),针对运行 mod_php 的 Apache HTTP Server 2.4.17-2.4.38。利用 PHP 中的 UAF 漏洞破坏 Apache 记分板,并通过优雅重启以 root 权限执行任意命令。