
 #1
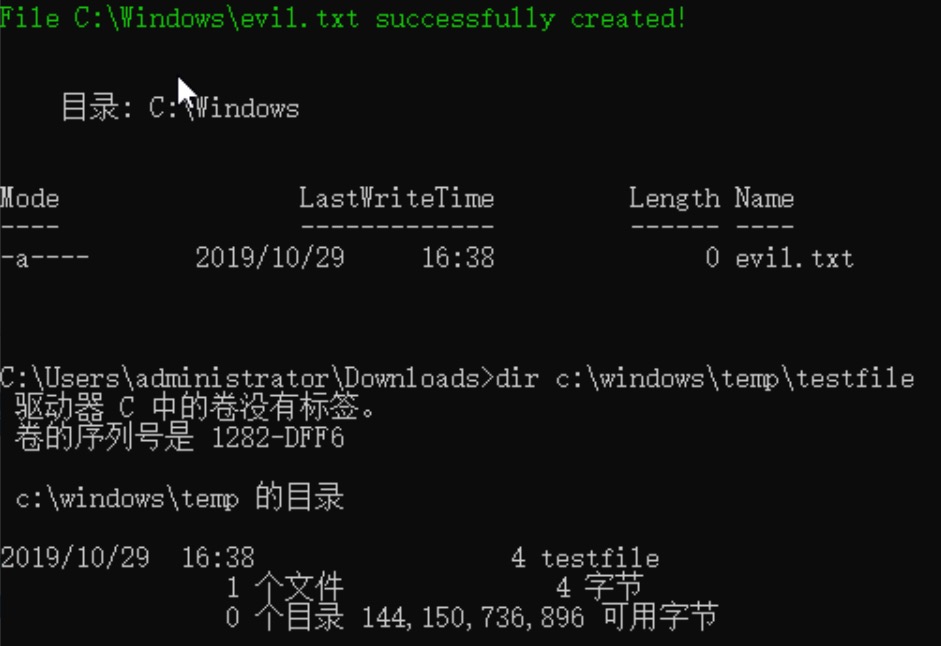
 mayter/cve-2019-1315
针对CVE-2019-1315的概念验证PowerShell漏洞利用代码,该漏洞是Windows错误报告管理器中的任意文件移动权限提升漏洞,已在Windows 10 1903上测试通过。
 le1a/cve-2023-22515
Confluence Data Center & Server 权限提升漏洞 Exploit
 peterpan0927/cve-2017-2370
在 Mac 10.12.2 上
 learner202649/cve-2026-47102-poc
用于个人复现相应漏洞的代码
 yangh-beep/cve-2026-31431-c
针对Linux AF_ALG splice漏洞的C语言exploit(CVE-2026-31431,Copy Fail)。包含检测测试和通过操作/usr/bin/su页面缓存进行权限提升,以获取root shell。
 neko205-mx/cve-2025-6019_exploit
CVE-2025-6019 本地提权漏洞利用,通过构造的 XFS 文件系统镜像在 Linux 系统上获取 root shell 访问权限。
 lemonadern/poc-cve-2019-14287
基于Docker的PoC,演示CVE-2019-14287 sudo权限提升漏洞,通过Runas用户限制绕过,并提供逐步复现说明。
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
 facundomfernandez/pentesting-obioba
黑盒渗透测试:Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。提权至 root。执行与技术报告。
 people-11/cve-2025-10184_poc
Android APK 概念验证,用于 CVE-2025-10184,演示了 OPPO/OnePlus 电话服务提供商中 SMS 读取权限绕过。包含源代码、验证细节以及漏洞的手动修复方法。
 xianwan1314/cve-2026-43499-poc-analysis
针对影响小米设备的CVE-2026-43499的漏洞分析与概念验证(PoC)。仅用于教育研究目的。
 skysbsb/cve-2024-21626-poc
对于CVE-2024-21626的概念验证利用程序,这是Docker/runc中的一个容器逃逸漏洞。演示了通过文件描述符操纵来突破容器隔离。仅供教育和研究目的。
 re13orn/cve-2024-0044-exp
利用 CVE-2024-0044 Android 权限提升下载任意目标App沙箱文件。
 foxyproxys/cve-2023-52654
自动化权限提升脚本,利用Unix系统上配置错误的setuid/sgid二进制文件、sudo、cron和LD_PRELOAD。专为CTF和渗透测试设计,无第三方依赖。
 maur0amaya/escalamiento-de-privilegios-usando-el-kernel-exploit-dirty-cow
该项目旨在实际演示 Dirty COW (CVE-2016-5195) 漏洞的利用方式,这是 Linux 内核中的一个严重漏洞。它模拟了一个现实场景,攻击者通过有限的本地访问权限,在未修补的系统中成功提升权限,最终获得 root 的完全访问权限。
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub 靶机通关攻略(中等难度 Linux,CVE-2026-23744,Chisel 隧道,Jupyter,Root 权限提升)
 realbatuhan/dirtypipetester
Dirty Pipe (CVE-2022-0847) 漏洞检测









