
 #1
 likekabin/cve-2018-17182
Linux内核释放后使用(UAF)权限提升漏洞利用程序,针对CVE-2018-17182,影响内核版本3.16至4.18.8。包含针对Ubuntu 18.04的PoC和编译/运行说明。
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE提权漏洞的CS 反射加载插件。开箱即用、通过内存加载、混淆加载的驱动名称来ByPass Defender/EDR。
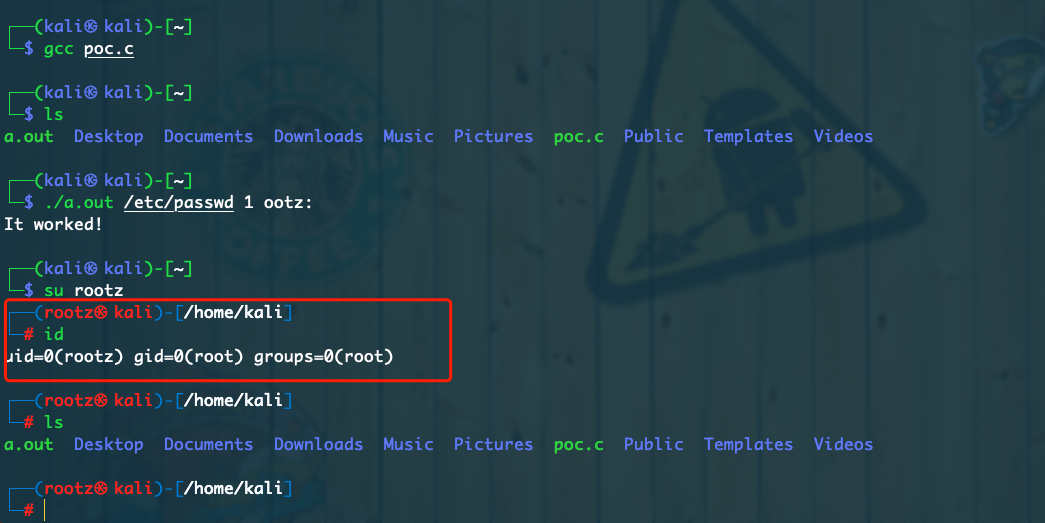 si1ent-le/cve-2022-0847
CVE-2022-0487
 team-minedev/cve-2024-26229
Windows CSC服务特权提升漏洞。 当程序向缓冲区写入的数据超出其处理能力时,就会发生基于堆的缓冲区溢出,从而导致多余的数据溢出到相邻的内存区域。这种溢出会损坏内存,并可能使攻击者能够执行任意代码或未经授权访问系统。本质上,攻击者可以编写触发溢出的恶意代码或输入,从而控制受影响的系统、执行任…
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
 thelsa/harbor-give-me-admin
harbor(<1.7.6/1.8.3)权限提升(CVE-2019-16097)
 webraybtl/cve-2022-25943
CVE-2022-25943
 jevil36239/cve-2025-38001
此仓库包含针对 CVE-2025-38001 的概念验证(PoC),该漏洞攻击 Linux 内核的 HFSC 模块。专为学习内核内存损坏和系统安全审计而制作。
 fuzzlove/sparstanboogie
利用目录遍历和 iOS 恢复来覆盖受保护文件的漏洞利用链。
 aniqfakhrul/cve-2026-54121
Certighost POC
 razureink/cve-2025-53779-kerberos_bypass_reproduction
cve-2025-53779-kerberos_bypass_reproduction 的复现
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 和 CVE-2026-43503
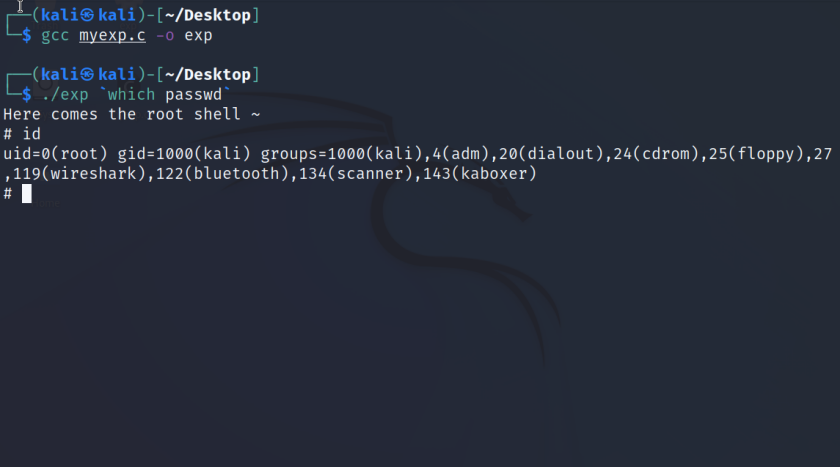 rabomen/dirty-pipe
CVE-2022-0847的exp
 xkaneiki/cve-2023-0386
CVE-2023-0386在ubuntu22.04上的提权
 dakerqirszh/cve-2021-3156
fixed version
 y4ney/cve-2025-32463-lab
本项目基于 Docker 搭建了一个用于复现和测试 sudo 本地权限提升漏洞 CVE-2025-32463 的实验环境。
 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736的概念验证漏洞利用,这是runc中的一个容器逃逸漏洞,可通过Docker容器突破获得主机shell访问权限。









