
 #1

 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸
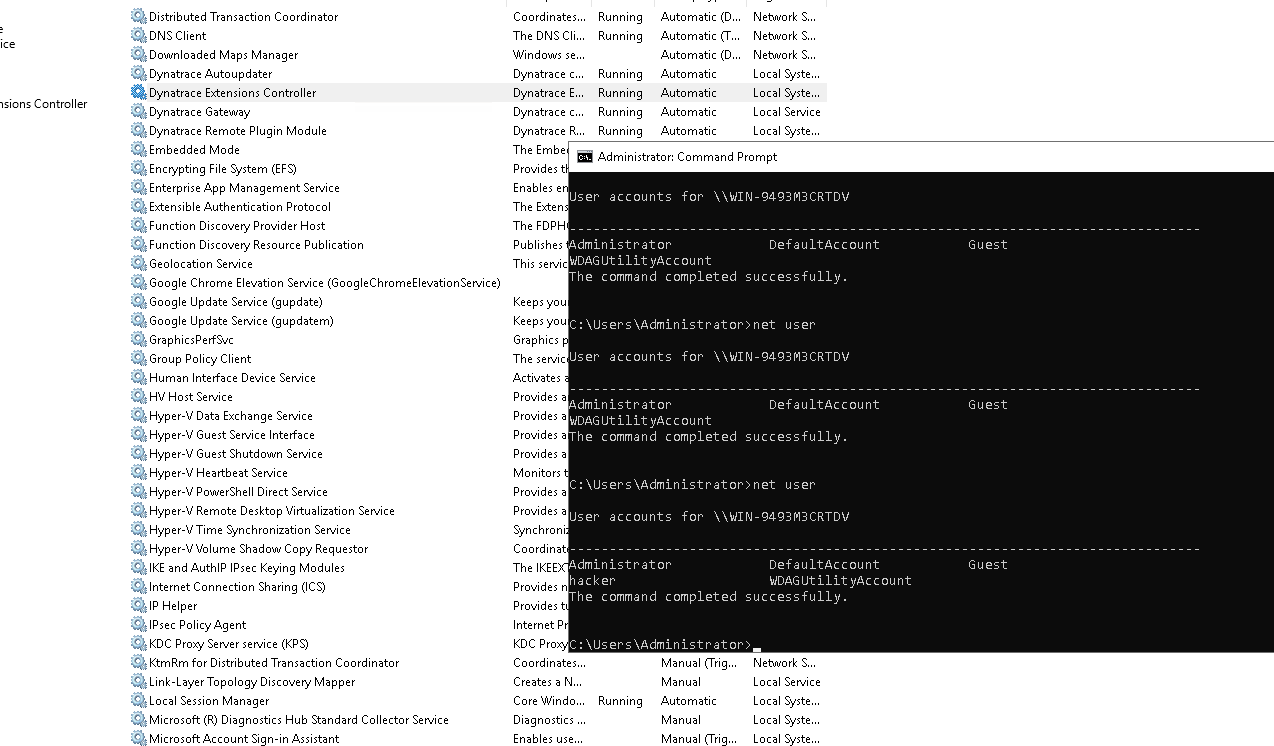 pentastic-be/cve-2025-61304
Dynatrace ActiveGate ping扩展高达1.016版本存在通过精心构造的IP地址引发的操作系统命令注入漏洞。
 hackerhouse-opensource/setuphijack
SetupHijack 是一款安全研究工具,用于利用 Windows 应用程序安装程序和更新过程中的竞态条件及不安全的文件处理。
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
Proof-of-concept exploit for CVE-2026-20127, a pre-auth RCE in Cisco SD-WAN Manager/Controller enabling admin access and network configuration…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最佳 CertiGhost AD CS 多漏洞利用框架 | 高级工具包,具备恶意 DC/LDAP 服务器、证书滥用、PKINIT 哈希提取功能。特性:安全检测检查,完整多线程利用。🛡️ CVSS 8.8 高危 - 请合乎道德地使用,保持合法。🔒
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - 已认证(Contributor+)权限提升(通过用户邮箱更改/账户接管)
 nxploited/cve-2025-6758
Real Spaces - WordPress 房地产目录主题 <= 3.6 - 未经授权的权限提升至管理员
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - 缺少授权导致未认证权限提升
 nonameuserosint-hue/copyfail-sh
copyfail (CVE-2026-31431) 的 Bash 实现
 nonameuserosint-hue/dirtyfrag-go
dirtyfrag(CVE-2026-43284 / CVE-2026-43500)的 Go 语言实现
 nonameuserosint-hue/fragnesia-go
fragnesia (CVE-2026-46300) 的 Go 语言实现
 bansalkrish007-arch/cve-2015-1328
Linux Kernel 3.13.0 < 3.19 (Ubuntu 12.04/14.04/14.10/15.04) - 'overlayfs' 本地权限提升
 cherrycherrymay/poc-cve-2026-46331
Pedit COW – Linux 内核本地权限提升 (CVE-2026-46331)
 0xblackash/cve-2026-54121
CVE-2026-54121
 vulnquest58/vq-refluxcore
是一个高级安全研究框架,旨在建模、分析和演示与内核级竞态条件及文件系统结构漏洞(CVE-2026-64600 / RefluXFS)相关的本地权限提升(LPE)机制。
 kagantua/pintheft-go
PinTheft (CVE-2026-43494) 的Go实现
 iqbalx7/wp2shell
WordPress核心中的未认证远程代码执行漏洞 (CVE-2026-63030 + CVE-2026-60137)
 0xblackash/cve-2026-41651
CVE-2026-41651








