
 #1

 d0n601/pentest-cheat-sheet
网上的速查表有很多,但这份是我的。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 zer0dayf/cve-2026-15013
CVE-2026-15013 漏洞利用:通过算法混淆在未认证状态下绕过 SAML 认证。伪造 SAML 响应以获取管理员访问权限并部署 webshell/反弹 shell。仅供授权测试。
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — PerfexCRM < 3.3.1 中的认证绕过 / 访问控制不当(管理员登录)
 asekon/rootkit
适用于 ubuntu-16.04.6 (Linux 4.4) 的 rootkit。可以隐藏进程、提供 root 访问权限并隐藏自身。
 d7ead/cve-2025-61156
ThreatFire System Monitor 的 TfSysMon.sys 驱动程序中存在不安全的访问控制,允许非特权进程以内核权限终止进程,从而实现 EDR 绕过与本地拒绝服务(DoS)。
 shivam-bathla/cve-2026-24061-setup
用于 CVE-2026-24061 的 Docker 设置
 fusiondrive/cve-2026-43499-s24u
CVE-2026-43499 针对 Galaxy S24 Ultra SM-S928U1 DZF2 的研究移植(已完成)
 agampreet-singh/redroot
RedRoot 是一个基于 Python、由 CLI 驱动的进攻性安全框架,将必备的红队工具整合到一个统一的终端环境中。它专为渗透测试人员、红队成员、CTF 玩家和网络安全学习者打造,专注于真实世界的工作流程,且不依赖 GUI。
 chocapikk/cve-2026-21858
n8n Ni8mare - 未认证任意文件读取到 RCE 利用链 (CVSS 10.0)
 bcoles/rootkit-signal-hunter
检测使用信号提升进程权限的 Linux rootkit。
 blue0x1/sqlwinds
SQLWinds - SQL Server 安全评估与后渗透工具包
 bytereaper77/cve-2025-39913
linux kernel ≤ 6.12.38 中的 UAF(psock->cork)
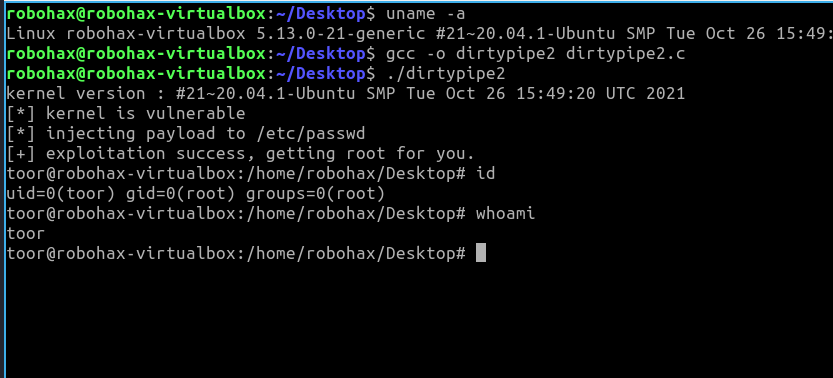 bluedragonsecurity/dirtypipe2
Linux内核 5.8 < 5.15.25 - 本地权限提升 (DirtyPipe 2)
 debajyoti0-0/cve-2026-64600
一个基于 C 的 Linux 安全工具,用于检测、安全验证(概念验证)和缓解 CVE-2026-64600(RefluXFS)。它提供内核漏洞评估、XFS reflink 检测、安全的竞态条件 PoC,以及使用 SystemTap 和 XFS 加固的分层缓解措施。
 diego-tella/codeine
Linux LKM 内核模块 Rootkit
 h3xduck/umbra
一个针对4.x和5.x内核版本的LKM rootkit,能够打开后门,生成反向连接至远程主机的shell,启动恶意软件等。









