#1
 yucaerin/cve-2026-3584
CVE-2026-3584
 synacktiv/gpoparser
gpoParser 是一款用于提取和分析 Active Directory 环境中通过组策略对象(GPO)应用的配置的工具。
 murdok1982/exploit-poc-para-cve-2024-30085
用Python编写的利用程序,旨在利用CVE-2024-30085权限提升漏洞。
 synacktiv/sccmsqlclient
MSSQL 客户端,适用于 SCCM 环境,支持侦察、在受管客户端上远程执行 PowerShell,以及提取敏感机密,如 NAA 凭据和 Azure AD 应用配置。
 dnlid/cve-2026-43499
CVE-2026-43499:Linux 内核 futex PI 释放后使用(use-after-free)研究包
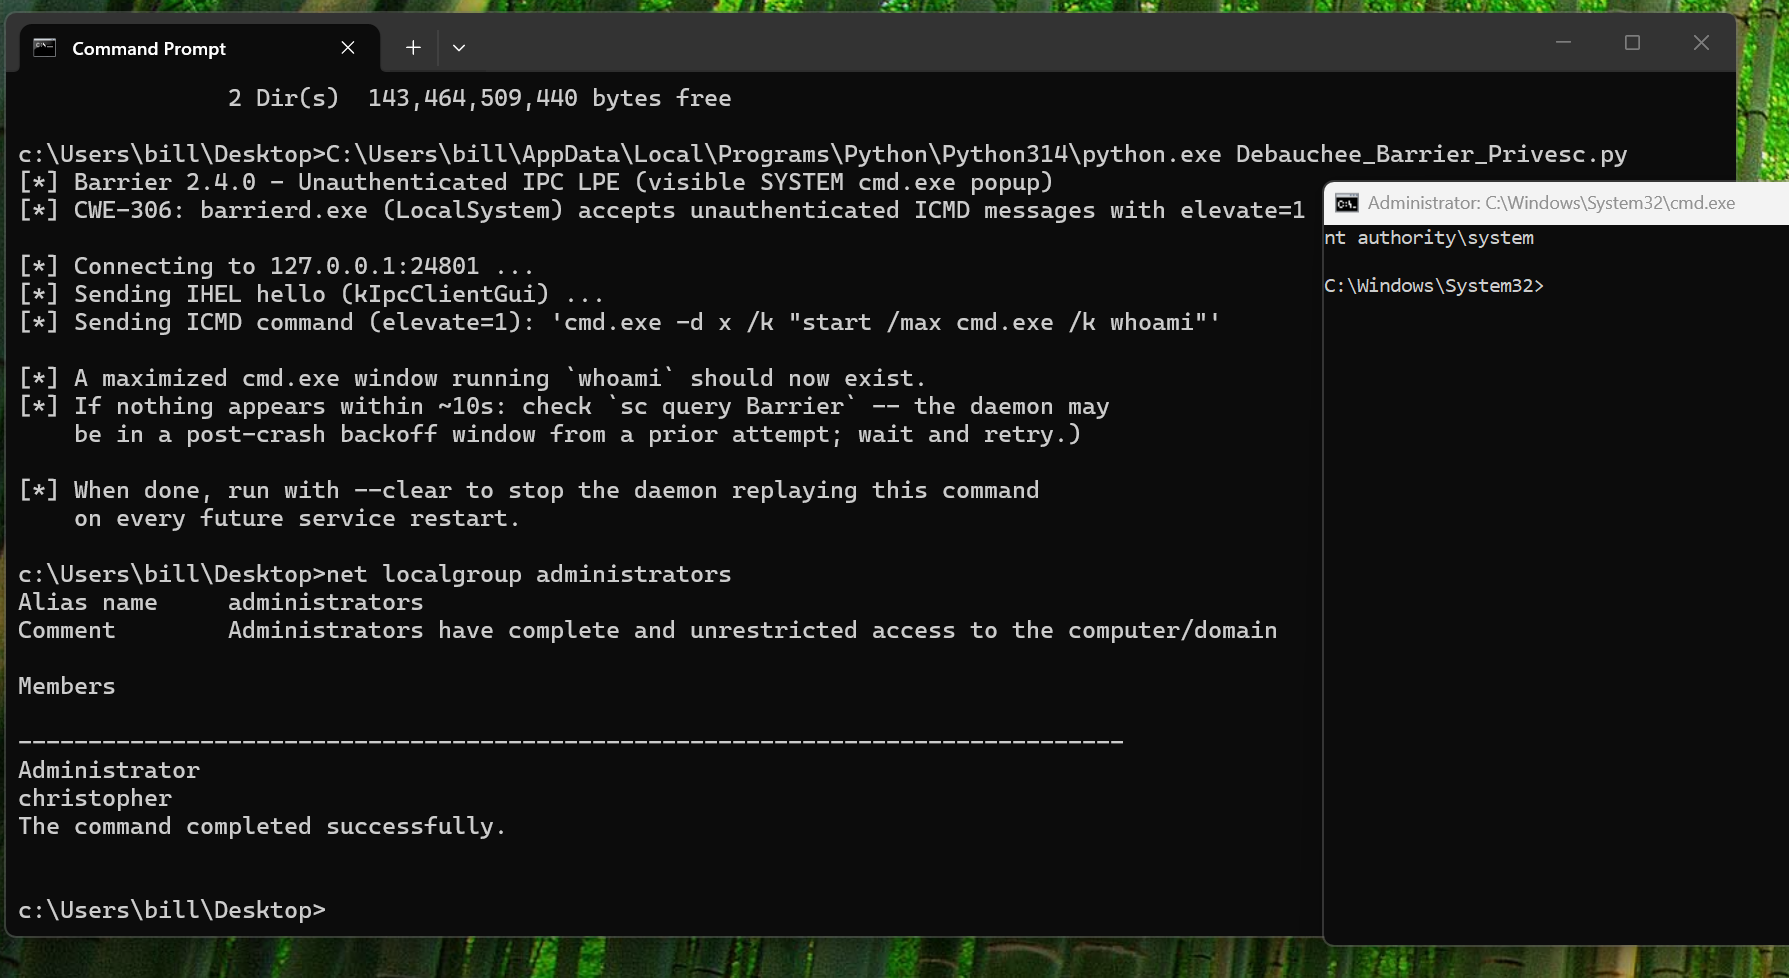 cduram/notcve-2026-0010
未认证的 IPC 本地权限提升至 SYSTEM,通过 Debauchee Barrier 守护进程 TCP 端口 24801 实现
 soralis0912/cve-2026-43499-pmg110-root
针对 OPPO PMG110(内核 6.6)的 CVE-2026-43499 Android LPE 漏洞利用。利用 futex PI UAF 获取 root 权限,并通过 LD_PRELOAD 安装 su 守护进程。
 soralis0912/cve-2026-43499-warhol-root
针对 CVE-2026-43499 的本地权限提升漏洞利用程序,适用于运行 Android 16、搭载 MediaTek MT6993 SoC 的 Xiaomi 17T Pro(warhol)。
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
IOHIDEventServiceFastPathUserClient 中的 UAF 和 AOP 协处理器崩溃。无需授权(entitlements),可从应用沙盒访问。
 0xdea/raptor_infiltrate19
#INFILTRATE19 raptor 的派对包。
 0xdea/raptor_infiltrate20
#INFILTRATE20 raptor 的派对包。
 fancyzll/cve-2026-43499_oppo-mt6835
针对 OPPO MT6835 Android 设备的 CVE-2026-43499 漏洞利用源码和 PoC,包含预加载 payload、构建脚本以及用于防御研究和教育的分析笔记。
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — 独立 PoC + Cobalt Strike BOF(在交互式会话上执行 SYSTEM 命令)
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — 通过 MCP 的 Linux 内核 LPE 测试工具
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 漏洞利用研究与 Bootloader 解锁之旅
 alihzsec/cve-2024-28000
CVE-2024-28000 动手利用实验环境 — LiteSpeed Cache(WordPress 插件,<=6.3.0.1)中的未认证权限提升漏洞。使用 Docker 启动一个存在漏洞的环境,并包含一个基于 Go 的暴力破解工具,通过破解弱 mt_rand 哈希来创建管理员账户。
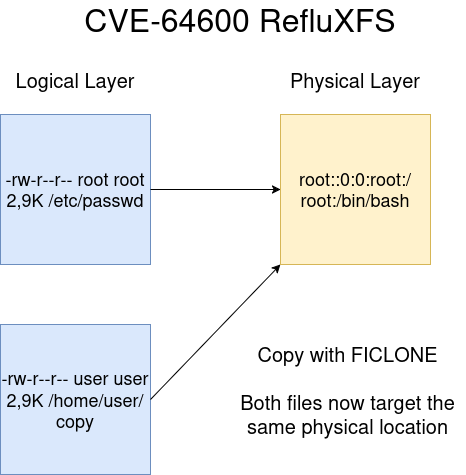 litosmartin/cve-2026-64600-refluxfs-poc
针对最近发现的、涉及 COW 和 XFS 的 Qualys 漏洞的 POC。