
 #1

 stealthcopter/deepce
Docker 枚举、权限提升与容器逃逸 (DEEPCE)
 v1k1ngfr/exploits-rconfig
rConfig <= 3.9.4 的漏洞利用代码
 whotwagner/logrotten
Logrotate 竞争条件漏洞利用,可通过将任意文件(例如反弹 Shell 载荷)写入系统目录来实现权限提升。
 xforcered/windows_lpe_afd_cve-2023-21768
CVE-2023-21768 的 LPE 漏洞利用程序
 yardenshafir/ioringreadwriteprimitive
用于在 Windows 11 22H2 上将任意内核写入/递增转变为完整读写原语的后利用技术
 zb3/tiandy-research
该仓库包含了我2020年8月对Tiandy的IPC/NVR固件进行的研究结果。我发现了两处漏洞,可被用来远程恢复管理员密码并获取设备的root访问权限。
 kpwn/yalu102
适用于 64 位设备的未完成 iOS 10.2 越狱,由 qwertyoruiopz 和 marcograssi 编写
 leoservalli/privilege-escalation-askey
ASKEY 路由器上的权限提升漏洞
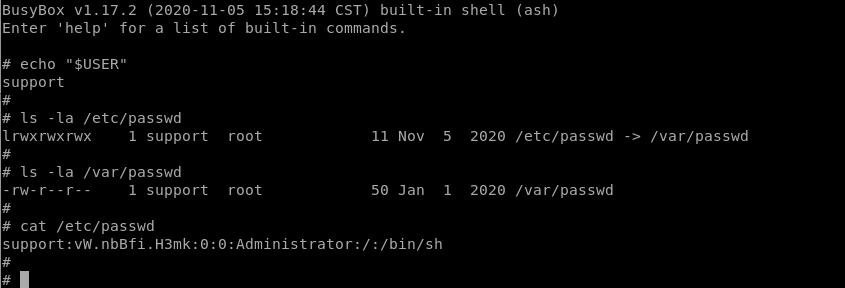 leoservalli/privilege-escalation-mitrastar
MitraStar 路由器上的权限提升漏洞


 brl/grlh
概念验证,利用某个弱点禁用 eBPF 验证器,从而实现任意 eBPF 代码执行,以内核级权限提升。
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
 cyberark/pwnkit-hunter
PwnKit-Hunter 可帮助您检查系统是否易受 CVE-2021-4043(又名 PwnKit)攻击。
 connormcgarr/kernel-exploits
内核漏洞利用
 dzonerzy/poc-cve-2021-4034
PoC for CVE-2021-4034,名为 pwnkit









