
 #1
 trevocastles/cve-2026-31431-copy-fail
CVE-2026-31431 的漏洞利用 PoC,利用 AF_ALG 和 splice() 覆盖 Linux 页缓存,并在内存中修补 /usr/bin/su,从而将非特权用户提权至 root。
 xairy/kernel-exploits
我为 Linux 内核编写的概念验证漏洞利用代码
 instructor-admin/cve-2026-15964-poc
CVE-2026-15964 的 PoC 与检查器 - WordPress 插件 Single Sign On For TNG <= 2.0.0 中的未认证密码更改(CVSS 9.8)
 fusiondrive/cve-2026-43499-a36
Galaxy A36 5G SM-A366W A366WVLS3AYG1 的独立 CVE-2026-43499 移植,支持 KernelSU 后期加载
 scratchappy/cve-2025-68937
CVE-2025-68937 的自动化 PoC 漏洞利用——Gitea/Forgejo 模板符号链接远程代码执行(RCE)。任何已认证用户都可以以 git 服务用户的身份获取 shell。
 boxiaolanya2008/cve-2026-43499-neo11plus
Android arm64 kernel LPE exploit for CVE-2026-43499 using KASLR leak and pipe_phys arbitrary kernel R/W, plus su/KernelSU integration for iQOO…
 gbuyssens/cve-2026-41651
通过 PackageKit 的 TOCTOU 竞态条件实现本地权限提升。
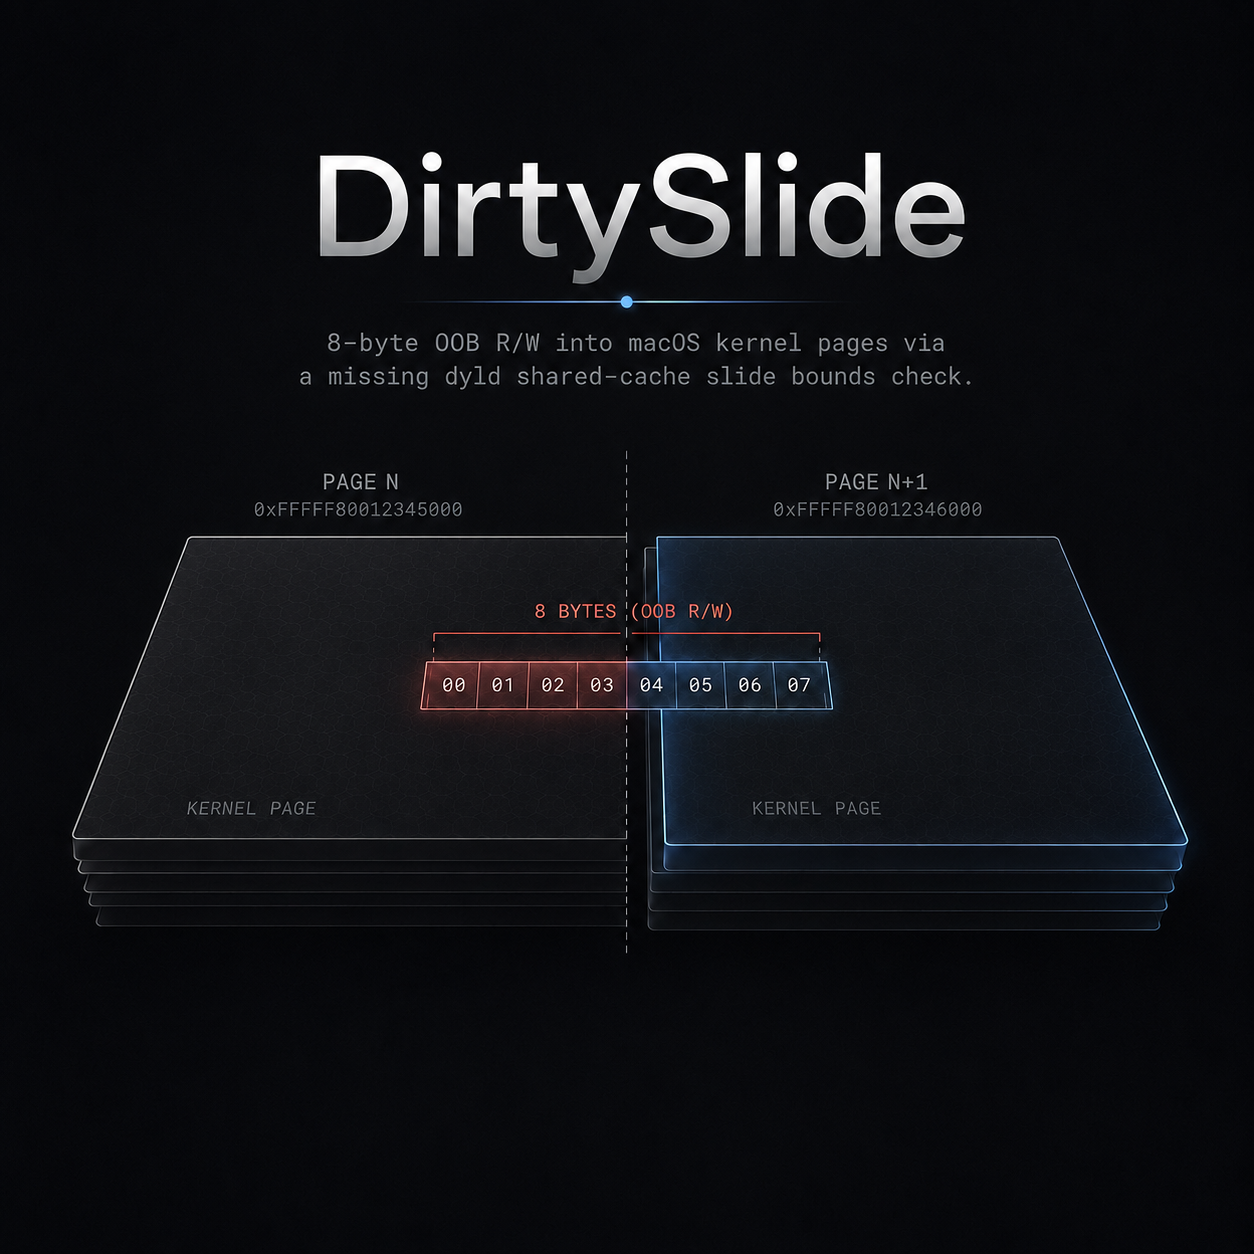 gracecondition/dirtyslide
针对 macOS XNU 内核(CVE-2026-43724)的本地权限提升漏洞利用,利用 dyld 共享缓存滑动遍历中的越界写入,从非特权用户获取 root shell。
 1xpwn/cve-2025-32463
该CVE针对sudo 1.9.14至1.9.17版本中的一个漏洞,允许未授权的本地权限提升至root访问权限。
 minhhk68/cve-2026-13152
CVE-2026-13152:WooCommerce 自定义字段账户注册插件未认证权限提升 PoC 与安全公告,作者:Huynh Kien Minh (MinhHK)。
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
 7h30th3r0n3/cve-2026-53625-glpi-poc
GLPI 通过 authtype 操控实现权限提升的 PoC - CVE-2026-53625。针对 GLPI 漏洞的道德 PoC,允许技术人员通过 REST API authtype 操控完全控制任意超级管理员账户。
 tamatahyt/cve-2026-53576
Kestra 未认证 RCE 漏洞利用(CVE-2026-53576)
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) 针对 Poco M6 Pro (emerald) 的内核漏洞利用(适用于锁定 bootloader)
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) 针对 POCO F3 GT (aresin) 的漏洞利用程序 — 通过 futex PI 链操作实现对 MediaTek Dimensity 1200、Linux 4.14.186 ARM64 内核的权限提升
 lazytitan33/cve-2026-67599_clearos_rce
经过身份验证的 ClearOS 盲操作系统命令注入漏洞
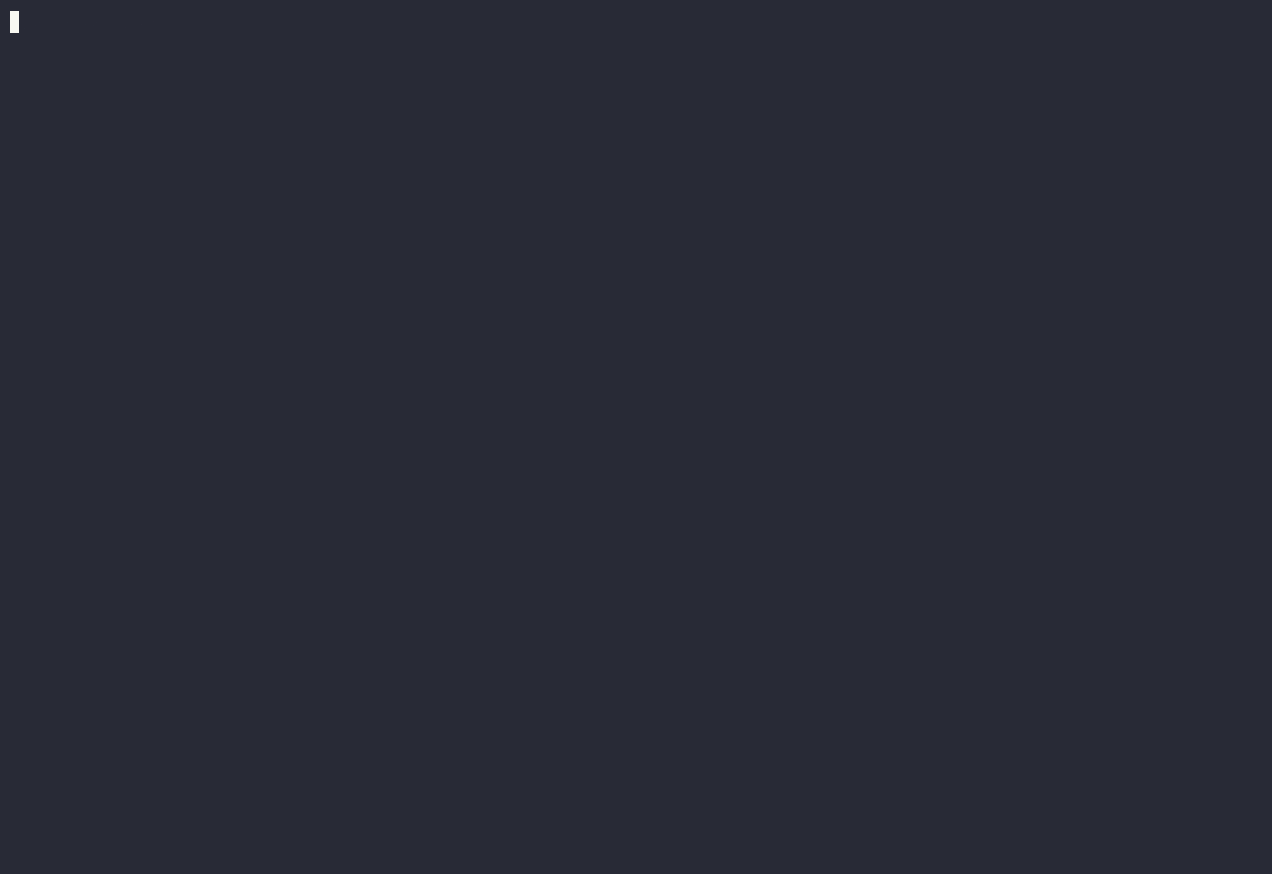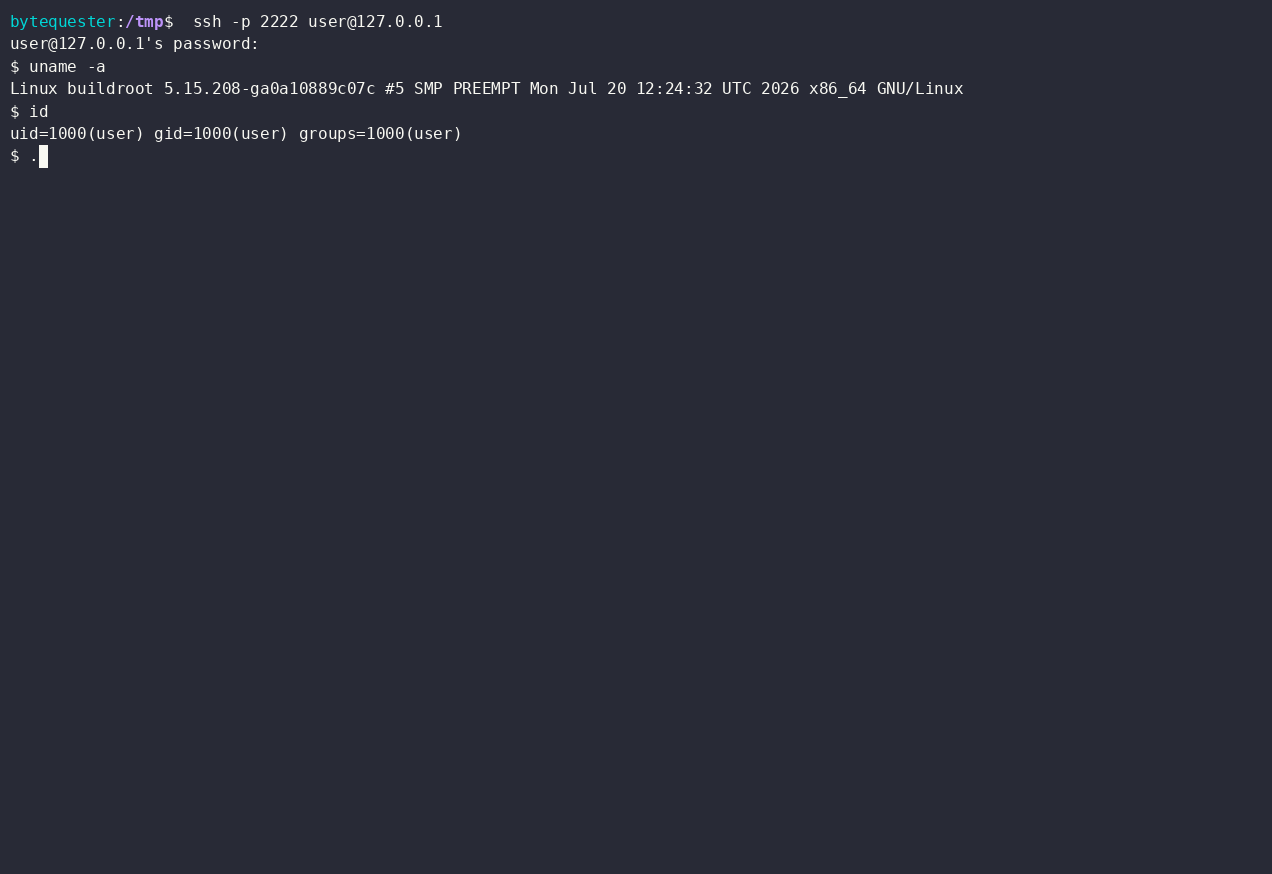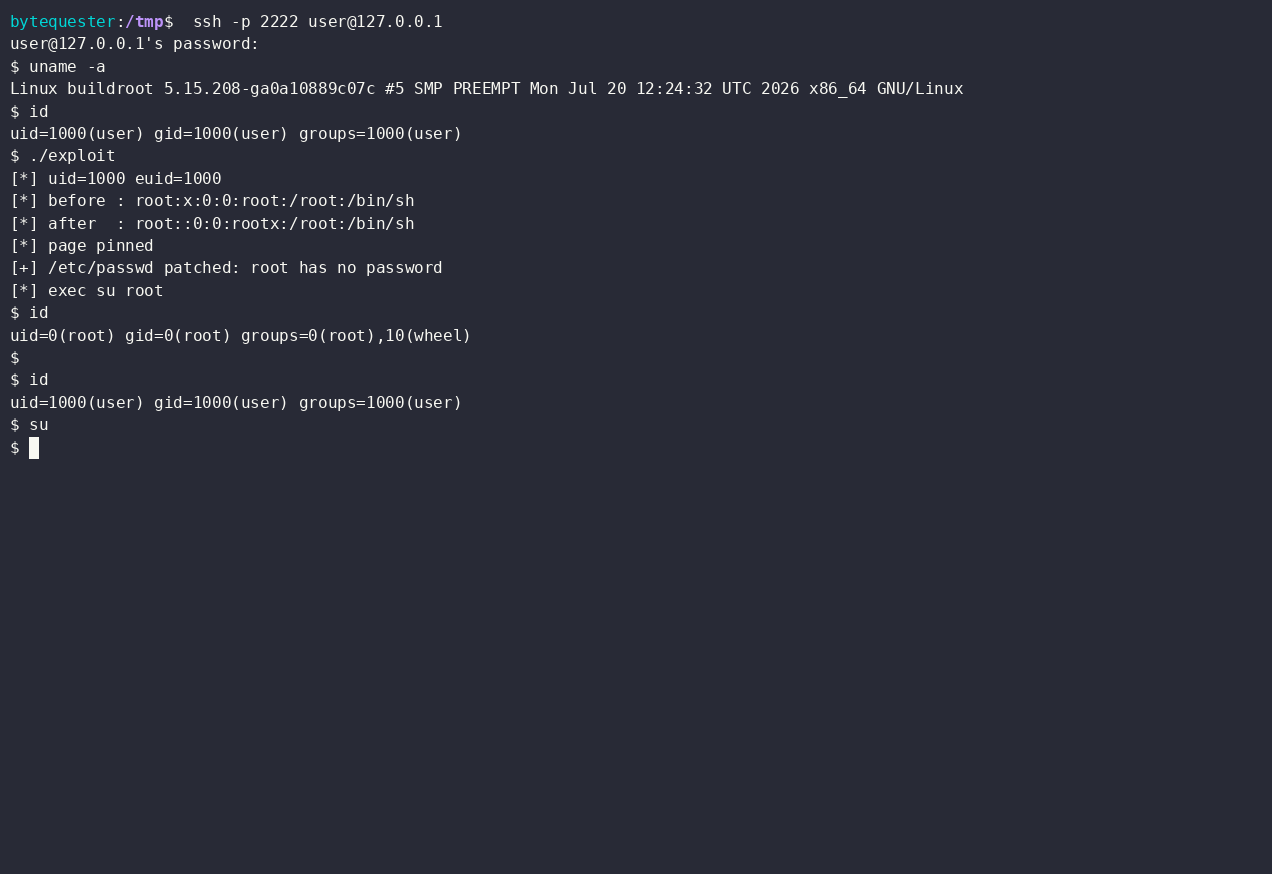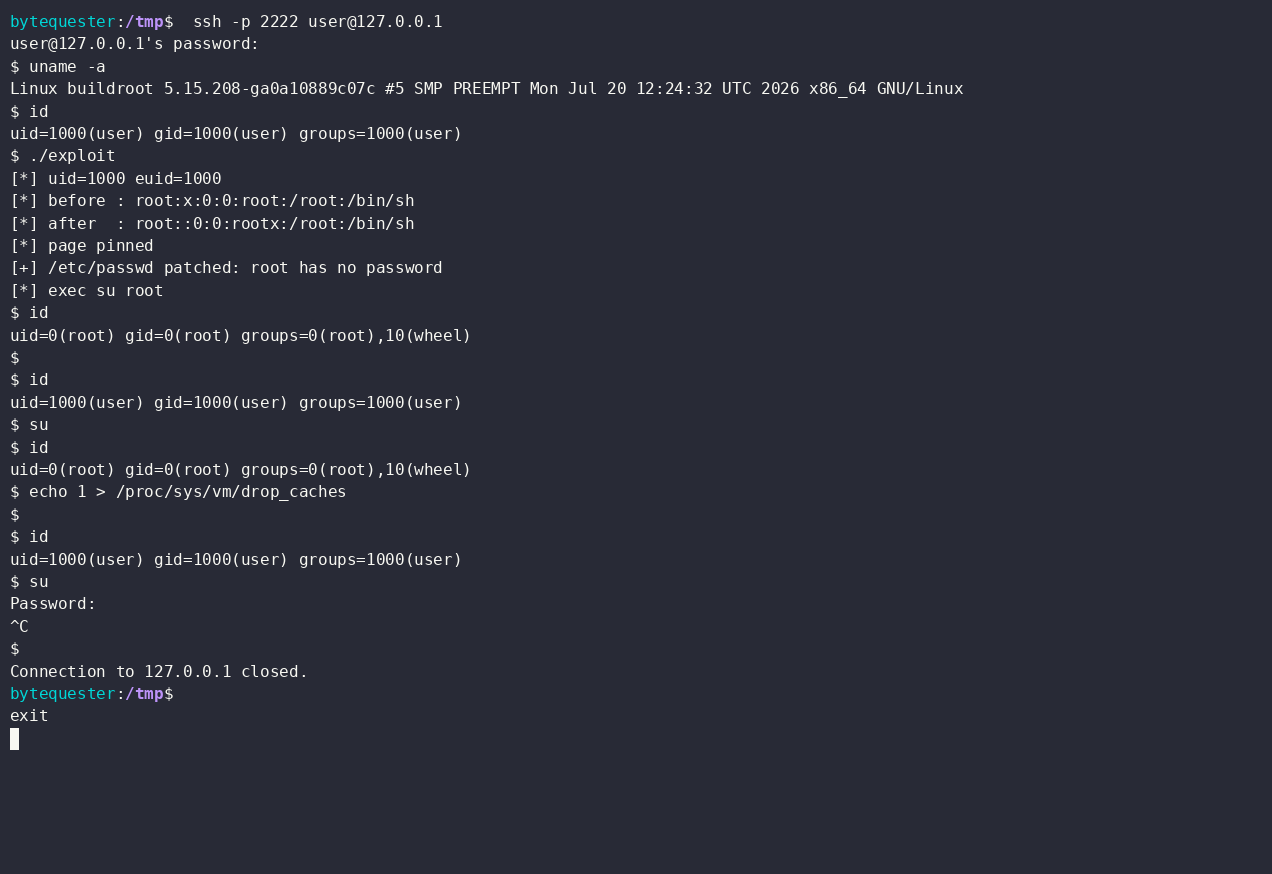 byt3quester/cve-2022-22706-poc
CVE-2022-22706 的概念验证漏洞利用程序:利用 Mali GPU 内核驱动程序中的页缓存写入缺陷,在内存中修改 /etc/passwd 并获得 root shell。









