
 #1
 oopnv70-lab/ghostlock-honor-aak
GhostLock(CVE-2026-43499)漏洞利用,已适配荣耀 AAK-AN00(MagicOS 10,内核 6.6.89-android15)。无限期停止更新。
 0xdak/cve-2025-32463_exploit
针对 sudo 1.9.14-1.9.17 的本地权限提升漏洞利用程序,滥用 CVE-2025-32463 的 chroot 处理机制,通过植入恶意 NSS 库构造函数,为任何本地用户生成 root shell。
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
针对 CVE-2026-22003 的概念验证漏洞利用程序,演示通过 debug.sethook 实现 Redis Lua 沙箱逃逸,以执行任意系统命令。
 george0papasotiriou/cve-2026-22009-linux-ebpf-map-locking-race-use-after-free
模拟 CVE-2026-22009 Linux eBPF 映射锁竞争,一种导致内存破坏和本地权限提升的内核释放后使用(use-after-free)漏洞。
 hackspeak/cve-2026-60004
Gitea diffpatch RCE(CVE-2026-60004)PoC - 从仓库写入到以 Gitea 服务账户身份执行 RCE
 hackspeak/cve-2026-64531
CVE-2026-64531 (OVSwrap) PoC - Linux 内核 Open vSwitch 本地提权漏洞;用于补丁验证与安全研究
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
针对 CVE-2026-22015 的 PoC:恶意事件将环境变量注入无服务器函数,覆盖机密并实现权限提升。
 vozec/cve-2026-41651
利用 PackageKit 事务处理器中的 TOCTOU 竞态条件,以 root 身份安装任意软件包,无需认证即可实现本地权限提升并获得 SUID shell。
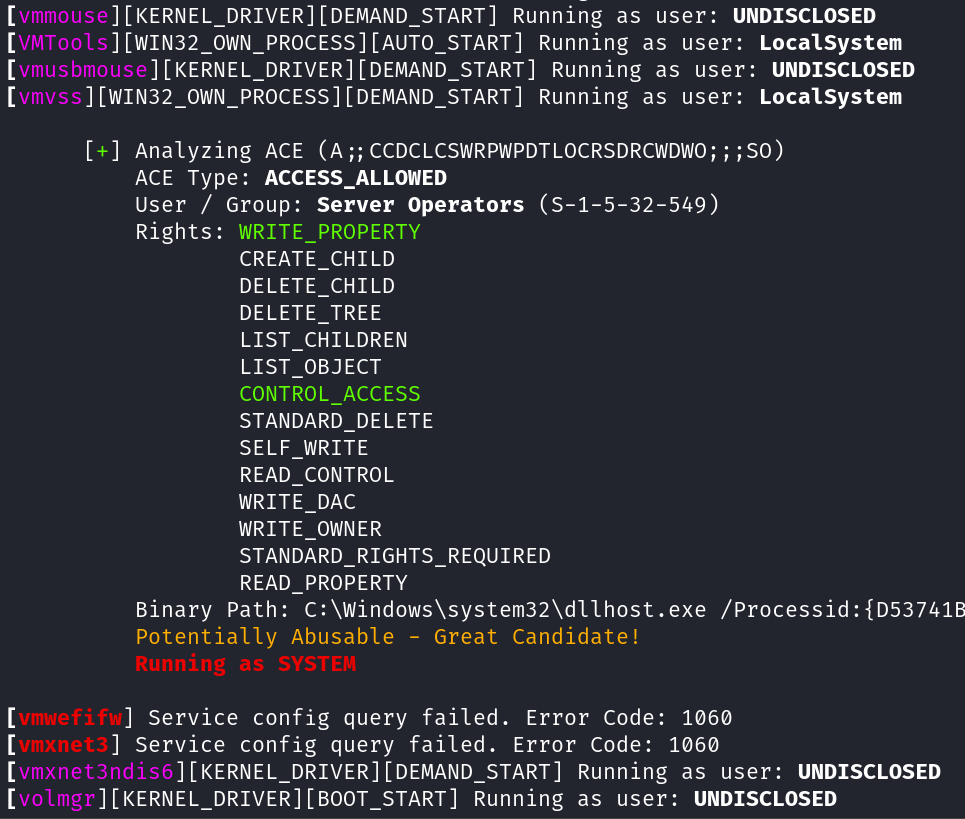 t3l3machus/aceshark
ACEshark 是一款用于快速提取和分析 Windows 服务配置及访问控制项(Access Control Entries)的实用工具,无需依赖 accesschk.exe 或其他非原生二进制文件。
 octoberfest7/enumprotections_bof
一个用于枚举系统进程、其保护级别等信息的 BOF。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。
 amberwolfcyber/nachovpn
一个美味但恶意的 SSL-VPN 服务器 🌮
 beichendream/printnotifypotato
PrintNotifyPotato
 wh04m1001/sysmoneop
CVE-2022-41120/CVE-2022-44704 的 PoC:通过 ClipboardChange RPC 在 Sysmon 中实现任意文件删除/写入,进而导致 Windows 本地权限提升。
 hackerhouse-opensource/exploits
来自 Hacker House 团队的漏洞利用及概念验证漏洞演示文件
 netspi/microburst
用于评估 Microsoft Azure 安全性的脚本集合










