
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
利用 PAM 环境变量注入与 udisks2 竞态条件组合的漏洞利用链,可在 SUSE Linux 上实现本地权限提升,最终获取 root shell。
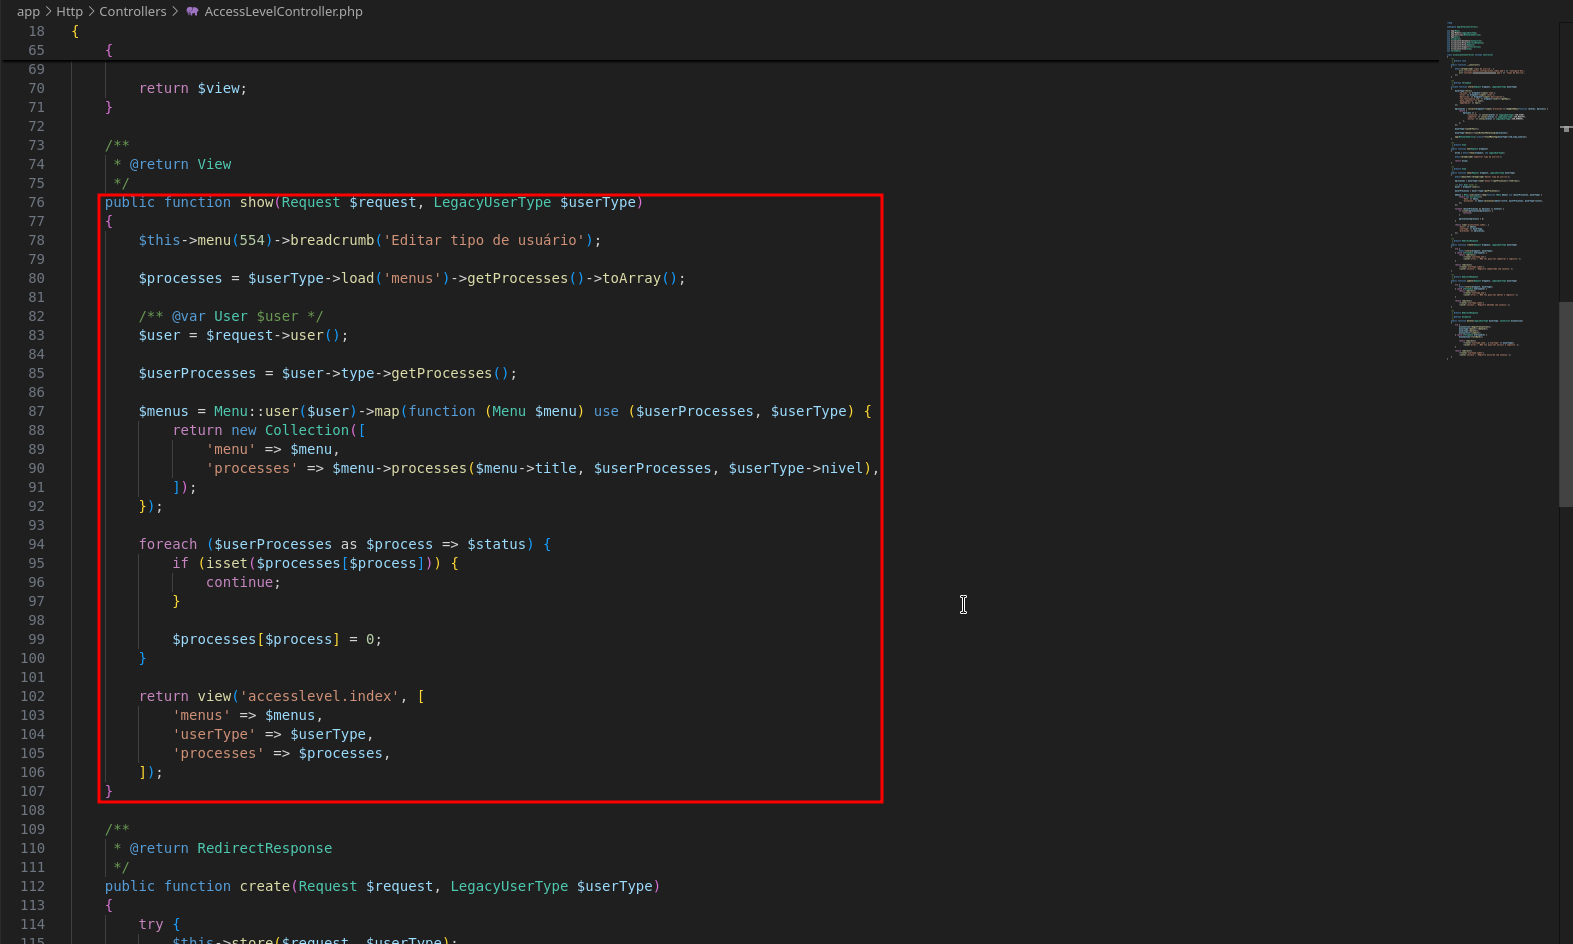 m3m0o/portabilis-ieducar-user-type-privilege-escalation
CVE-2025-11554 中所述漏洞的利用概念验证,该漏洞涉及 i-Educar 软件中通过向用户类型更改端点发送任意请求而实现权限提升的可能性。
 luckythandel/cve-2021-4034
这是针对 polkit 的 pkexec 二进制文件中发现的漏洞的 POC,该二进制文件用于以其他用户身份运行程序。
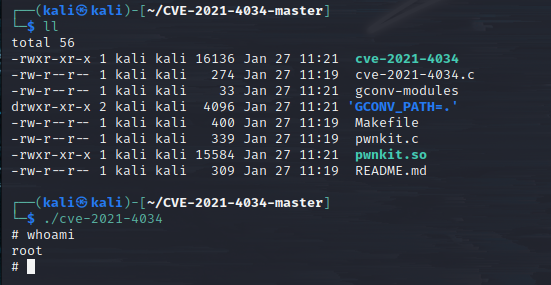 locksec/cve-2021-4034
polkit pkexec(PWNKIT)漏洞的利用 PoC
 lennertdefauw/cve-2026-24291
混淆的 Windows 权限提升漏洞利用程序,针对 CVE-2026-24291,可自动创建具有生成凭据的本地管理员账户。
 krn966/cve-2025-27591
CVE-2025-27591 的本地权限提升漏洞利用,滥用以下工具日志记录中不安全的符号链接处理,以 root 身份覆盖任意文件。
 kimusan/pkwner
CVE-2021-4034 的 python3 和 bash PoC,作者为 Kim Schulz
 khoazero123/cve-2025-32463
CVE-2025-32463的概念验证漏洞利用程序,针对sudo 1.9.14-1.9.17版本中的本地权限提升漏洞,附带预编译库和修复说明。
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过环境变量注入绕过身份验证并获取 root shell 的本地权限提升漏洞。
 jpmcb/pwnkit-go
PwnKit 漏洞(CVE-2021-4034)的利用程序,使用 Go 编写。
 jostmart/-cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,可在 Linux 系统上获取 root 访问权限。
 joeammond/cve-2021-4034
Python 针对 CVE-2021-4034 (PwnKit) 的漏洞利用程序,通过 pkexec 将权限提升至 root,并使用 msfvenom 载荷生成 root shell。
 jcatala/f_poc_cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,通过共享库注入演示漏洞利用过程。
 jbaines-r7/blankspace
# EFSRPC 任意文件上传概念验证(CVE-2021-43893)
 iss4cf0ng/cve-2026-31431-linux-copy-fail
基于 Rust 编写的本地权限提升漏洞利用程序,针对 CVE-2026-31431,可在 Linux 系统上执行自定义 shellcode(如 Meterpreter)。
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 与 VMware Tools - 本地权限提升
 gmeghnag/test-cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用,演示了 OpenShift 环境中的容器逃逸和权限提升。
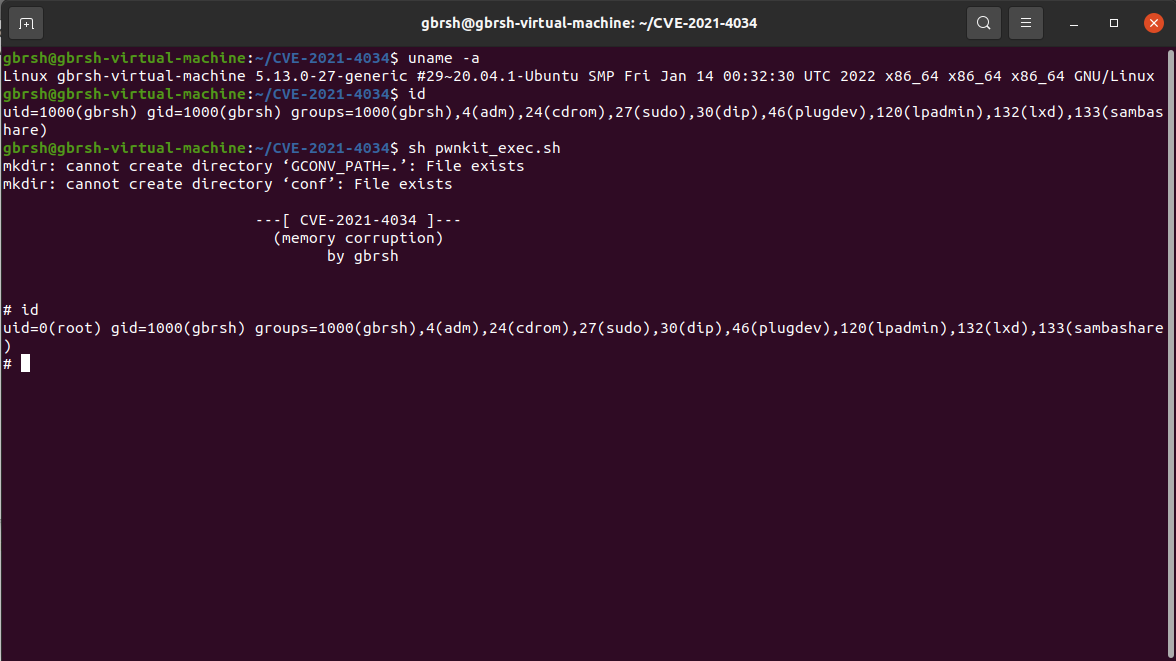 gbrsh/cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian 和 Fedora 安装上获取 root 权限。








