#1
 navisec/cve-2021-4034-pwnkit
基于 Nim 的 CVE-2021-4034(PwnKit)概念验证,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,附带嵌入式载荷库,支持独立执行。
 nasawyer7/iobitunlockerunlocker
(0 day) CVE-2026-37334 可移动或复制任意文件。通过校验和技巧绕过先前补丁。IObit Unlocker v. 1.3.0
 nasawyer7/iobitmalwarefighterdll
(0 day) 我在 IObit Malware Fighter v. 13.2.0 中发现的 CVE-2026-37333 LPE
 n0isegat3/regpwnbrc4bof
Brute Ratel C4 BOF,利用 Windows 辅助功能 ATConfig 中的注册表符号链接竞争条件,通过写入任意 HKLM 注册表值将权限提升至 SYSTEM。
 muhammedkayag/cve-2025-32463
概念验证,演示通过 chroot 配置操纵在 sudo 中实现本地权限提升(CVE-2025-32463),旨在用于隔离环境中的防御性测试和补丁验证。
 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 针对 CVE-2026-31431(Copy Fail)的检测规则 - 通过 authencesn 页面缓存写入实现的 Linux 本地权限提升
 moldabekov/cve-2021-4034
移除 pkexec 的 SUID 位以缓解 CVE-2021-4034 权限提升漏洞,适用于无 root 共享的未托管 PC 机群。
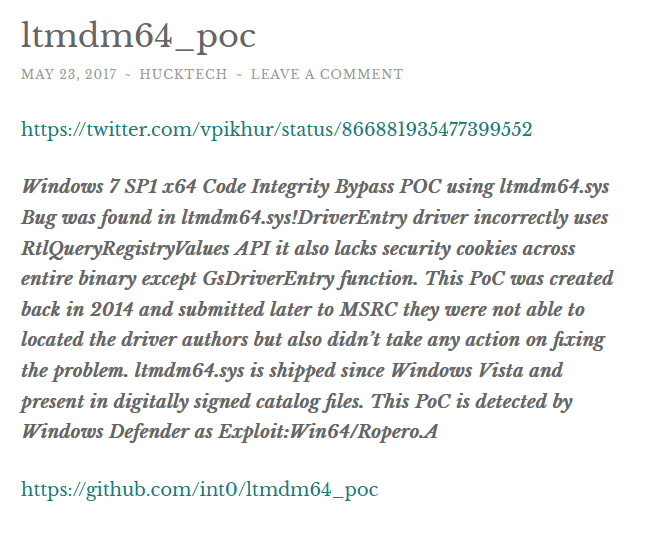 moiz-2x/cve-2025-24990_poc
CVE-2025-24990(Agere Systems 驱动程序)的概念验证
 mishl-dev/cve_2026_31431
CVE-2026-31431 的漏洞利用程序,一种 Linux 内核页缓存写入原语,可通过 AF_ALG 和 splice() 实现本地权限提升与容器逃逸。
 michalbednarski/resourcepoison
CVE-2025-22441 的 Writeup 与漏洞利用:Android 上因将不受信任的 ApplicationInfo 传递给 LoadedApk,导致从已安装应用提权至 SystemUI 进程
 michalbednarski/reparcelbug2
Android 12 Beta 上已安装应用通过 CVE-2021-0928 实现系统权限提升的 Writeup 与漏洞利用,该漏洞源于 `OutputConfiguration` 中 `writeToParcel`/`createFromParcel` 的序列化不匹配。
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核的 algif_aead,利用 splice 覆盖页缓存并获取 root 权限。附带一个只读检测器。
 metalx1993/dirtyfrag-patches
内核补丁,用于修复 Dirty Frag 漏洞(CVE-2026-43284、CVE-2026-43500)
 mebeim/cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,通过简单的 C 辅助程序和 shell 脚本演示漏洞利用过程。
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过 CREDENTIALS_DIRECTORY 和 login.noauth 绕过身份验证并获取 root shell 的本地权限提升。
 luotian2/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 authencesn 缺陷,可通过 4 字节页缓存写入实现本地权限提升和容器逃逸。
 maniakh/cve-2026-31431---copy-fail-poc
此仓库包含 Linux 内核(kernel)中的 CVE-2026-31431(Copy Fail)漏洞。该漏洞利用 algif_aead 模块中的一处优化错误,允许操纵页面缓存(page cache)中的只读文件。