#1
 rvzsec/cve-2026-31431
CVE-2026-31431 的 PoC 漏洞利用程序,通过 authencesn 页缓存写入实现 Linux 内核本地权限提升(LPE),自 2017 年以来可在大多数发行版上实现从非特权用户到 root 的权限提升。
 robemmerson/cve-2021-4034
Docker化的CVE-2021-4034(PwnKit)概念验证,这是polkit的pkexec中的一个本地权限提升漏洞,演示了非特权用户如何获取root访问权限。
 ridpath/terrminus-cve-2026-2406
AsyncIO 扫描器与利用框架,针对 CVE-2026-24061(Telnet NEW_ENVIRON 认证绕过)。具备高并发发现、被动指纹识别以及授权 root shell 提权功能。
 rio128128/copy-fail-cve-2026-31431
复制失败:在每个主流 Linux 发行版上以 732 字节获取 Root 权限。
 r3dbust3r/cve-2025-32463
CVE-2025-32463 的利用脚本,这是 sudo 1.9.14-1.9.17 中通过 chroot 实现的本地权限提升漏洞,用于授权测试和补丁验证。
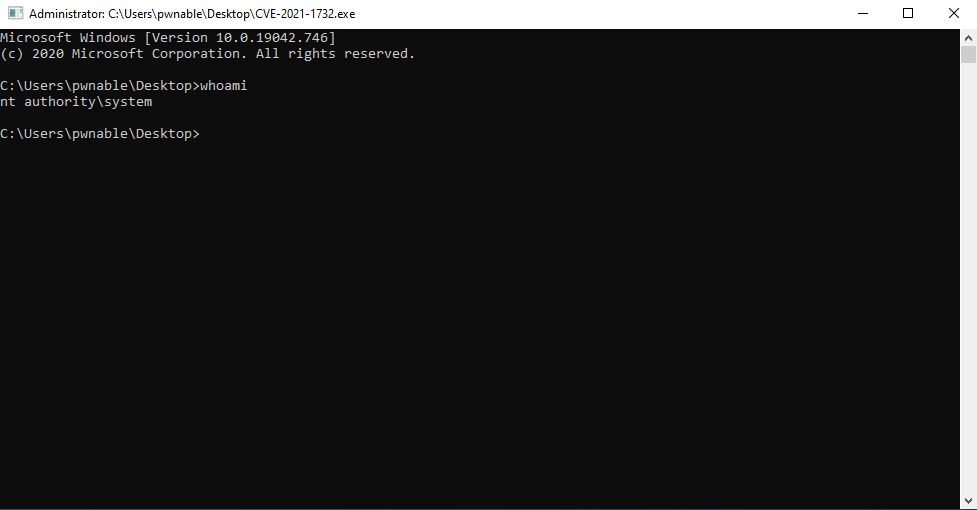 r1l4-i3pur1l4/cve-2021-1732
Windows 内核权限提升漏洞利用程序,针对 CVE-2021-1732(Win32k 权限提升漏洞),其技术思路借鉴了相关漏洞利用方法。
 puckiestyle/cve-2021-3156
CVE-2021-3156(Sudo Baron Samedit)的漏洞利用程序,针对 Linux x64,提供多种变体以适配不同的 glibc 和 sudo 版本。
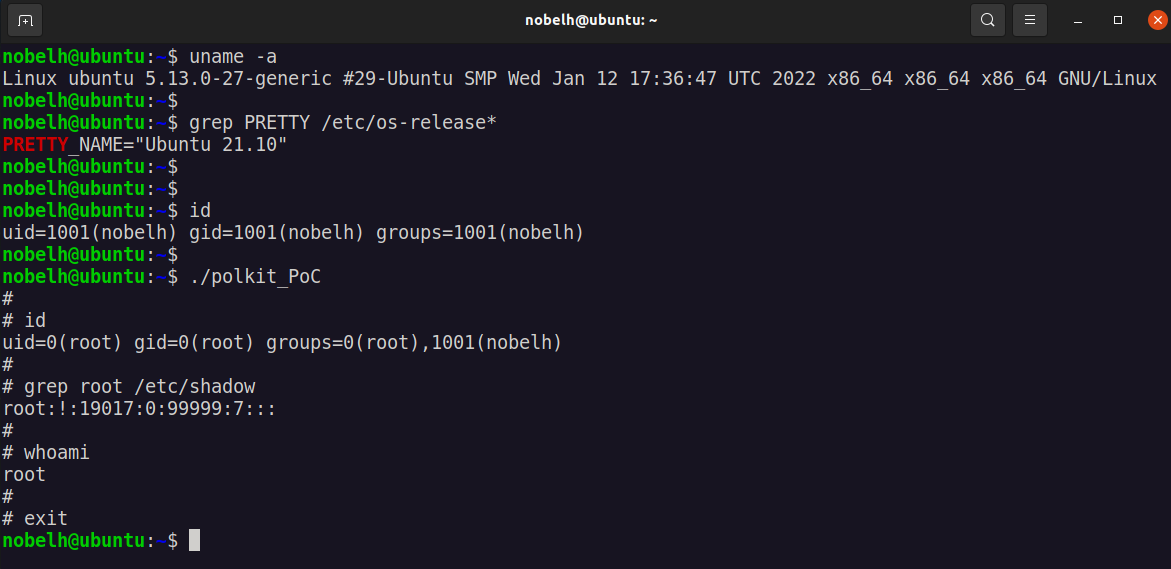 pombredanne/cve-2021-4034
针对 Polkit 的 pkexec 本地权限提升漏洞(CVE-2021-4034)的概念验证漏洞利用,包含可用的漏洞利用代码及修补说明。
 phvilasboas/cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,通过共享库和 GCONV_PATH 操纵提供 root shell。
 pengalaman-1t/cve-2021-4034
# CVE-2021-4034(PwnKit)漏洞利用程序 该漏洞利用程序针对 CVE-2021-4034(PwnKit),可通过 polkit pkexec 漏洞提供 root shell。包含源代码和构建说明。
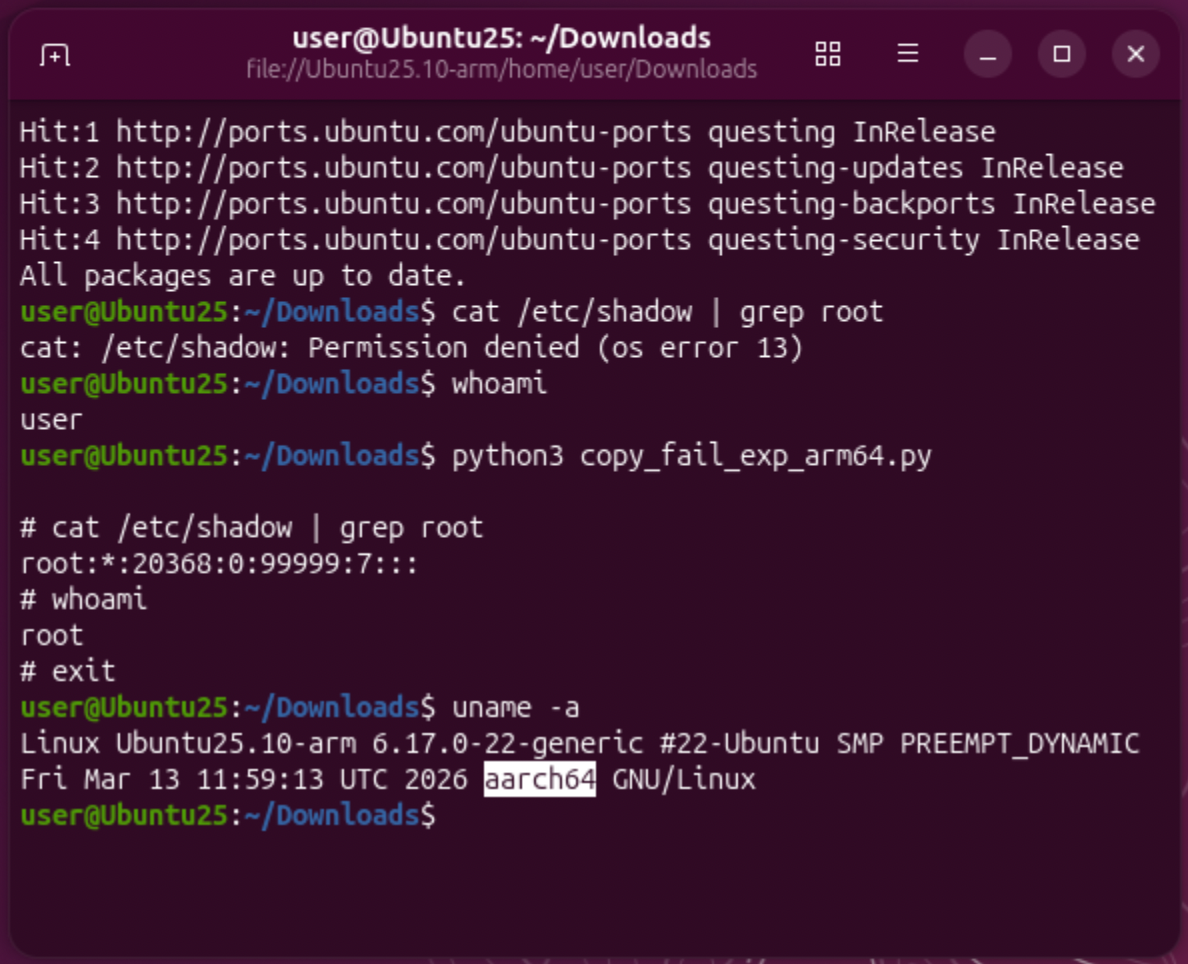 pascal-gujer/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 authencesn 逻辑缺陷实现的 Linux 本地权限提升漏洞,附带用于授权实验室验证的 ARM64 变体。
 painoob/copy-fail-exploit-cve-2026-31431
大多数 Linux LPE 需要竞态窗口或内核特定偏移量。Copy Fail 是一个直线逻辑缺陷,两者都不需要。同一个 732 字节的 Python 脚本(或 .c elf)可 root 自 2017 年以来发布的所有 Linux 发行版。
 oxfemale/killchain
内核进程终止工具(CVE-2026-0828 漏洞利用)
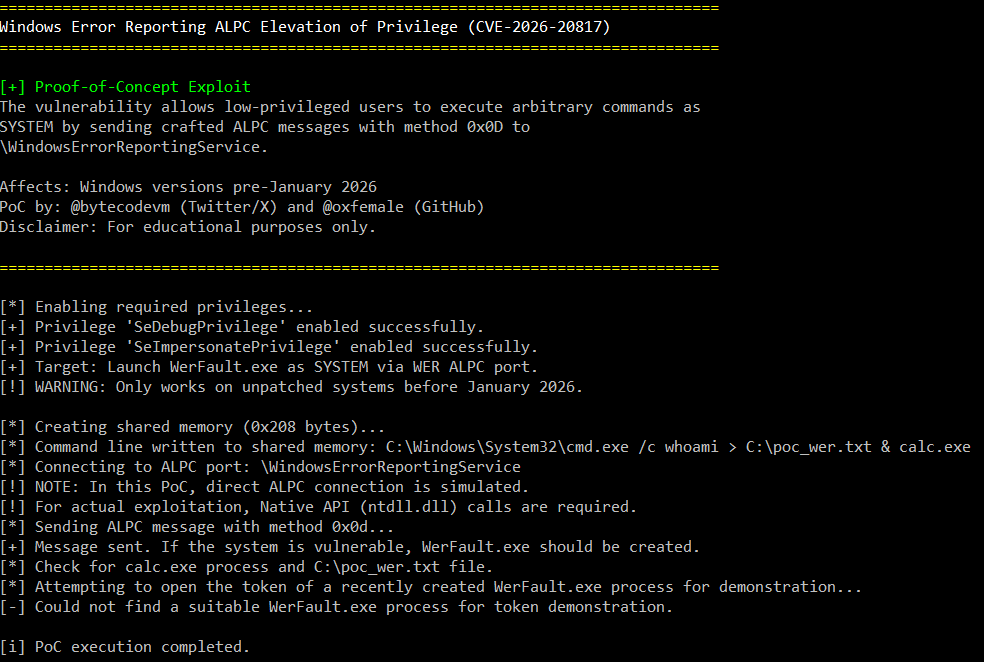 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。
 oreosec/pwnkit
CVE-2021-4034 的漏洞利用程序,该漏洞是 polkit 中 pkexec 的一个内存损坏漏洞,可在 Linux 系统上实现本地权限提升至 root。
 nisec-eric/cve-2026-31431
Linux 内核本地提权漏洞利用程序,针对 CVE-2026-31431,提供可靠的一次性 PoC,包含多种语言实现、漏洞扫描器及缓解脚本。
 nikip72/cve-2021-4034
CVE-2021-4034 权限提升漏洞的静态链接实现,编码后的载荷写入磁盘,且不依赖 gcc。