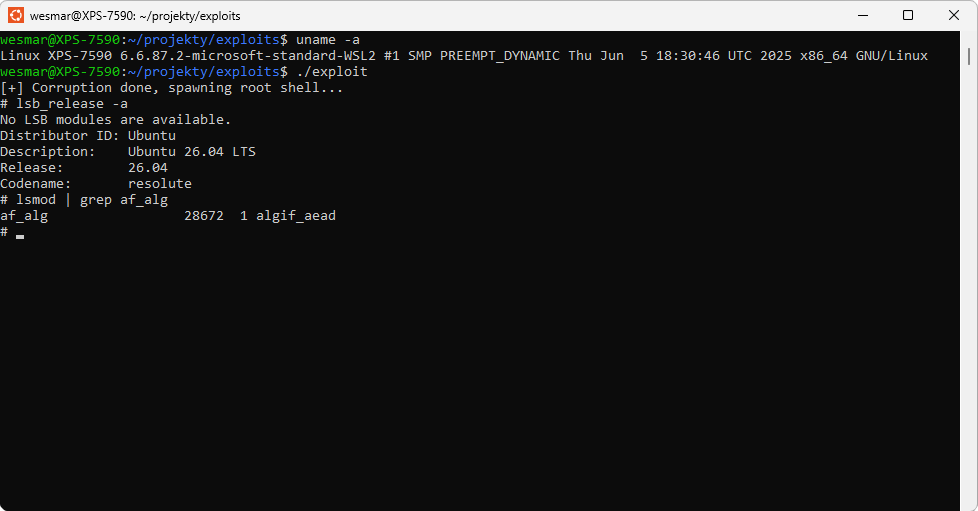
#1
 websecnl/cve-2026-31431
Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用程序
 walac/cve-2021-3864
CVE-2021-3864 的概念验证漏洞利用程序,这是 logrotate 中的一个权限提升漏洞,演示了通过生成核心文件来实现 root 访问权限。
 w3llr00t3d/cve-2026-31431-poc
LPE 漏洞利用,针对 CVE-2026-31431 CopyFail。兼容 Python 3.9。
 vilasboasph/cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,通过共享库和 GCONV 路径操纵提供 root shell。
 v-rzh/cve-2021-4034
CVE-2021-4034(PwnKit)的根权限利用程序,它滥用 pkexec 的越界写入,在 Linux 系统上将权限提升至 root。
 u1tr0nex/cve-2026-31431-copyfail-lab
CVE-2026-31431(Copy Fail)Linux 内核本地提权漏洞的实验室测试文档
 the8frust/cve-2026-1492
CVE-2026-1492 的概念验证漏洞利用,针对 WordPress User Registration 插件,通过精心构造的会员注册实现未认证权限提升至管理员。
 sunny0day/cve-2021-4034
CVE-2021-4034(PwnKit)的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian、Fedora 和 CentOS 安装上获取 root 权限。
 studiogangster/cve-2026-31431
针对CVE-2026-31431内核漏洞的测试,检查是否存在漏洞,并通过禁用algif_aead模块提供修复。
 slauger/cve-2026-31431
CVE-2026-31431 分析与缓解指南,涉及 Linux 内核 crypto algif_aead 子系统中的本地权限提升漏洞,包含对 RHEL 和 OpenShift 的影响评估,以及 seccomp 和 SCC 加固措施。
 shibaaa204/pack2theroot
CVE-2026-41651 的概念验证漏洞利用程序,针对 Pack2 软件中的 Linux 本地权限提升漏洞,演示了 root 访问权限和系统入侵。
 shazed-x/cve-2025-32463
- 受影响版本:sudo 1.9.14、1.9.15、1.9.16、1.9.17 - 已修复版本:sudo 1.9.17p1 及更高版本 - 早于 1.9.14 的旧版本不受影响,因为它们不支持 --chroot 选项。
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 复制失败 — 通用本地权限提升(LPE)漏洞利用。动态 ELF 偏移 + 全二进制覆盖,兼容 Python 2/3,并带有 ctypes splice 回退方案。
 seokjohn/cve-2026-1880
ASUS DriverHub 驱动更新进程 TOCTOU 漏洞导致 LPE
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
CVE-2026-0628(Chromium WebView 权限提升漏洞)的技术剖析,包括根本原因分析、PoC 漏洞利用、检测规则及缓解策略。
 san3ncrypt3d/cve-2021-4034-poc
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,该漏洞是 polkit 的 pkexec 中的一个本地权限提升漏洞,演示了在 Linux 系统上的利用过程。
 sammwyy/copyfail-rs
复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。