
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoC shell 漏洞利用,针对 CVE-2026-31431 (copy_fail) — 通过 AF_ALG + splice 页缓存覆盖实现 Linux 本地提权。单次触发,无竞态条件,适用于内核 4.9–6.18。
 euriconicacio/copy-fail-cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核中 algif_aead 模块的本地权限提升漏洞,允许非特权用户通过向页缓存写入 4 字节数据来获取 root 权限。
 dinosn/cve-2026-32710
堆中越界写入 MariaDB JSON_SCHEMA_VALID() → 持久化权限提升(实验辅助)
 danimrtzp/cve-2026-31431-revshell
针对 CVE-2026-31431 的武器化 Python 漏洞利用,将 Linux 内核权限提升与守护进程化的 root 反向 Shell 相结合,具备完整 PTY,并在内存中修补 /usr/bin/su。
 cyber-joker/copy-fail-python
Python 实现的 copyfail(CVE-2026-31431)
 ben-slates/cve-2026-31431-exploit
针对 CVE-2026-31431 的概念验证漏洞利用程序,这是一个 Linux 内核页缓存损坏漏洞,可通过 algif_aead 实现本地权限提升。包含 exploit.py 和缓解措施指南。
 astounds/copy-fail-cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核 AF_ALG + splice 页缓存覆盖漏洞。包含 PoC、BPFtrace 检测脚本,以及用于授权安全研究的 QEMU 测试环境。
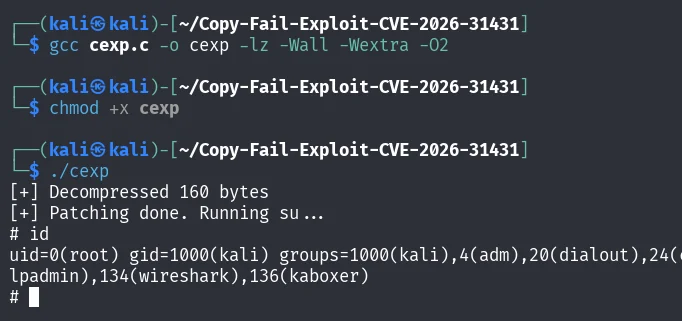 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Clean C 实现的 Copy Fail Linux 本地权限提升漏洞利用程序(CVE-2026-31431)。利用 AF_ALG 和 splice 覆盖 /usr/bin/su 的页缓存,注入 setuid shellcode 以获取 root 权限。教育用途 PoC。
 abhishekhargan/cve-2026-31431
Python 漏洞利用程序,针对 Linux 内核本地权限提升(CVE-2026-31431),利用 AF_ALG 套接字状态混淆和 splice() 实现任意文件写入并获取 root 权限。
 trex1e/copyfail-cve-2026-31431
扩展版 Linux 本地权限提升 PoC,针对 CVE-2026-31431,具备自动内核版本检测与漏洞范围检查功能,适用于授权安全测试。
 themursalin/cve-2026-31431
# CVE-2026-31431 的 Python 漏洞利用程序 针对 Linux 内核 LPE(本地提权)漏洞 CVE-2026-31431 的 Python 利用程序,该漏洞通过 AF_ALG 空指针解引用导致堆越界写入和凭据覆盖。包含详细的分步讲解和缓解措施指南。
 gr-1m/cve-2026-31431
针对 Copy Fail(CVE-2026-31431)本地权限提升漏洞利用的 Golang 重写版本,通过破坏页缓存以在 Linux 系统上获取 root 权限。
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
针对 Firefox BrowsingContext 授权绕过(CVE-2026-4692)的概念验证漏洞利用,演示如何伪造 IPC 消息以设置 InRDMPane 并启用特权 UI 触摸事件注入。
 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 “Copy Fail”——针对Linux内核AF_ALG权限提升漏洞的分析与防御研究,该漏洞自2017年起影响所有主流发行版。通过authencesn逻辑缺陷实现100%可靠的本地权限提升(LPE)。
 recofu/cve-2026-31431-copy-fail
Linux 内核加密子系统中 CVE-2026-31431 的本地权限提升漏洞利用,通过一个极简 Python 脚本提供 root 访问权限和容器逃逸能力。
 razvanduda/ghostshell
CVE-2026-31431 — 通过 Linux 内核页缓存损坏实现本地权限提升
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
最小化 587 字节静态 ELF 漏洞利用,针对 CVE-2026-31431,通过 AF_ALG splice 页缓存损坏实现本地权限提升。无 libc 或运行时依赖。








