Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

权限提升

用于在受损系统上获取更高级别权限或未经授权访问的工具。

Kitploit 推荐

精选工具

10 已选择
PEASS-ng preview#1

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k5小时38分前
PrivescCheck preview#2

PrivescCheck

GitHubitm4n/privesccheck
3.9k24天前
LinEnum preview#3

LinEnum

GitHubrebootuser/linenum
8.0k6年前
linux-smart-enumeration preview#4

linux-smart-enumeration

GitHubdiego-treitos/linux-smart-enumeration
4.0k6个月前
WinPwn preview#5

WinPwn

GitHubs3cur3th1ssh1t/winpwn
3.7k1年前
wesng preview#6

wesng

GitHubbitsadmin/wesng
4.9k8小时30分前
BeRoot preview#7

BeRoot

GitHubalessandroz/beroot
2.6k2年前
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7k1年前
Seatbelt preview#10

Seatbelt

GitHubghostpack/seatbelt
4.7k1年前
SharpUp preview#11

SharpUp

GitHubghostpack/sharpup
1.5k3年前
最新相关性最受欢迎最近更新
4622 结果
CIFSwitch preview

CIFSwitch

GitHubmanizada/cifswitch

CVE-2026-46243 的概念验证漏洞利用,利用伪造的 NSS 库和命名空间操作,通过 cifs.upcall 提升权限。

privilege-escalationvulnerability-analysisexploitation+3
695个月前
Mhyprot2DrvControl preview

Mhyprot2DrvControl

GitHubkagurazakasanae/mhyprot2drvcontrol

一个允许使用 mhyprot2 驱动来枚举进程模块、读写进程内存以及终止进程的库。

privilege-escalationvulnerability-analysis
3626年前
evil-mhyprot-cli preview

evil-mhyprot-cli

GitHubkkent030315/evil-mhyprot-cli

一个针对 Mhyprot2.sys 易受攻击驱动程序的 PoC,允许非特权用户进程在内核/用户空间中读写内存。

privilege-escalationvulnerability-analysisexploitation+2
3575年前
electroniz3r preview

electroniz3r

GitHubr3ggi/electroniz3r

接管 macOS Electron 应用的 TCC 权限

privilege-escalationexploitationpost-exploitation+1
2243年前
CVE-2015-5287 preview

CVE-2015-5287

GitHubhorkimhab/cve-2015-5287

CVE-2015-5287 的本地权限提升漏洞利用程序,针对 RHEL 7.0/7.1,通过 abrt/sosreport 实现,仅供授权的安全测试和教育用途。

privilege-escalationvulnerability-analysisexploitation+2
2个月前
ghostlock-app preview

ghostlock-app

GitHubyukonga/ghostlock-app

GhostLock 一键执行应用(CVE-2026-43499)

android-securityprivilege-escalationexploit-frameworks+4
3.2k3天前
rmg-s9180-fzg1 preview

rmg-s9180-fzg1

GitHubhackyangwen-lgtm/rmg-s9180-fzg1

# 获取我的 Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 的 Root 权限 payload 移植 - CVE-2026-43499 + KernelSU LKM

android-securityprivilege-escalationexploitation+4
82个月前
WinFlesher preview

WinFlesher

GitHubmindsflee/winflesher

自动化攻击面评估框架,适用于 Active Directory 和本地基础设施,将漏洞与攻击路径相关联,以识别域沦陷、权限提升和横向移动的风险,并提供修复指导。

privilege-escalationreconnaissancevulnerability-analysis+4
262个月前
copy_fail preview

copy_fail

GitHubspensercai/copy_fail

Rust 编写的 Linux 内核 LPE CVE-2026-31431(AF_ALG 页缓存写入)漏洞利用 PoC,以及通过 LSM 或 kprobe 阻止 AF_ALG 套接字创建的 eBPF 运行时防御,无需重启系统。
defensive-toolsprivilege-escalationexploit-frameworks+4
36个月前
CVE-2016-5195 preview

CVE-2016-5195

GitHubkongqbin/cve-2016-5195

针对 Linux 系统的 Dirty COW(CVE-2016-5195)权限提升漏洞的教学实现,包含竞态条件载荷以及基于 SUID 的 root shell 提权。
privilege-escalationexploit-frameworksvulnerability-analysis+3
2个月前
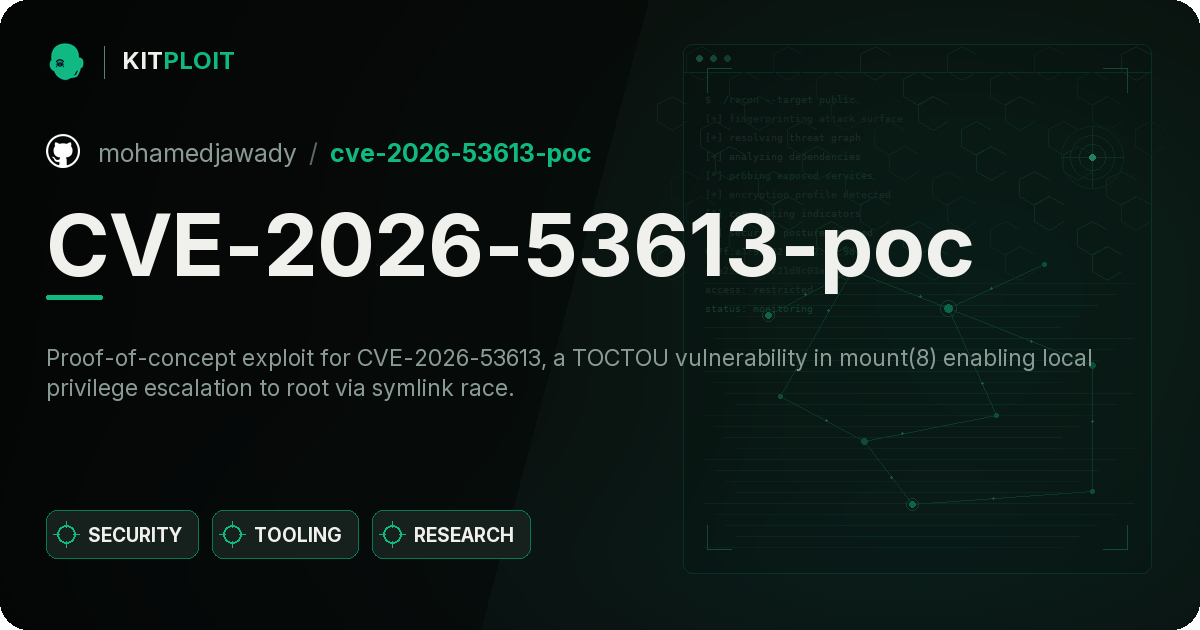
CVE-2019-18634-writeup preview

CVE-2019-18634-writeup

GitHubdevteam6rabbit/cve-2019-18634-writeup

对sudo缓冲区溢出(影响sudo版本<1.8.26)的分析,以及如何使用GCC编译公开可用的漏洞利用代码
privilege-escalationvulnerability-analysisexploitation+4
10个月前
CVE-2026-53613-poc preview

CVE-2026-53613-poc

GitHubmohamedjawady/cve-2026-53613-poc

针对 CVE-2026-53613 的概念验证漏洞利用程序,该漏洞是 mount(8) 中的一个 TOCTOU 漏洞,可通过符号链接竞争实现本地权限提升至 root。

privilege-escalationvulnerability-analysisexploitation+2
2个月前
CVE-2026-3888 preview

CVE-2026-3888

GitHubnoambouillet/cve-2026-3888

Linux 下通过 snap-confine + systemd-tmpfiles 实现 LPE 的深入解析
privilege-escalationvulnerability-analysisexploitation+3
57个月前
CVE-2026-31431-Checker-Mitigator preview

CVE-2026-31431-Checker-Mitigator

GitHubzenzue/cve-2026-31431-checker-mitigator

检测并缓解 CVE-2026-31431(一个 Linux 内核本地权限提升漏洞),支持可选的 PoC 执行,用于隔离测试。

privilege-escalationvulnerability-scannersexploitation+1
6个月前
CVE-2026-31431_CopyFail_LinuxKernel_LPE preview

CVE-2026-31431_CopyFail_LinuxKernel_LPE

GitHubxn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe

教育性重写的 Copy Fail PoC(CVE-2026-31431)—— 通过 algif_aead 就地加密与 splice() 页缓存写入实现的 Linux 内核 LPE

privilege-escalationexploit-frameworksvulnerability-analysis+3
26个月前
CVE-2026-31431 preview

CVE-2026-31431

GitHubxd20111/cve-2026-31431

Linux 内核 authencesn 模板中通过 AF_ALG 和 splice() 实现的本地权限提升漏洞的文档与分析,包括受影响版本、检测与缓解措施。

privilege-escalationexploit-frameworksvulnerability-analysis+1
6个月前
copyfail-exploit preview

copyfail-exploit

GitHubxeloxa/copyfail-exploit

复制失败(CVE-2026-31431)本地权限提升(LPE)漏洞利用程序。一个干净、多架构的 Python 重新实现,针对 Linux 内核 AF_ALG 页缓存漏洞。

privilege-escalationexploit-frameworksvulnerability-analysis+3
356个月前
CVE-2026-31431 preview

CVE-2026-31431

GitHubvyahello/cve-2026-31431

Linux 本地权限提升漏洞利用程序,针对 CVE-2026-31431,滥用 AF_ALG 加密 API 配合 splice() 修改页缓存并生成 root shell。

privilege-escalationexploit-frameworksvulnerability-analysis+3
6个月前
上一页1…303132…100下一页