
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 bobikl/cve-2026-43499-t807d
Android kernel exploit research package for CVE-2026-43499, containing popsicle exploit source, embedded su payload, root bridge helper, and…
 r00t-byte/pwnkit-cve-2021-4034-lpe
PwnKit - polkit pkexec 本地权限提升 <= 0.105-31
 ymh001/meizu21-ghostlock-root
MEIZU 21 通过 CVE-2026-43499 和 KernelSU 延迟加载实现锁定引导加载程序下的运行时 root
 gmh5225/dsark64
滥用 WHQL 签名的 DsArk64.sys 驱动程序的 BYOVD 概念验证,通过加密 IOCTL 和进程镂空实现 ring-0 进程终止与内核读写。
 gmh5225/dse-patcher
Windows 工具,通过修补内核变量来禁用驱动程序签名强制,允许加载未签名驱动程序以进行测试和研究。
 0xf9b6a41ec/cve-2026-69328
Windows 权限提升漏洞利用程序,将 SprintCSP.dll 植入用户可写的 HKLM PATH 目录,以劫持 StorSvc 并以 SYSTEM 权限执行。
 andrd3v/cve-2026-43783
CVE-2026-43783 的概念验证与技术分析:通过 DesktopServicesHelper XPC 任意 chown 实现 macOS 本地权限提升以获取 root 权限。
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock 针对 Chromecast with Google TV (sabrina) 的 root 漏洞利用
 mouseos/aquos-r6-ghostlock
针对 Sharp AQUOS R6 A101SH S0029 的临时 root 漏洞利用,使用 GhostLock CVE-2026-43499
 wangqian06/cve-2021-3156
针对 CVE-2021-3156(sudo Baron Samedit)基于堆的缓冲区溢出的 root shell 概念验证漏洞利用,可在存在漏洞的 sudo 版本上实现本地权限提升。
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
针对 HackTheBox "Nexus" 权限提升的 PoC 与 write-up:以 root 身份运行的 Gitea 模板同步服务存在通过伪造 Git 对象进行路径遍历的漏洞。仅供教育用途。
 newazbenalam/root-my-galaxy-payloads
针对三星 Galaxy 机型的设备特定 CVE-2026-43499 root payload 和 KernelSU 工件,包含固件配置文件、exploit 源码以及支持 feed。
 genksome/ghost-hoock
GhostLock 精简为一个原语:通过 futex PI UAF(CVE-2026-43499)在 Galaxy A17(BZA5)上关闭 SELinux。无需 root,无需 cred 补丁,无需 rwforge。
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 与 DirtyCOW 漏洞利用自动化 + root 后精简 + 适用于 Sony BRAVIA KDL-43W800C 的 Magisk 模块
 vudangducminh/cve-2016-5195
CVE-2016-5195(Dirty COW)的概念验证漏洞利用程序,该漏洞是 Linux 内核中的竞争条件,可将本地权限提升至 root。
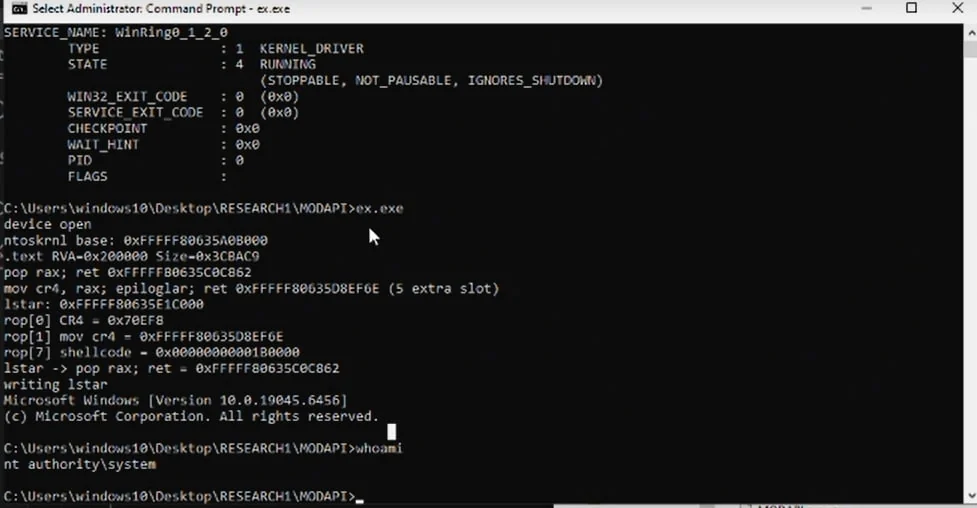 mein-0/lolmodapi
针对 MSI Dragon Center 的 MODAPI.sys 驱动程序的本地权限提升漏洞利用,滥用未经身份验证的 MSR 写入来绕过 SMEP 并获取 SYSTEM 权限。
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3 的家庭实验室渗透测试报告,涵盖 Nmap 侦察、Drupalgeddon 远程代码执行、SQL 注入、SSH 凭据复用、sudo 权限提升以及反向 shell。
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android 内核 LPE PoC,针对 CVE-2026-43499,即 4.19 高通内核中的 rtmutex 释放后使用漏洞,已适配 Redmi K40,并带有 LD_PRELOAD root 载荷。








