
 #1

 ungabunga-ctf/cve-2026-34990
针对 OpenPrinting CUPS 中 CVE-2026-34990 的 Python 概念验证,通过 file:// 打印机队列强制 cupsd 泄露 Local 认证令牌并覆盖 root 文件。
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 通过本地管理员令牌泄露和 file:// 任意文件写入实现本地权限提升 (CVE-2026-34990)
 kaill-jlq/mmskillrisk
基准测试与评估框架,用于测试LLM代理是否能抵御隐藏在多模态技能图像中的恶意指令,包含跨五个风险类别的108个案例,并采用ASR/TSR评分。
 ejfkdev/avdroot
用纯 Go 语言通过 Magisk 修补 ramdisk 来 root Android Studio 模拟器。
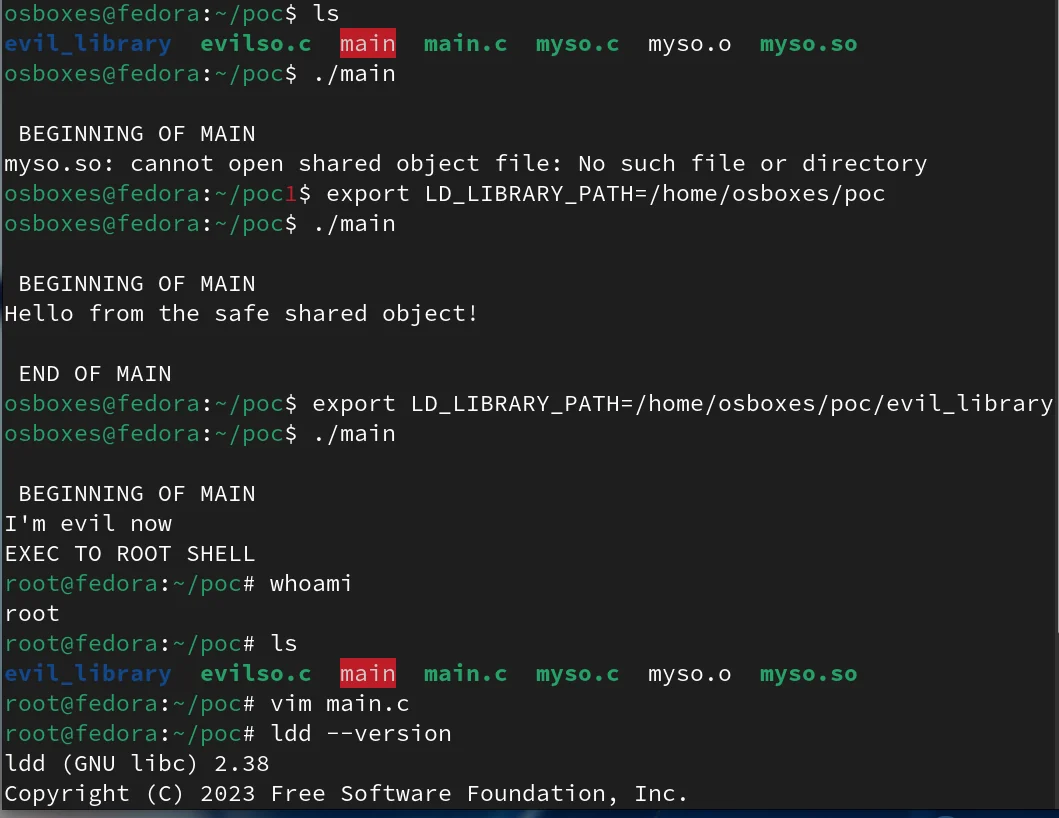 betizzel/cve-2025-4802-proof-of-concept
针对易受 dlopen 与 LD_LIBRARY_PATH 攻击的静态编译 setuid 二进制文件的概念验证
 hackspeak/cve-2026-67279
用于 MikroTrick MikroTik RouterOS SSH 接管链(CVE-2026-67279、CVE-2026-86060、CVE-2026-67276)的 Python 概念验证脚本,供授权实验室测试使用。
 k4ntux/cowslip
xfs 内核本地提权漏洞(CVE-2026-64600),由 Qualys 于 2026 年 7 月 22 日披露
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
 wangs-official/opace6-cve-2026-64560
Temporary root tool for OnePlus Ace 6 that exploits the CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free to gain root until reboot, without…
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporary root tool (CVE-2026-64560) - device-verified port with corrected bootidParent address
 langz337/cve-2026-63030
Python 漏洞利用工具,将 CVE-2026-63030 REST 批量路由混淆与 CVE-2026-60137 SQL 注入串联利用,实现未认证的 WordPress RCE、数据库读取和 webshell 部署。
 0xblackash/cve-2026-43786
CVE-2026-43786 的文档与研究笔记,这是一个由权限验证不当引起的 macOS 本地权限提升漏洞,涵盖根本原因、影响和缓解措施。
 atlasvector/kestra-cve-2026-53576
针对 Kestra 中未认证 RCE 漏洞 CVE-2026-53576 的端到端复现与跨层检测——在基础 PoC 之上进一步展示,一个常见的 Docker socket 错误配置如何将容器 root 权限升级为对宿主机的完全控制。
 gianlucaborello/libprocesshider
LD_PRELOAD 共享库,通过拦截 readdir 和 proc 文件系统调用来隐藏 Linux 进程,使其不被 ps 和 lsof 等工具发现。
 ermensonx/sudotimewarp-cve-2026-96512-
CVE-2026-96512(SudoTimeWarp)的复现与PoC脚本,其中调用者的TZ会偏移sudoers的NOTBEFORE/NOTAFTER时间窗口,并附带缓解措施检查。
 abraxas/cve-2026-96512
CVE-2026-96512 的披露包与 PoC,该漏洞是 sudo NOTBEFORE/NOTAFTER TZ 时间窗口绕过,可实现本地权限提升,并附带实验环境复现与补丁指导。









