
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 ylh440104/infinitycore-android-cve-2026-89754
CVE-2026-89754 官方 PoC 的 ARM64 Android 移植版,该漏洞是内核 MM 子系统中的竞态条件,可在 7.0/7.2 内核上实现本地权限提升。
 woshigenm/cve-2026-89633
PoC and exploit chain for CVE-2026-89633, a heap out-of-bounds write in the Linux cifs.ko SMB1 TRANS2 coalescing path, escalating to uid 0 via cred…
 songzzzz/cve-2026-8933
CVE-2026-8933 的可运行 PoC:一个 snap-confine 挂载命名空间符号链接竞态,植入由 root 所有的 udev 规则,通过 systemd-udevd 获取本地 root 权限。
 abraxas/keycloak-manage-users-composite
Keycloak 26.8.1 中危 6.6 远程已认证认证残留。拥有 manage-users 权限的帮助台管理员可以将预先构建的 manage-realm 复合角色绑定到自身,然后读取完整的 realm 文档。需要该复合角色已存在。回环 PoC。
 pathtofile/pplrunner
构建一个 ELAM 驱动和服务,在 Windows 上以反恶意软件受保护进程轻量级(PPL)方式启动已签名的子进程,用于安全研究。
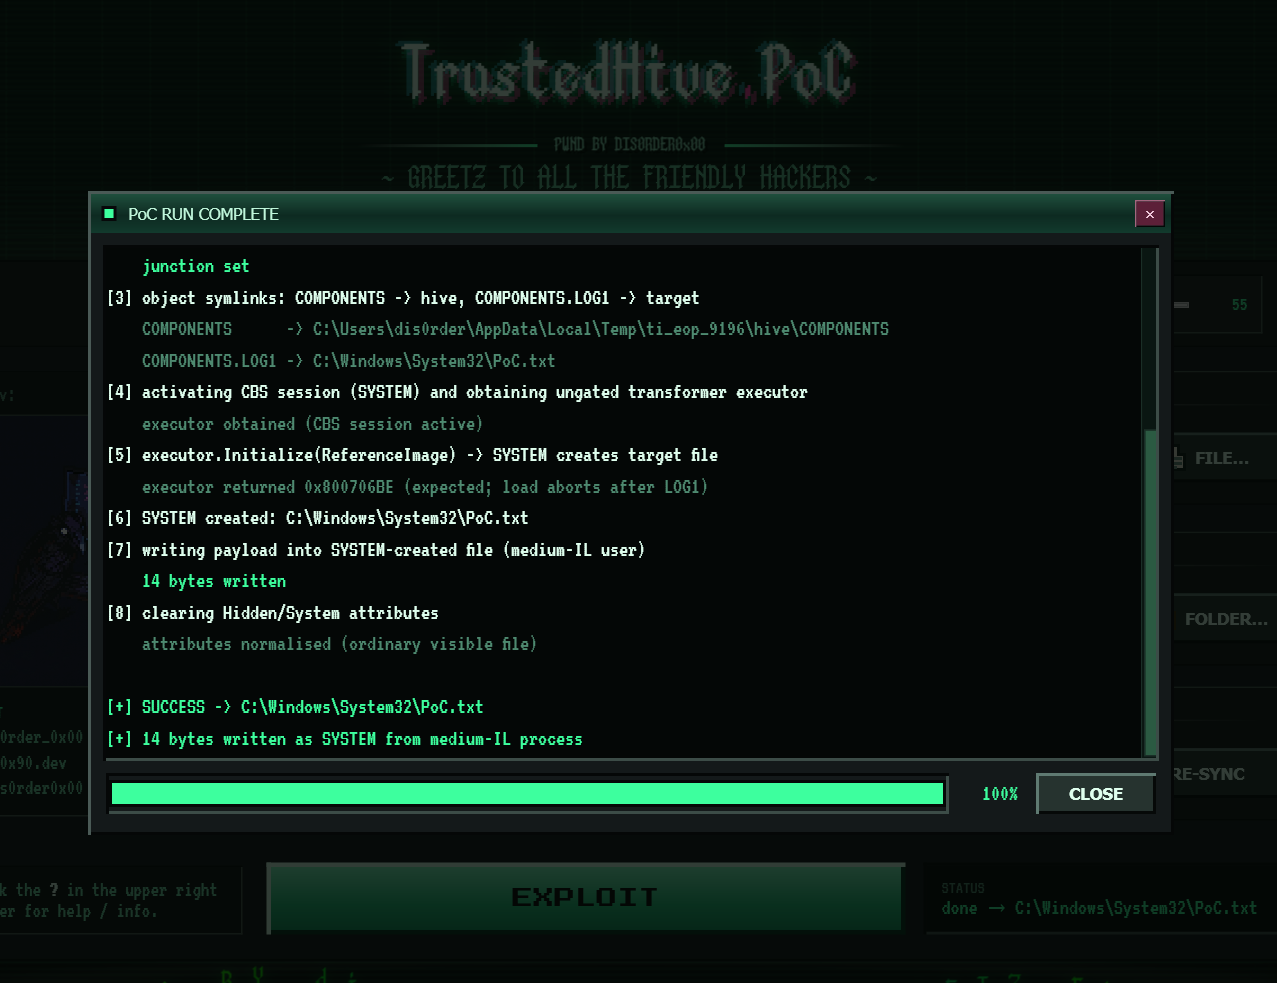 dis0rder0x00/trustedhive
针对 Windows 11 的本地权限提升(LPE)概念验证,滥用 TrustedInstaller 的基于组件的服务(CBS)会话 COM 对象和联接点实现任意文件写入。
 gmh5225/ptm
用于在用户模式下操作 x86-64 分页表的 C++ 库:读写 PML4E、PDPTE、PDE 和 PTE 表项,将虚拟地址转换为物理地址,并构建自引用表。
 gmh5225/quickpgtrigger
对 PG 绕过进行压力测试 [老派项目]
 mas0nshi/cve-2026-112445
针对 CVE-2026-112445 的概念验证,该漏洞是 macOS 本地权限提升漏洞,非特权控制台用户可利用 launchd 的 com.apple.xpc.uscwoap 任务和 TIOCSTI 获取 root 权限。
 omar-tamerr/horuseye
找出能切断最多通往域管理员路径的修复方案。绘制 Active Directory 攻击路径并附上证据,并排比较各种修复方案,为红队和蓝队生成离线报告。可与 BloodHound 互补。
 ryanpohlner/arcgis-web-shell
ArcGIS Enterprise 地理处理服务,用于发布可执行命令的 Python 工具箱。
 mein-0/mercilessamd
针对 AMD AmdTools64.sys 的 MSR 读写 IOCTL 的概念验证利用,用于覆盖 IA32_LSTAR、绕过 SMEP,并在 Windows 10 x64 上从管理员权限提升至 SYSTEM 权限。
 s1ckb0y1337/cobalt-strike-cheatsheet
关于 Cobalt Strike 功能的一些笔记和示例
 grisuno/blacksandbeacon
Linux C2 信标,具备原生内存 ELF BOF 加载器、AES-256-CFB 加密轮询,以及用于无文件后渗透模块的 Python C2 服务器。
 hunterdii/tryhackme-roadmap
你好,有志成为黑客的朋友们!🕵️♂️ 这里有一份包含 500 多个免费 TryHackMe 房间的列表,助你开启网络安全之旅。这些房间完全免费,我已按主题整理好,方便你立即上手。🛠️
 threekiii/awesome-redteam
一个攻防知识库。A knowledge base for red teaming and offensive security.
 ilias1988/hacking-cheatsheets
一套全面的渗透测试速查表、指南和工具集合。
 commit-regrets/samsung_tizen_tv_root
研究工具包,通过 Chromium WasmGC RCE 和 V4L2 physmap 任意物理内存访问,对三星 Tizen 9 电视进行 root,并具备持久化的开机自启载荷和 root shell 通道。








