
 #1

 dec0ne/davrelayup
自动将加入域的Windows工作站上的本地权限提升到SYSTEM,通过将WebDAV的NTLM认证中继到LDAP,利用基于资源的约束委派(RBCD),无需LDAP签名强制。
 gabriellandau/pplfault
滥用 Code Integrity 中 TOCTOU 竞态条件的 Windows 权限提升漏洞利用,可绕过 Protected Process Light,以 WinTcb-Light 身份执行,并转储受保护进程(例如 LSASS)。
 rootsecdev/cve_2026_31431
针对 CVE_2026_31431 的 Exploit POC
 malwaretech/edr-preloader
一种EDR绕过技术,通过劫持AppVerifier层来阻止EDR向我们的进程挂钩或加载DLL。
 winterknife/pinkpanther
Windows x64 手工制作的令牌窃取内核模式 shellcode
 scumjr/dirtycow-vdso
Dirty COW(CVE-2016-5195)的PoC
 dec0ne/shadowspray
一个用于在整个域中喷洒Shadow Credentials的工具,以期利用域中其他对象上长期被遗忘的GenericWrite/GenericAll DACL。
 antoniococo/sspiuacbypass
绕过UAC:利用SSPI数据报上下文
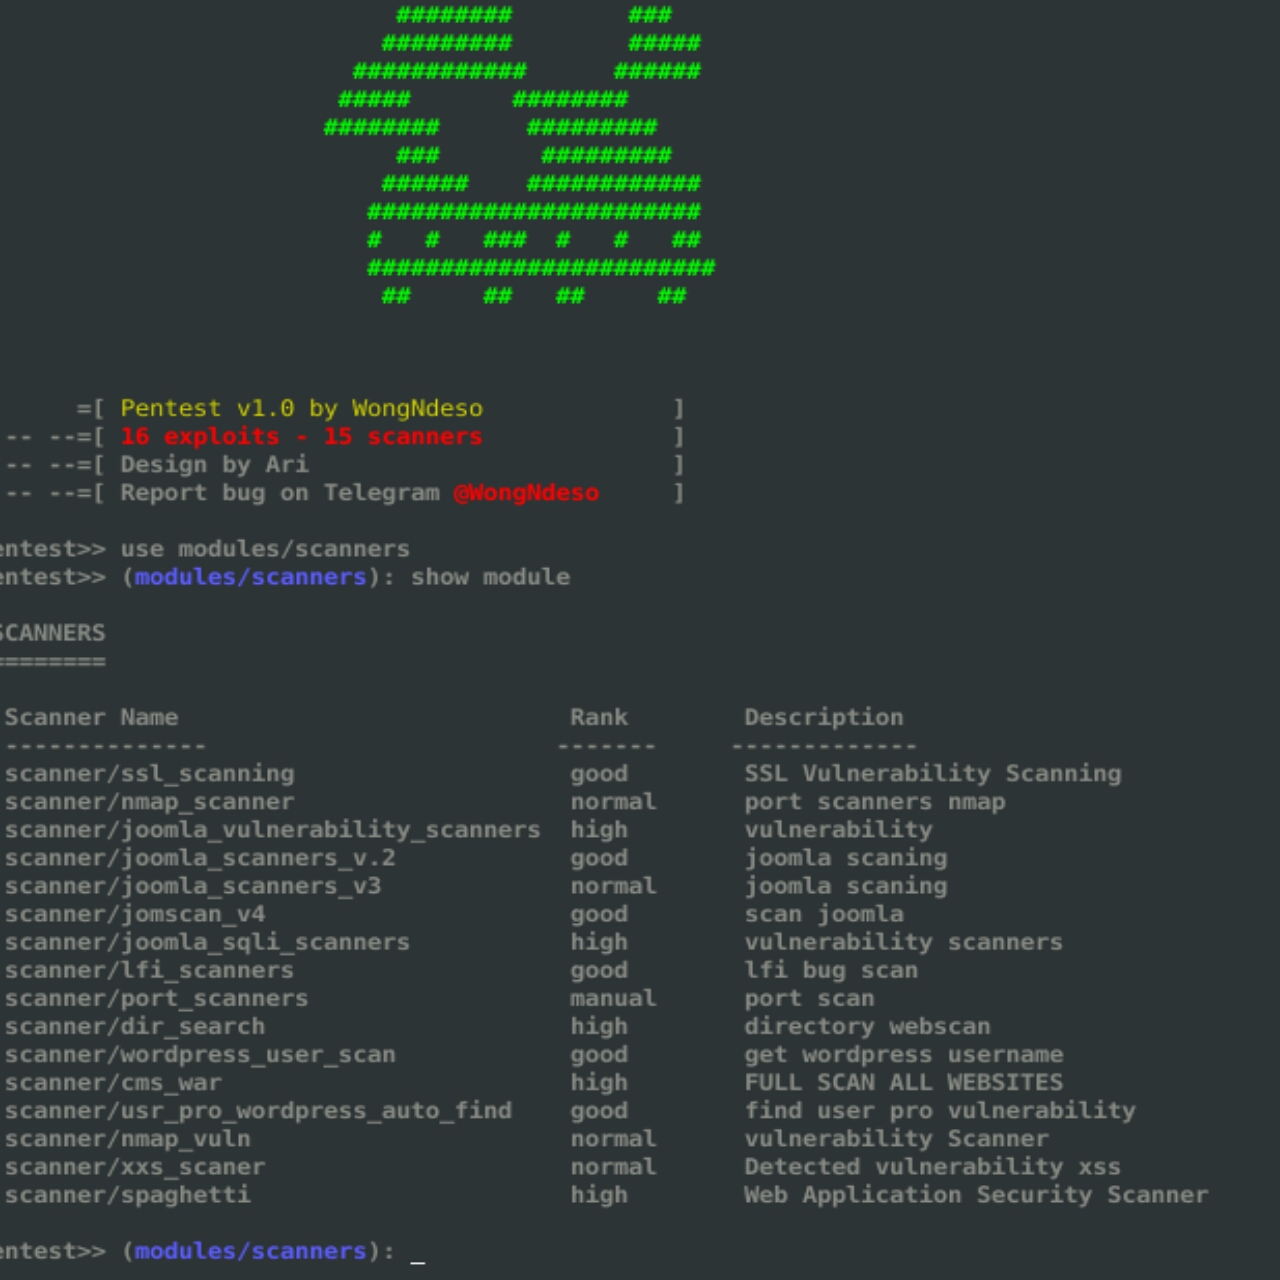 pikpikcu/pentest-tools-framework
渗透测试工具框架是一个包含漏洞利用、扫描器和渗透测试工具的数据库。Pentest 是一个功能强大的框架,为初学者提供了大量工具。你可以探索内核漏洞、网络漏洞。
 synacktiv/grouppolicybackdoor
组策略对象操作与利用框架
 0x36/weightbufs
适用于 iOS 15 和 macOS 12 的 ANE 内核读写漏洞利用

 brav0hax/smbexec
基于Samba的快速psexec式攻击工具,用于远程命令执行、凭据转储以及通过哈希传递和载荷生成在Windows网络中进行横向移动。
 winscripting/uac-bypass
PowerShell 概念验证脚本,可绕过 Windows 用户帐户控制 (UAC) 以提升权限,旨在用于授权的渗透测试和红队行动。
 orange-cyberdefense/p3-loader
P³-Shellcode Loader 是一个加载器,它实现了一种代码注入技术,该技术利用进程参数结构作为 shellcode 注入到远程进程的执行和暂存位置,而不会触发常见的检测机制。
 h4k6/cve-2023-0179-poc
针对(CVE-2023-0179)漏洞利用 该漏洞被分配为CVE-2023-0179,影响了从5.5到6.2-rc3的所有Linux版本,该漏洞在6.1.6上被测试。 漏洞的细节和文章可以在os-security上找到。
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF,利用 Windows 受保护进程轻量级(PPL)绕过技术来转储受保护进程,从而实现从 LSASS 的凭据访问。









