#1
 epsilonpoint88-glitch/epsilonpoint-
模块化漏洞利用框架,针对 WordPress 中的 CVE-2026-23550,具备批量利用、混淆、后渗透以及基于 Docker 的 C2 基础设施。
 deoxykev/cve-2021-4034-rust
Rust 实现的 CVE-2021-4034 polkit pkexec 本地权限提升漏洞利用程序,包含构建说明和检测注意事项。
 cybertechajju/cve-2025-32463
提权至 root,利用 sudo chroot,无需安装 gcc。
 zeropathai/nifi-cve-2026-39816-poc
CVE-2026-39816 的 POC,该漏洞允许没有执行代码权限的 NiFi 用户运行任意脚本
 joffr3y/polkit-cve-2021-4034-hlp
Polkit CVE-2021-4034 在高级编程语言中的利用
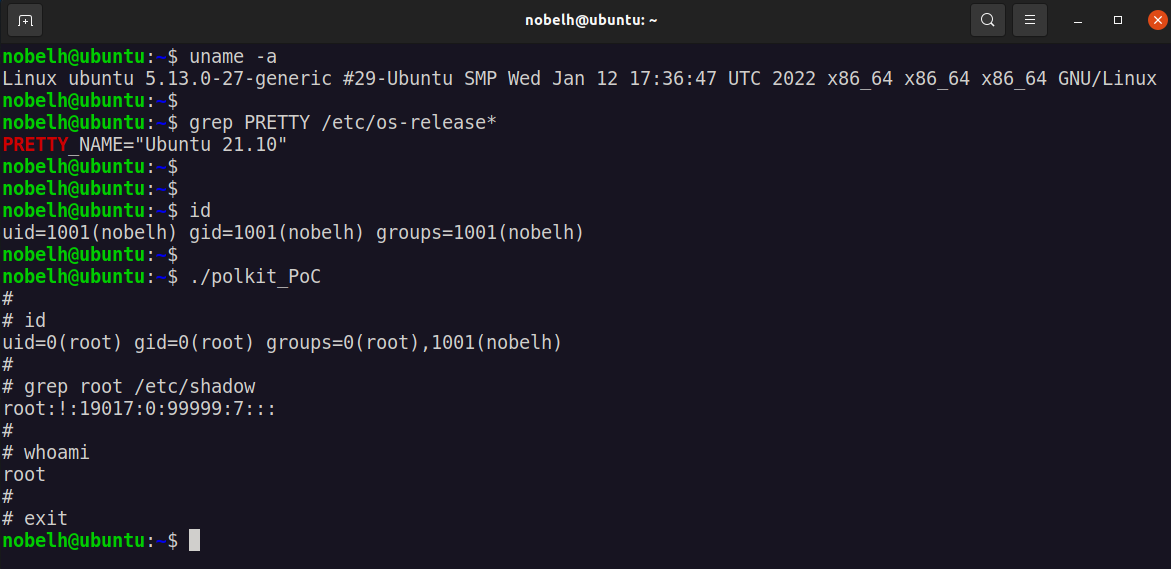 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用,演示了 Polkit 的 pkexec 中的本地权限提升,包括修补说明。
 shawnng078-ops/cve-2024-28000-exploit-lab
使用隔离的 WordPress 实验室动手复现 LiteSpeed Cache 中的 CVE-2024-28000。涵盖侦察、漏洞哈希恢复、管理员权限提升证明、清理以及以修复为重点的文档。
 nanashibx2/bx2-writeups
Nanashi Bx2 的网络安全文章、演练和技术笔记。
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 扫描器与利用工具。
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 本地权限提升漏洞利用 #SMBGhost
 lintstar/lstar
LSTAR - CobaltStrike 综合后渗透插件
 shutdownrepo/pywhisker
用于“影子凭证”攻击的 C# 工具的 Python 版本
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 yuriicrimson/exploitgsm
针对 6.4 - 6.5 内核的漏洞利用,以及另一个针对 5.15 - 6.5 的漏洞利用
 bytewreck/dumpguard
用于在现代Windows系统上从受保护的会话中提取凭据材料的概念验证工具。

 bats3c/ghost-in-the-logs
内核级工具,通过基于驱动的钩子注入禁用Sysmon和Windows事件日志记录,支持在Windows系统上实施隐蔽的后渗透操作。