
 #1

 mooder1/dirtyclone-cve-2026-43503
Linux内核本地提权PoC,针对CVE-2026-43503(DirtyClone)。利用克隆的sk_buff标志丢失来写入page-cache内存,在不修改磁盘的情况下注入root账户。
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = 从 --volume 中逃逸
 azureadtrent/cve-2025-4517-poc
CVE-2025-4517 权限提升脚本
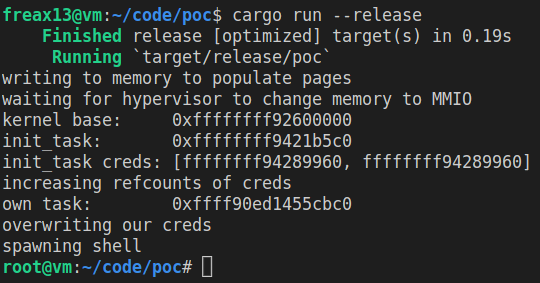 freax13/cve-2023-46813-poc
CVE-2023-46813 的概念验证利用程序,针对 AMD SEV-SNP。通过操纵虚拟机管理程序内存类型更改来交换任务凭据,从而提升权限。
 ynwarcs/cve-2023-23388
CVE-2023-23388的poc(Windows 10/11 bthserv服务中的本地权限提升)
 baba01hacker666/cve-2026-23111
Linux 内核 nf_tables 释放后使用(CVE-2026-23111)——本地权限提升 PoC
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 证书验证漏洞的漏洞利用
 kianabin/cve-2022-0847-container-escape
CVE-2022-0847 used to achieve container escape 利用CVE-2022-0847 (Dirty Pipe) 实现容器逃逸
 leosol/initroot
利用CVE-2016-10277绕过安全启动和设备锁定
 asekon/rootkit
适用于 ubuntu-16.04.6 (Linux 4.4) 的 rootkit。可以隐藏进程、提供 root 访问权限并隐藏自身。
 smarttfoxx/cve-2026-29923
pstrip64.sys 内核驱动暴露了一个 IOCTL,允许低权限用户将任意范围的物理内存映射到自己的虚拟地址空间中。这一原语允许对系统物理 RAM 进行完全读写访问,使攻击者能够修改关键内核结构并将权限提升至 NT AUTHORITY\SYSTEM。

 d4gh0s7/cve-2018-19788
Ansible 角色,用于审计和测试系统是否存在 CVE-2018-19788(PolicyKit 权限提升漏洞),并具备自动化用户配置和漏洞利用验证功能。
 tomparte/printnightmare
为了对抗 Windows 安全漏洞 PrintNightmare!(CVE-2021-34527, CVE-2021-1675)
 jackalkarlos/evilahenk
CVE-2026-6508 LiderAhenk Merkezi Yönetim Sistemi mimarisinde, uç birimler (agents) arası tüm istemcilerin birbirleri üzerinde 'root' yetkisiyle kod…
 administrator-01001/cve-2026-63030
CVE-2026-63030 的概念验证漏洞利用程序,这是存在于 WordPress(6.9.0 至 7.0.1 版本)中的一个预认证漏洞。
 olivierlaflamme/cve-2021-36934-export-shadow-volume-poc
CVE-2021-36934 的概念验证漏洞利用程序,用于导出 Windows 卷影副本文件,以实现权限提升和基于哈希的凭据伪造。









