#1
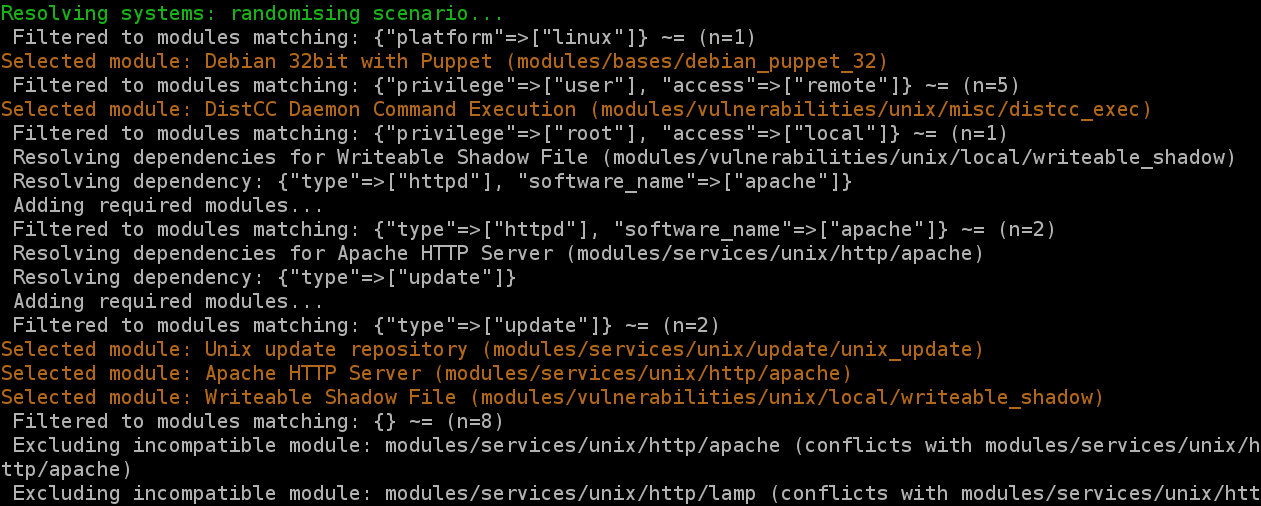
 secgen/secgen
即时生成易受攻击的虚拟机(当前团队开发正在 cliffe/SecGen fork 中进行)
 gellin/teamviewer_permissions_hook_v1
一个概念验证用的可注入 C++ DLL,使用裸内联挂钩(naked inline hooking)和直接内存修改来更改你的 TeamViewer 权限。
 rogue-kdc/cve-2019-0841
CVE-2019-0841 权限提升漏洞的 PoC 代码
 vlad902/hacking-team-windows-kernel-lpe
来自Hacking Team泄露的0day漏洞利用,由Eugene Ching/Qavar编写。
 fortra/cve-2022-37969
针对 CVE-2022-37969 的概念验证漏洞利用程序,这是一个 Windows 通用日志文件系统驱动程序本地权限提升漏洞。演示了堆喷射、令牌窃取和任意内核写入,以实现 SYSTEM 权限。
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher 与 Sharepoint DLL 搜索顺序劫持:通过 OneDrive 实现 UAC/持久化
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 内核漏洞利用
 ysanatomic/io_uring_lpe-cve-2023-2598
Linux 内核 io_uring 子系统漏洞的 LPE PoC。
 lanleft/cve-2023-1829
Linux内核本地提权漏洞利用程序,针对CVE-2023-1829,适用于Ubuntu 22.04及netfilter过滤函数。包含构建说明和PoC代码。
 duck-sec/cve-2023-28252-compiled-exe
对fortra的CVE-2023-28252利用程序的一个修改版本,已编译为exe文件。
 silverplate3/my-cves
我发现的CVE。技术文章、漏洞利用示例以及模糊测试会话的演练。
 waawaa/breakcyserver
红队 EDR 规避工具,通过滥用 Process Explorer 驱动程序功能终止安全服务,以绕过 PPL 和 ObRegisterCallbacks。
 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
 msm8916-mainline/cve-2022-22063
某些旧款高通芯片组的虚拟机监视器固件存在安全问题
 mhdgning131/teletunnel
使用隐秘的C++ Telegram Bot以及Telegram本身作为C2接口绕过EDR!
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726 的概念验证:通过符号链接/联接攻击和 OpLock 操作利用任意文件覆盖,在 MSI Center 中实现本地权限提升,从而能够删除 SYSTEM 级文件并实现持久化。
 spiralbl0ck/cve-2025-0087-
CVE-2025-0087 权限提升完整 PoC