
 #1

 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) locked-bootloader KernelSU root — CVE-2026-43499 temp root → LD_PRELOAD DEFEX bypass → no-LTO clang-12 kernelsu.ko.…
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 内核漏洞利用程序,针对 CVE-2026-43499,将 rt_mutex 回滚漏洞与 pselect 栈覆盖串联,从而在三星和 Pixel 设备上获取 root 权限。
 cyberharsh/apache-couchdb-cve-2017-12635
基于Docker的复现环境,用于Apache CouchDB CVE-2017-12635垂直权限提升漏洞,该漏洞通过JSON解析器不一致性实现,允许未经验证的管理员创建。
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 trickster0/offensiverust
红队行动中的Rust武器化。
 k8gege/cve-2021-1675
针对CVE-2021-1675(PrintNightmare)的利用工具,可通过Print Spooler服务在Windows上实现本地及远程SYSTEM级权限提升。包含Ladon模块集成。
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master 权限提升
 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 lolbas-project/lolbas
利用系统自带二进制文件和脚本 - (LOLBins 和 LOLScripts)
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
该仓库记录了一个存在于 Siri 快捷指令(Siri Shortcuts)与共享 Web 凭据(Shared Web Credentials,SWC)中的漏洞,该漏洞允许畸形载荷持久执行、触发重试风暴、绕过 TLS 校验,并请求未经授权的授权项。已在 iOS 18.6.2 上确认,且存在基于…
 soralis0912/cve-2026-43499-aristotle
针对小米 XIG04(Android 12)的本地权限提升利用,通过 CVE-2026-43499 内核释放后重用漏洞。采用仅数据直接 root 技术,结合 MTE 标签暴力破解,用于设备所有者 root。
 ustayready/thunderstorm
一个收集与推导引擎。它映射你的环境,评估有效权限与信任关系,并将完整的攻击图写入单个 .rage.ndjson 文件。它是其他一切组件的输入。
 kamalx06/tornadorevc2
模块化后渗透框架,通过TCP/TLS/mTLS管理反向shell会话,并配有用于枚举、内存执行、SOCKS5枢轴和持久化的插件。
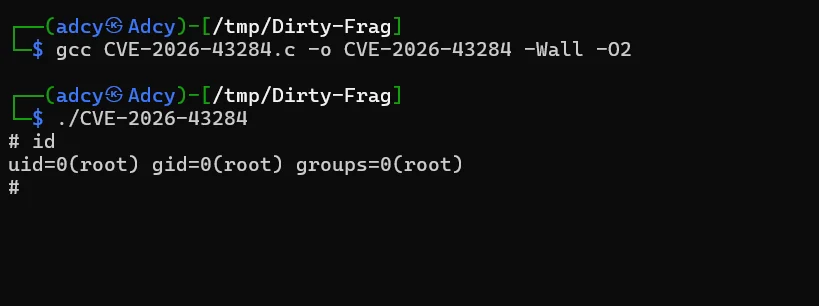 cyber-niz/dirty-frag
CVE-2026-43284(Dirty Frag)的 C 语言概念验证(PoC)漏洞利用程序,这是一种 Linux 内核本地权限提升漏洞,通过破坏页缓存,在易受攻击的系统上获取 root 权限。
 h3x0v3rl0rd/cve-2011-1249
针对 Microsoft Windows (x86) 的本地权限提升漏洞利用程序,利用 afd.sys 驱动程序漏洞 (MS11-046)。使用 MinGW-w64 编译以生成 shell。
 ly4k/certipy
用于枚举和利用 Active Directory 证书服务的工具

 roccoammon/active-directory-health-check
PowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。









