
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 dbgbgtf1/cve-2026-40369-exploit
针对 CVE-2026-40369 的漏洞利用,利用内核地址泄露和令牌伪造,在浏览器沙箱环境中实现权限提升。
 raajgupta01/htb-machine-ringdown
# Ringdown 详细设计与利用分析 针对 Ringdown 的详细设计与利用分析——这是一台原创的 Debian/Asterisk 脆弱靶机,涉及 CVE-2024-42365 (AMI)、PJSIP 预哈希破解以及 Fail2ban POSIX ACL 权限提升。
 astounds/copy-fail-cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核 AF_ALG + splice 页缓存覆盖漏洞。包含 PoC、BPFtrace 检测脚本,以及用于授权安全研究的 QEMU 测试环境。
 wuwu001/cve-2026-31431-exploit
针对 CVE-2026-31431 的 Linux 本地权限提升漏洞利用,包含原始与可恢复工作流。
 sammwyy/copyfail-rs
复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。
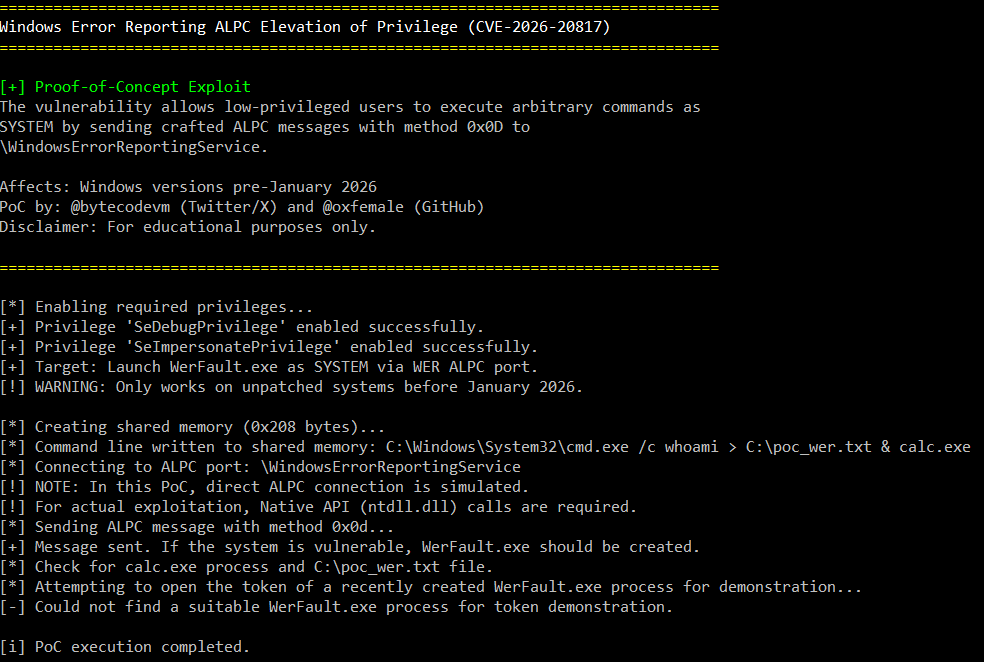 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过环境变量注入绕过身份验证并获取 root shell 的本地权限提升漏洞。
 jbaines-r7/blankspace
# EFSRPC 任意文件上传概念验证(CVE-2021-43893)
 qm4rs/cve-2026-0075
通过无权限PoC探测CVE-2026-0075 Android ContactsProvider侧信道,实现根本原因分析以及已修补版本与易受攻击版本的对比。
 theori-io/copy-fail-cve-2026-31431
利用一个9年前的Linux内核本地权限提升漏洞(CVE-2026-31431);提供针对Ubuntu、Amazon Linux、RHEL和SUSE的经过测试的利用逻辑。
 netbiosx/checklists
红队与渗透测试检查清单,适用于各类安全评估任务
 googleprojectzero/sandbox-attacksurface-analysis-tools
一组用于分析Windows沙箱暴露攻击面的工具。
 kpwn/yalu102
适用于 64 位设备的未完成 iOS 10.2 越狱,由 qwertyoruiopz 和 marcograssi 编写
 aniqfakhrul/powerview.py
Powerview 的增强版
 semperis/entragoat
一个刻意存在漏洞的 Microsoft Entra ID 环境。通过动手实践、真实的攻击挑战来学习身份安全。
 cyberark/skyark
SkyArk 帮助发现、评估和保护 Azure 和 AWS 中最具特权的实体。
 m00nrise/processhider
用于隐藏进程以规避监控应用程序的后渗透工具
 mvelazc0/badzure
BadZure 自动化部署故意错误配置的 Entra ID 租户和 Azure 订阅,并使用多样化的实体以及可配置、可遍历的攻击路径来填充它们。








