
 #1

 pwardle/not-a-mused
利用未记录的 Muse 听写端点设置的概念验证,允许本地非特权进程重定向听写流量以捕获提示并滥用应用访问权限。
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Linux 内核 futex PI rt_mutex UAF ARM32 权限提升研究,针对华为 Watch 4 Pro(内核 5.4.210)
 a0yami/cve-2025-50505
CVE-2025-50505 在 Clash Verge Rev 中的漏洞利用,演示了通过未认证 API 实现的本地权限提升和远程代码执行,包括 DNS 重绑定和反向 Shell 技术。
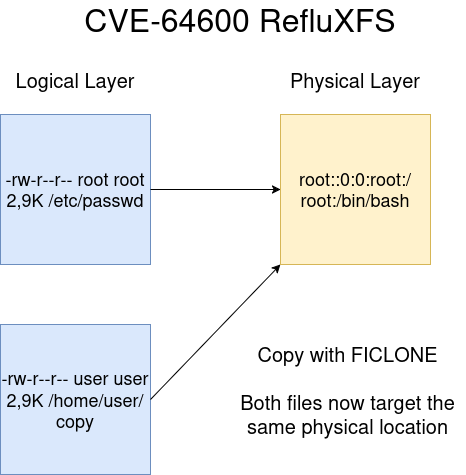 litosmartin/cve-2026-64600-refluxfs-poc
针对最近发现的、涉及 COW 和 XFS 的 Qualys 漏洞的 POC。
 stillbigjosh/kube-reaper
从任意身份扫描 Kubernetes 集群,标记危险权限,并将其串联为多步提权路径,最终导致集群沦陷。
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 通过利用唾手可得的漏洞自动进行 Linux 权限提升,例如 gtfobins、pwnkit、dirty pipe、+w docker.sock
 d4rk007/redghost
基于bash编写的Linux后渗透利用框架,旨在协助红队进行持久化、侦察、权限提升及不留痕迹。
 yowise/cve-2022-26923
# CVE-2022-26923 详细技术分析与概念验证 针对 Active Directory 证书服务(AD CS)权限提升漏洞的详细技术文档与概念验证,包含利用步骤与缓解措施见解。
 kaill-jlq/mmskillrisk
基准测试与评估框架,用于测试LLM代理是否能抵御隐藏在多模态技能图像中的恶意指令,包含跨五个风险类别的108个案例,并采用ASR/TSR评分。

 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0688
概念验证,演示通过框架漏洞(CVE-2021-0688)在 Android 10 中实现权限提升,从而启用本地权限提升。
 pennyw0rth/netexec
后渗透框架,用于自动化的网络认证测试、凭证收集以及在Windows/AD环境中的横向移动,具有模块化协议支持。
 xairy/linux-kernel-exploitation
与Linux内核安全与利用相关的链接集合
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。
 digiprosec/microtrick
自包含的 Python PoC,利用 MikroTrick SSH 漏洞链(CVE-2026-86060、CVE-2026-67279)在 MikroTik RouterOS 设备上获取未认证的完全管理员访问权限。
 mgeeky/stracciatella
从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 系统本地提权 POC









