
 #1

 csenox/semanagevolumeexploit
滥用 SeManageVolumePrivilege 的 Windows 本地权限提升漏洞利用,授予对 C:\ 驱动器的完全访问权限,并通过覆盖 PrintConfig.dll 获得 SYSTEM shell。

 tandasat/smmexploit
关于CVE-2021-26943的报告和漏洞利用,这是ASUS UX360CA BIOS版本303中的内核到SMM本地权限提升漏洞。
 octoberfest7/eventvieweruac_bof
事件查看器反序列化UAC绕过技术的Beacon对象文件实现
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。

 k0mraid3/k0mraid3s-system-shell-prebuilt
我在2022年10月发现的一个漏洞,涉及安卓的包管理器二进制文件(pm)及其处理调试标志的方式,该漏洞于2023年3月被修补。使用CVE-2019-16253作为载荷来获取系统shell。
 datadog/dirtypipe-container-breakout-poc
# CVE-2022-0847 "DirtyPipe" 容器逃逸 PoC
 mr-r00t11/cve-2024-37081
VMware vCenter Server(以及 VMware Cloud Foundation)中存在一个由 sudo 配置不当引起的本地权限提升漏洞,允许已认证的非管理员用户提权至 root。
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 launchd中的Mach端口替换漏洞,导致本地权限提升和SIP绕过。
 josephtlucas/vger
用于与经过身份验证的Jupyter实例交互的交互式CLI应用程序。
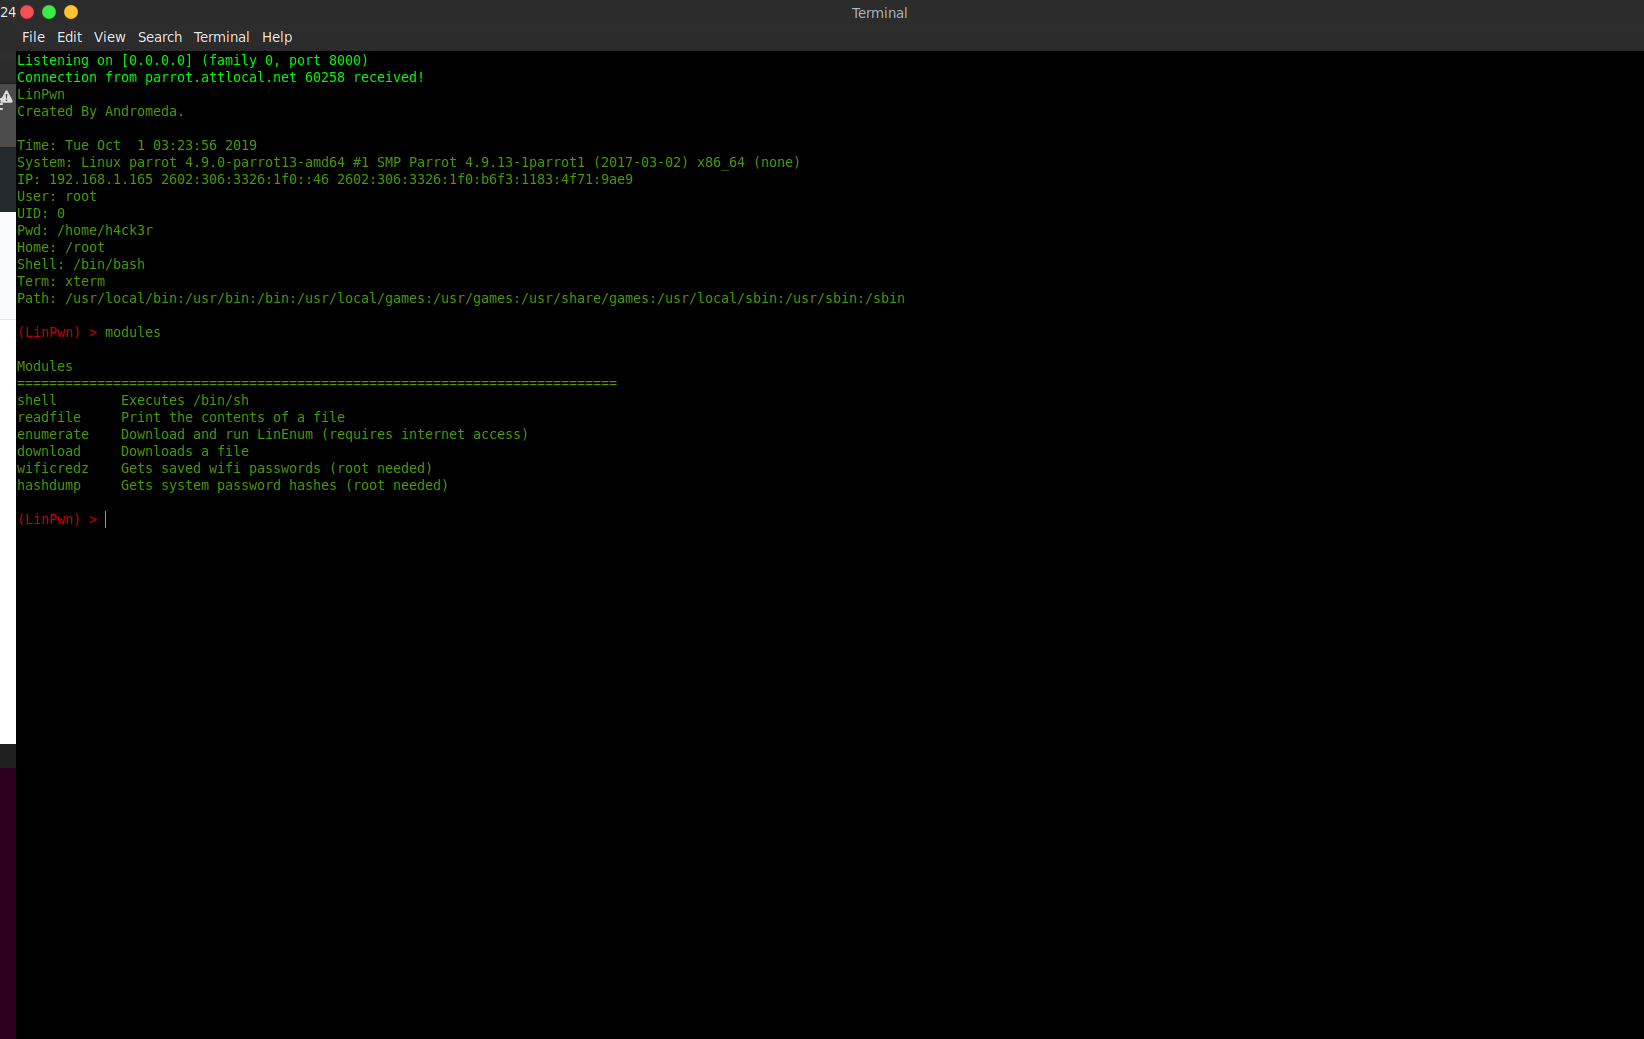 andromeda1957/linpwn
交互式后渗透工具,用于Linux权限提升、枚举、文件外泄和通过反弹shell获取凭证。

 u53rw4r3/remotekeystrokes
一个用于通过图形桌面程序自动化击键的脚本。
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 canyie/transitionplayer
CVE-2026-0091,利用Android窗口管理中的问题,从adb在Launcher进程中执行任意代码。
 kpwn/ps4-5.05-kernel-exploit
适用于 PS4 5.05FW 的完整内核漏洞利用。









