
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
概念验证漏洞利用 CVE-2018-20162:通过 SIGINT 处理缺陷实现 Digi TransPort LR54 LTE 路由器的沙盒逃逸,获取 root shell 权限。
 rocket-panda/cve-2025-9074
基于 Bash 的漏洞利用脚本,针对 CVE-2025-9074,滥用内部 Docker API 挂载宿主机 C 盘,在容器内执行命令并流式输出——无需外部依赖。
 ridhinva/defender-privilege-escalation-scanner
扫描器:CVE-2026-41091/45498 Microsoft Defender 本地权限提升/拒绝服务 — 用于 Windows Defender 权限提升(CISA KEV)的 Python 扫描器
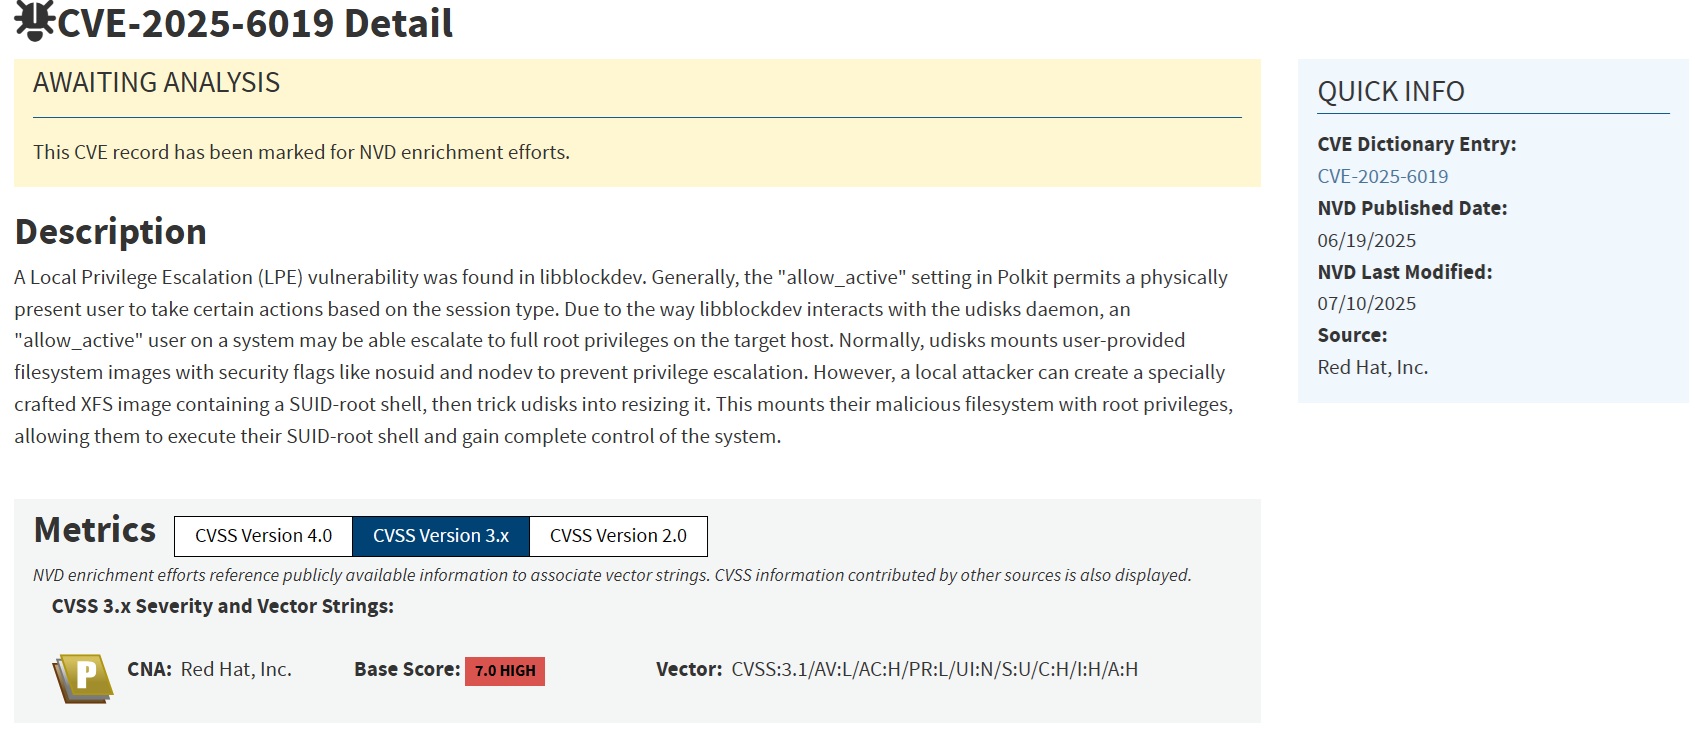 phamdinhquy2512/cve-2025-6019-exploitation
# CVE-2025-6019 的教育性复现:通过恶意文件系统镜像中的 SUID-root 二进制实现 UDisks2 本地权限提升 包含逐步漏洞利用指南和根因分析,适用于受控实验室环境。
 learner202649/cve-2026-47102-poc
用于个人复现相应漏洞的代码
 justjoeyking/cve-2024-32019-ndsudo
基于 Bash 的权限提升漏洞利用程序,针对 Netdata Agent 的 ndsudo 工具中的 CVE-2024-32019,利用不受信任的 PATH 搜索以 root 权限执行任意二进制文件。
 cypherlobo/dirtypipe-bsi
针对 CVE-2022-0847 (Dirty Pipe) 的 root 提权利用
 c0gnit00/cve-2025-9074
PHP PoC,针对 CVE-2025-9074 的漏洞利用
 blueisbeautiful/cve-2018-19323
针对CVE-2018-19323 - GIGABYTE GDrv权限提升漏洞的漏洞利用框架,支持多架构和框架集成
 amjadali-110/cve-2023-43317
通过会话存储实现垂直权限提升 — Amjad Ali (CVE-2023-43317)
 abian2/cve-2024-21626
CVE-2024-21626 的概念验证,这是 runc 中的一个容器逃逸漏洞,演示了利用技术。
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
一种针对 Microsoft Exchange Server 的高级漏洞利用工具(CVE-2021-26855、CVE-2021-27065),融合了收敛时间理论原理,通过量子时间共振与 α-色散技术实现了近乎完美的理论评级。
 si-ni/cve-2025-29927-proof-of-concept
夺旗挑战:CVE-2025-29927 与命令注入漏洞的组合
 andrd3v/cve-2026-43783
CVE-2026-43783 的概念验证与技术分析:通过 DesktopServicesHelper XPC 任意 chown 实现 macOS 本地权限提升以获取 root 权限。
 sadpainy/stuxnet
针对恶意软件分析与防御研究的教育性Stuxnet蠕虫重建项目。包含权限提升、Rootkit功能以及针对西门子Step 7和S7 PLC的PLC载荷注入模块。
 hkenzokimura/cve-2021-1675
# PrintNightmare(CVE-2021-1675/34527)教育性概念验证 包含模拟的非功能性载荷、攻击流程分析、MITRE 映射、检测指南及修复步骤。
 r3dw4n48m3d/cve-2021-3493-exploit
基于 C 的本地权限提升漏洞利用程序,针对 CVE-2021-3493,适用于 5.11 之前版本的 Linux 内核中的 OverlayFS。提供编译和使用说明,用于授权安全测试。
 mcub3/cve-2026-31431
CVE-2026-31431 的 C PoC,一种无特权 Linux LPE,利用 AF_ALG 页缓存损坏来覆盖 /usr/bin/su 并获取 root 权限。








