Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

权限提升

用于在受损系统上获取更高级别权限或未经授权访问的工具。

Kitploit 推荐

精选工具

10 已选择
PEASS-ng preview#1

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k16小时54分前
PrivescCheck preview#2

PrivescCheck

GitHubitm4n/privesccheck
3.9k25天前
LinEnum preview#3

LinEnum

GitHubrebootuser/linenum
8.0k6年前
linux-smart-enumeration preview#4

linux-smart-enumeration

GitHubdiego-treitos/linux-smart-enumeration
4.0k6个月前
WinPwn preview#5

WinPwn

GitHubs3cur3th1ssh1t/winpwn
3.7k1年前
wesng preview#6

wesng

GitHubbitsadmin/wesng
4.9k19小时45分前
BeRoot preview#7

BeRoot

GitHubalessandroz/beroot
2.6k2年前
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7k1年前
Seatbelt preview#10

Seatbelt

GitHubghostpack/seatbelt
4.7k1年前
SharpUp preview#11

SharpUp

GitHubghostpack/sharpup
1.5k3年前
最新相关性最受欢迎最近更新
4622 结果
CVE-2021-3156-Exp preview

CVE-2021-3156-Exp

GitHubbaka9moe/cve-2021-3156-exp

CVE-2021-3156 的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可在易受攻击的系统上实现本地权限提升至 root。

privilege-escalationvulnerability-analysisexploitation+2
45年前
Guide-and-theoretical-code-for-CVE-2023-35674 preview

Guide-and-theoretical-code-for-CVE-2023-35674

GitHubspiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

CVE-2023-35674 的指南和理论代码

android-securityprivilege-escalationvulnerability-analysis+4
22年前
CVE-2022-37706 preview

CVE-2022-37706

GitHubd3ndr1t30x/cve-2022-37706

权限提升利用脚本,适用于HackTheBox上的Boardlight机器。我以Larissa用户身份访问,并从/tmp目录运行此脚本;脚本已据此进行调整。

privilege-escalationvulnerability-analysisexploitation+3
11年前
CVE-2020-1472 preview

CVE-2020-1472

GitHubb1ack0wl/cve-2020-1472

CVE-2020-1472(ZeroLogon)漏洞利用工具,可重置域控制器账户密码并启用DCSync,从而实现完整的域接管。

privilege-escalationvulnerability-analysisexploitation+3
16年前
Sudo-Security-Bypass-Vulnerability preview

Sudo-Security-Bypass-Vulnerability

GitHubejlevin99/sudo-security-bypass-vulnerability

CVE-2019-14287 的漏洞利用程序,可绕过 sudo 安全限制,在易受攻击的 Linux 系统上获取提升的权限。
privilege-escalationvulnerability-analysisexploitation+2
6年前
CVE-2024-26229-lpe preview

CVE-2024-26229-lpe

GitHubdkstar11q/cve-2024-26229-lpe

CWE-781: 在 IOCTL 中使用 METHOD_NEITHER I/O 控制代码时地址验证不当

privilege-escalationvulnerability-analysisexploitation+1
2年前
r77-rootkit preview

r77-rootkit

GitHubbytecode77/r77-rootkit

无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。

defensive-toolsprivilege-escalationpayload-generation+6
2.2k4个月前
Ninja preview

Ninja

GitHubahmedkhlief/ninja

为隐秘红队行动打造的开源C2服务器

penetration-testing-frameworksprivilege-escalationexploitation+6
8414年前
pytmipe preview

pytmipe

GitHubquentinhardy/pytmipe

用于Windows上令牌操作和模拟以实现权限提升的Python库和客户端

privilege-escalationimpersonation-toolspost-exploitation+2
1234年前
Kestrel preview

Kestrel

GitHubssteelfactor-oss/kestrel

低可观测性的 Active Directory 安全枚举工具,使用原生 ADSI/COM 接口。无需 .NET 或 PowerShell 即可枚举 ACLs、委派、信任关系、ADCS、Kerberoast 目标和攻击路径,并生成 BloodHound 兼容的输出。

defensive-toolsprivilege-escalationreconnaissance+5
952个月前
MS14-068 preview

MS14-068

GitHubianxtianxt/ms14-068

Domain penetration tool
authentication-authorizationprivilege-escalationexploitation+2
226年前
cormem-read-poc preview

cormem-read-poc

GitHub4d4j/cormem-read-poc

此工具演示了CVE-2026-38194,这是Teledyne Digital Imaging Sapera内存管理器(v9.0.0.0及以下版本)中的一个漏洞。CORMEM.SYS内核驱动程序暴露了IOCTL,没有任何访问控制检查,允许标准非特权用户直接通过内核读写任意进程内存——绕过Win32…

privilege-escalationmemory-forensicsvulnerability-analysis+3
85个月前
android-badbinder-demo preview

android-badbinder-demo

GitHubi-redbyte/android-badbinder-demo

演示 CVE-2019-2215 (Bad Binder) 针对 Android Q

android-securityprivilege-escalationexploitation+2
51年前
UnPlus preview

UnPlus

GitHubno-22-github/unplus

CVE-2026-43499 每次启动的 root 提权漏洞 — 核心逻辑(arm64 Android GKI 6.6)

android-securityprivilege-escalationexploitation+2
24个月前
Sandbox-Escape-iOS-18.0-26.0 preview

Sandbox-Escape-iOS-18.0-26.0

GitHubmranonymous234/sandbox-escape-ios-18.0-26.0

这使用 CVE-2025-43407 作为漏洞利用,仍在测试中,不保证一定有效。
privilege-escalationios-securityvulnerability-analysis+4
27个月前
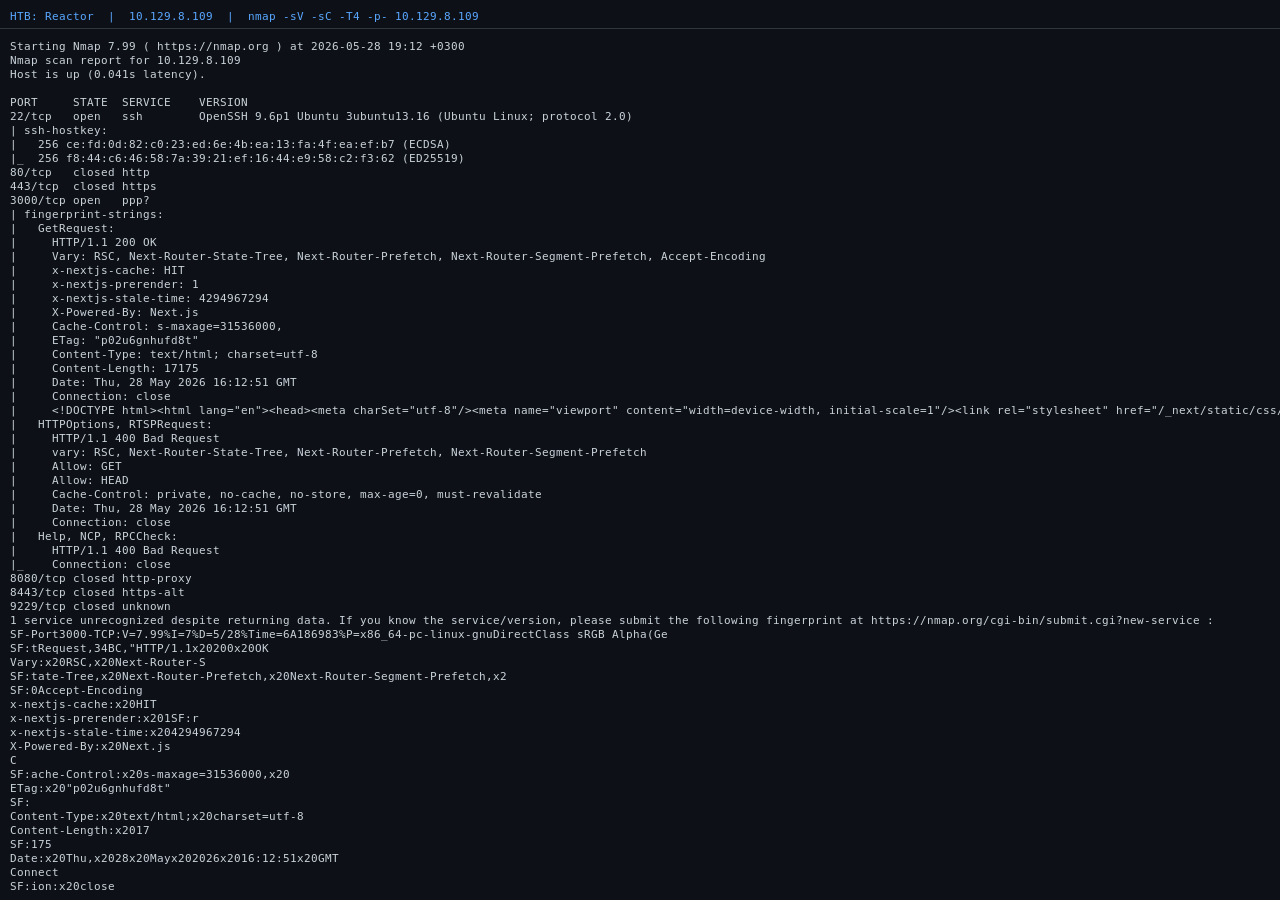
HTB-Reactor-Linux-Machine-Walkthrough preview

HTB-Reactor-Linux-Machine-Walkthrough

GitHubsonnycroco/htb-reactor-linux-machine-walkthrough

HTB Reactor 机器的完整演练 — 利用 CVE-2025-55182 获取 shell,然后通过暴露的 Node.js 调试器获取 root 权限。附带截图的分步指南。
privilege-escalationreconnaissancevulnerability-analysis+8
15个月前
CVE-2025-46203 preview

CVE-2025-46203

GitHubspbavarva/cve-2025-46203

CVE-2025-46203 的 PoC

privilege-escalationvulnerability-analysisexploitation+3
11年前
huawei-p10-cve-2017-8890-unlock preview

huawei-p10-cve-2017-8890-unlock

GitHubsweatyrocket/huawei-p10-cve-2017-8890-unlock

Huawei P10 VTR-L29C432B151 CVE-2017-8890 漏洞利用研究与 Bootloader 解锁之旅

android-securityembedded-systems-securityprivilege-escalation+4
3个月前
上一页1…303132…100下一页