#1

 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag(CVE-2026-43284)——Linux LPE 漏洞利用分析
 zzzxxxxxxxxxx/ghostlock-got-w29
CVE-2026-43499 (GhostLock) research on HUAWEI MatePad Pro 11 GOT-W29. 在给平板适配 GSI 时将平板刷成砖了,故 archive 本仓库。
 ch4rli3kop/cve-2020-12928
针对CVE-2020-12928的概念验证权限提升漏洞利用程序,目标是AMD RyzenMaster驱动程序,演示了通过存在漏洞的内核驱动程序实现本地权限提升。
 carradolly/cve-2015-8660
基于C的利用程序,针对CVE-2015-8660,一个Linux内核本地权限提升漏洞,存在于overlayfs文件系统中。
 hackspeak/cve-2026-67279
用于 MikroTrick MikroTik RouterOS SSH 接管链(CVE-2026-67279、CVE-2026-86060、CVE-2026-67276)的 Python 概念验证脚本,供授权实验室测试使用。
 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
针对 vivo Y200i Android 14 上 CVE-2026-43499(GhostLock)内核 UAF 的研究笔记与 PoC 开发,涵盖 futex PI 链栈回收原语及帧布局限制。
 malwaredllc/byob
面向学生、研究人员和开发者的开源后渗透测试框架。
 stealthcopter/deepce
Docker 枚举、权限提升与容器逃逸 (DEEPCE)
 ly4k/spoolfool
CVE-2022-21999 的漏洞利用 - Windows Print Spooler 权限提升漏洞 (LPE)
 sp00kyskelet0n/discordrat
Discord 远程管理工具,完全使用 Python3 编写
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包
 skyler-ferrante/cve-2024-28085
util-linux 中的 WallEscape 漏洞
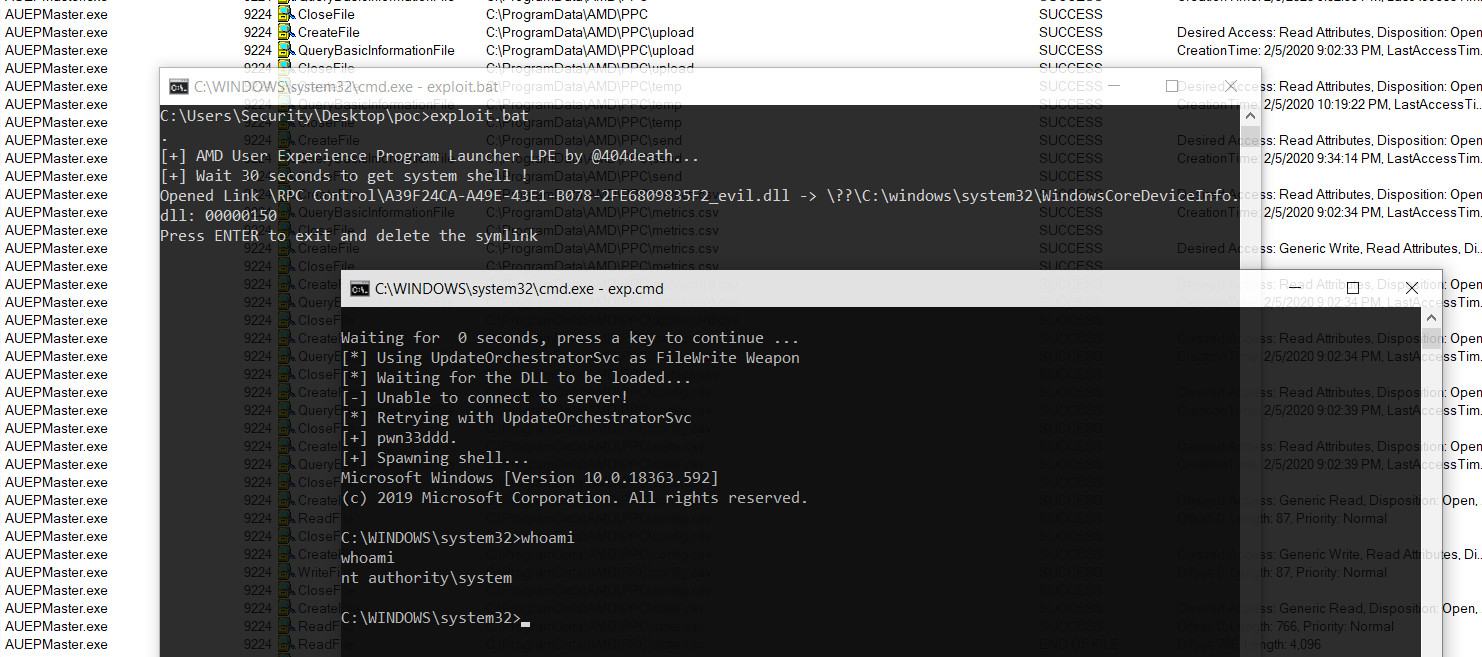 sailay1996/amd_eop_poc
CVE-2020-8950 AMD 用户体验计划启动器(来自 Radeon 软件)权限提升(FileWrite eop)
 uname1able/cve-2022-24481
针对CVE-2022-24481的C++漏洞利用程序,通过内核漏洞实现Windows 10/11本地权限提升。使用Visual Studio 2022和Windows SDK 10.0编译。
 ryanpohlner/arcgis-web-shell
ArcGIS Enterprise 地理处理服务,用于发布可执行命令的 Python 工具箱。
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
针对 CVE-2026-49179 的概念验证与漏洞利用脚本,该漏洞是 Active Directory 的 WriteSPNScript 函数中的命令注入,可在域控制器上实现 SYSTEM 权限的远程代码执行。
 0xbinder/cve_2019_2215
针对 Android Binder UAF 的概念验证型 LPE 漏洞利用,通过 iovec 喷射和 addr_limit 覆盖实现任意内核读写。