
 #1

 cerberusmrxi/cerberus-react2shell-scanner-exploit
精英利用工具包,针对CVE-2025-55182(React服务器组件远程代码执行)。异步多态载荷,高级WAF/CDN绕过,代理轮换,Shodan/Censys大规模扫描,自动攻陷+反向Shell,Nuclei模板,K8s实验室&C2面板。作者:Sudeepa Wanigarathna –…
 shadowbyte1/cve-2024-48245
车辆管理系统 1.0 - 1.3 中的 SQL 注入漏洞
 diyiqiuye/cve-2025-21479-fx5p
通过 CVE-2025-21479 + KernelSU LKM 延迟加载(可云端构建)为 OPPO Find X5 Pro (PFEM00) 提供临时 root
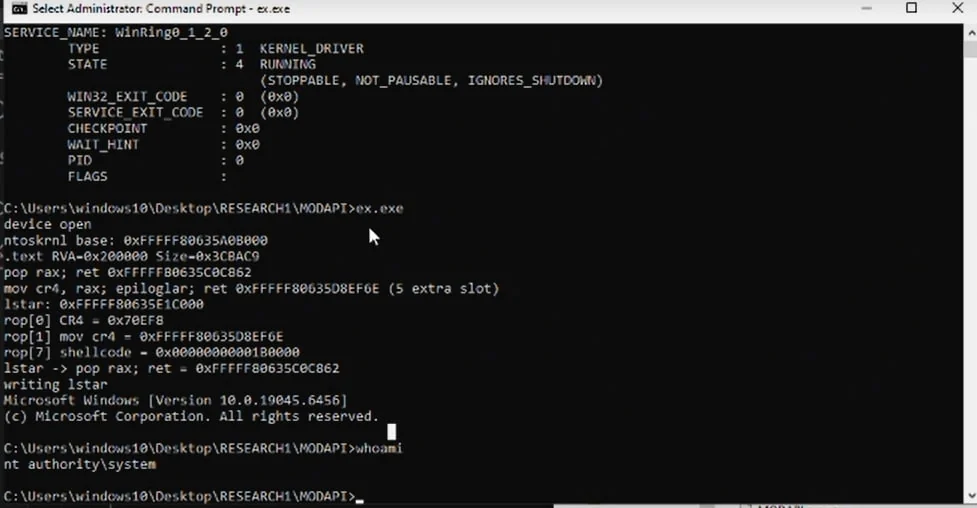 mein-0/lolmodapi
针对 MSI Dragon Center 的 MODAPI.sys 驱动程序的本地权限提升漏洞利用,滥用未经身份验证的 MSR 写入来绕过 SMEP 并获取 SYSTEM 权限。
 kagurazakasanae/mhyprot2drvcontrol
一个允许使用 mhyprot2 驱动来枚举进程模块、读写进程内存以及终止进程的库。
 xd20111/cve-2026-31431
Linux 内核 authencesn 模板中通过 AF_ALG 和 splice() 实现的本地权限提升漏洞的文档与分析,包括受影响版本、检测与缓解措施。
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock CVE-2026-43499 针对 Galaxy S26(SM-S942U1/m1q)的研究:已实现 SELinux Permissive,KASLR + tracefs 端口,记录了 uid=0 边界
 1n3/privesc
一个包含Windows、Linux和MySQL权限提升脚本和漏洞利用的集合。
 sailay1996/awesome_windows_logical_bugs
收集学习案例
 s1ckb0y1337/tokenplayer
操纵和滥用 Windows 访问令牌。
 anylnk/ksldbyovdark
利用KSLD反rootkit驱动漏洞(IOCTL 0x222044)绕过PPL保护并访问敏感进程内存,实现Windows系统上的本地提权。
 starseed12345/queststack
使用 GhostLock + CVE-2021-1931 解锁 Meta Quest 1 的 bootloader 并获得 root 权限。
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) 针对 POCO F3 GT (aresin) 的漏洞利用程序 — 通过 futex PI 链操作实现对 MediaTek Dimensity 1200、Linux 4.14.186 ARM64 内核的权限提升
 blue0x1/nimux
纯 Nim 编写的网络枚举与远程执行工具包,适用于授权安全评估。支持 SMB、LDAP、Kerberos、WinRM、数据库客户端、机密收集、DCSync、GPO 操作及 SOCKS 路由。
 polosss/by-poloss..-..cve-2026-11551-poc
通过账户接管进行未认证权限提升
 devianntsec/cve-2021-4034
硕士论文研究CVE-2021-4034(PwnKit)本地权限提升。多载荷Python漏洞利用工具,包含7种模式:交互式Shell、SUID后门、反向Shell及创建root用户。包含根本原因分析和利用链文档。
 xzx482/cve-2024-1086
通用本地特权提升漏洞利用,针对CVE-2024-1086,目标Linux内核v5.14至v6.6。在KernelCTF上以99.4%的成功率提供root shell。包含无文件执行以实现隐蔽性。









