
 #1

 cobbr/elite
Elite 是 Covenant 项目的客户端组件。Covenant 是一个 .NET 命令与控制(C2)框架,旨在突出 .NET 的攻击面,使攻击性 .NET 战术的运用更加容易,并作为一个面向红队成员的协作式命令与控制平台。
 faisalfs10x/webmin-cve-2022-0824-revshell
针对Webmin <=1.984的认证后反向Shell漏洞利用,利用CVE-2022-0824文件管理器权限提升。下载并执行CGI有效载荷以获取root访问权限。

 xlucas/dirtycow.cr
使用 Crystal 编写的 CVE-2016-5195 漏洞利用程序
 0dayninja/cve-2021-3560
Polkit D-Bus 认证绕过漏洞利用
 analyticeth/tesla-security-research
对特斯拉Model 3/Y信息娱乐系统的漏洞研究。6个漏洞,4个CVE(CVE-2022-42005至CVE-2022-42008)。Root shell、持久化访问、保险远程信息处理欺骗。

 manturever/xworm-rat
⭐️著名的XWorm RAT,版本 2.1。仅供教育目的。
 jpts/cve-2022-0847-dirtypipe-container-breakout
针对CVE-2022-0847(DirtyPipe)的概念验证漏洞利用,通过内核权限提升实现容器逃逸。包含演示和技术博客参考。
 4nuxd/react2shell
R2S是一个全面的利用和后利用框架,针对Next.js React Server Components漏洞(CVE-2025-55182)。它提供具有高级功能的交互式shell,用于渗透测试,包括文件传输、持久化、枚举、权限提升检查等。
 zychen027/cve-2026-43499_hw-clt-al01
为 boot.img 生成每设备内核偏移量,并编译预加载库以利用 CVE-2026-43499 Android arm64 本地权限提升漏洞。
 strategic-automation/violin
Hermes 的智能体渗透测试配置文件:31 个 playbook,涵盖授权侦察、Web/访问控制攻击、安全漏洞利用验证,以及带防护门的基于证据的报告。
 blacksnufkin/byovd
BYOVD研究用例,重点介绍易受攻击驱动程序的发现与逆向工程方法论。(CVE-2025-52915、CVE-2025-1055、CVE-2026-3609、CVE-2026-8501)
 chokepoint/azazel
Azazel 是一个基于 Jynx rootkit 原始 LD_PRELOAD 技术的用户态 rootkit。它更健壮,拥有更多功能,并重点围绕反调试和反检测。
 varbaek/xsser
从XSS到RCE 2.75 - Black Hat Europe Arsenal 2017 + 附加内容
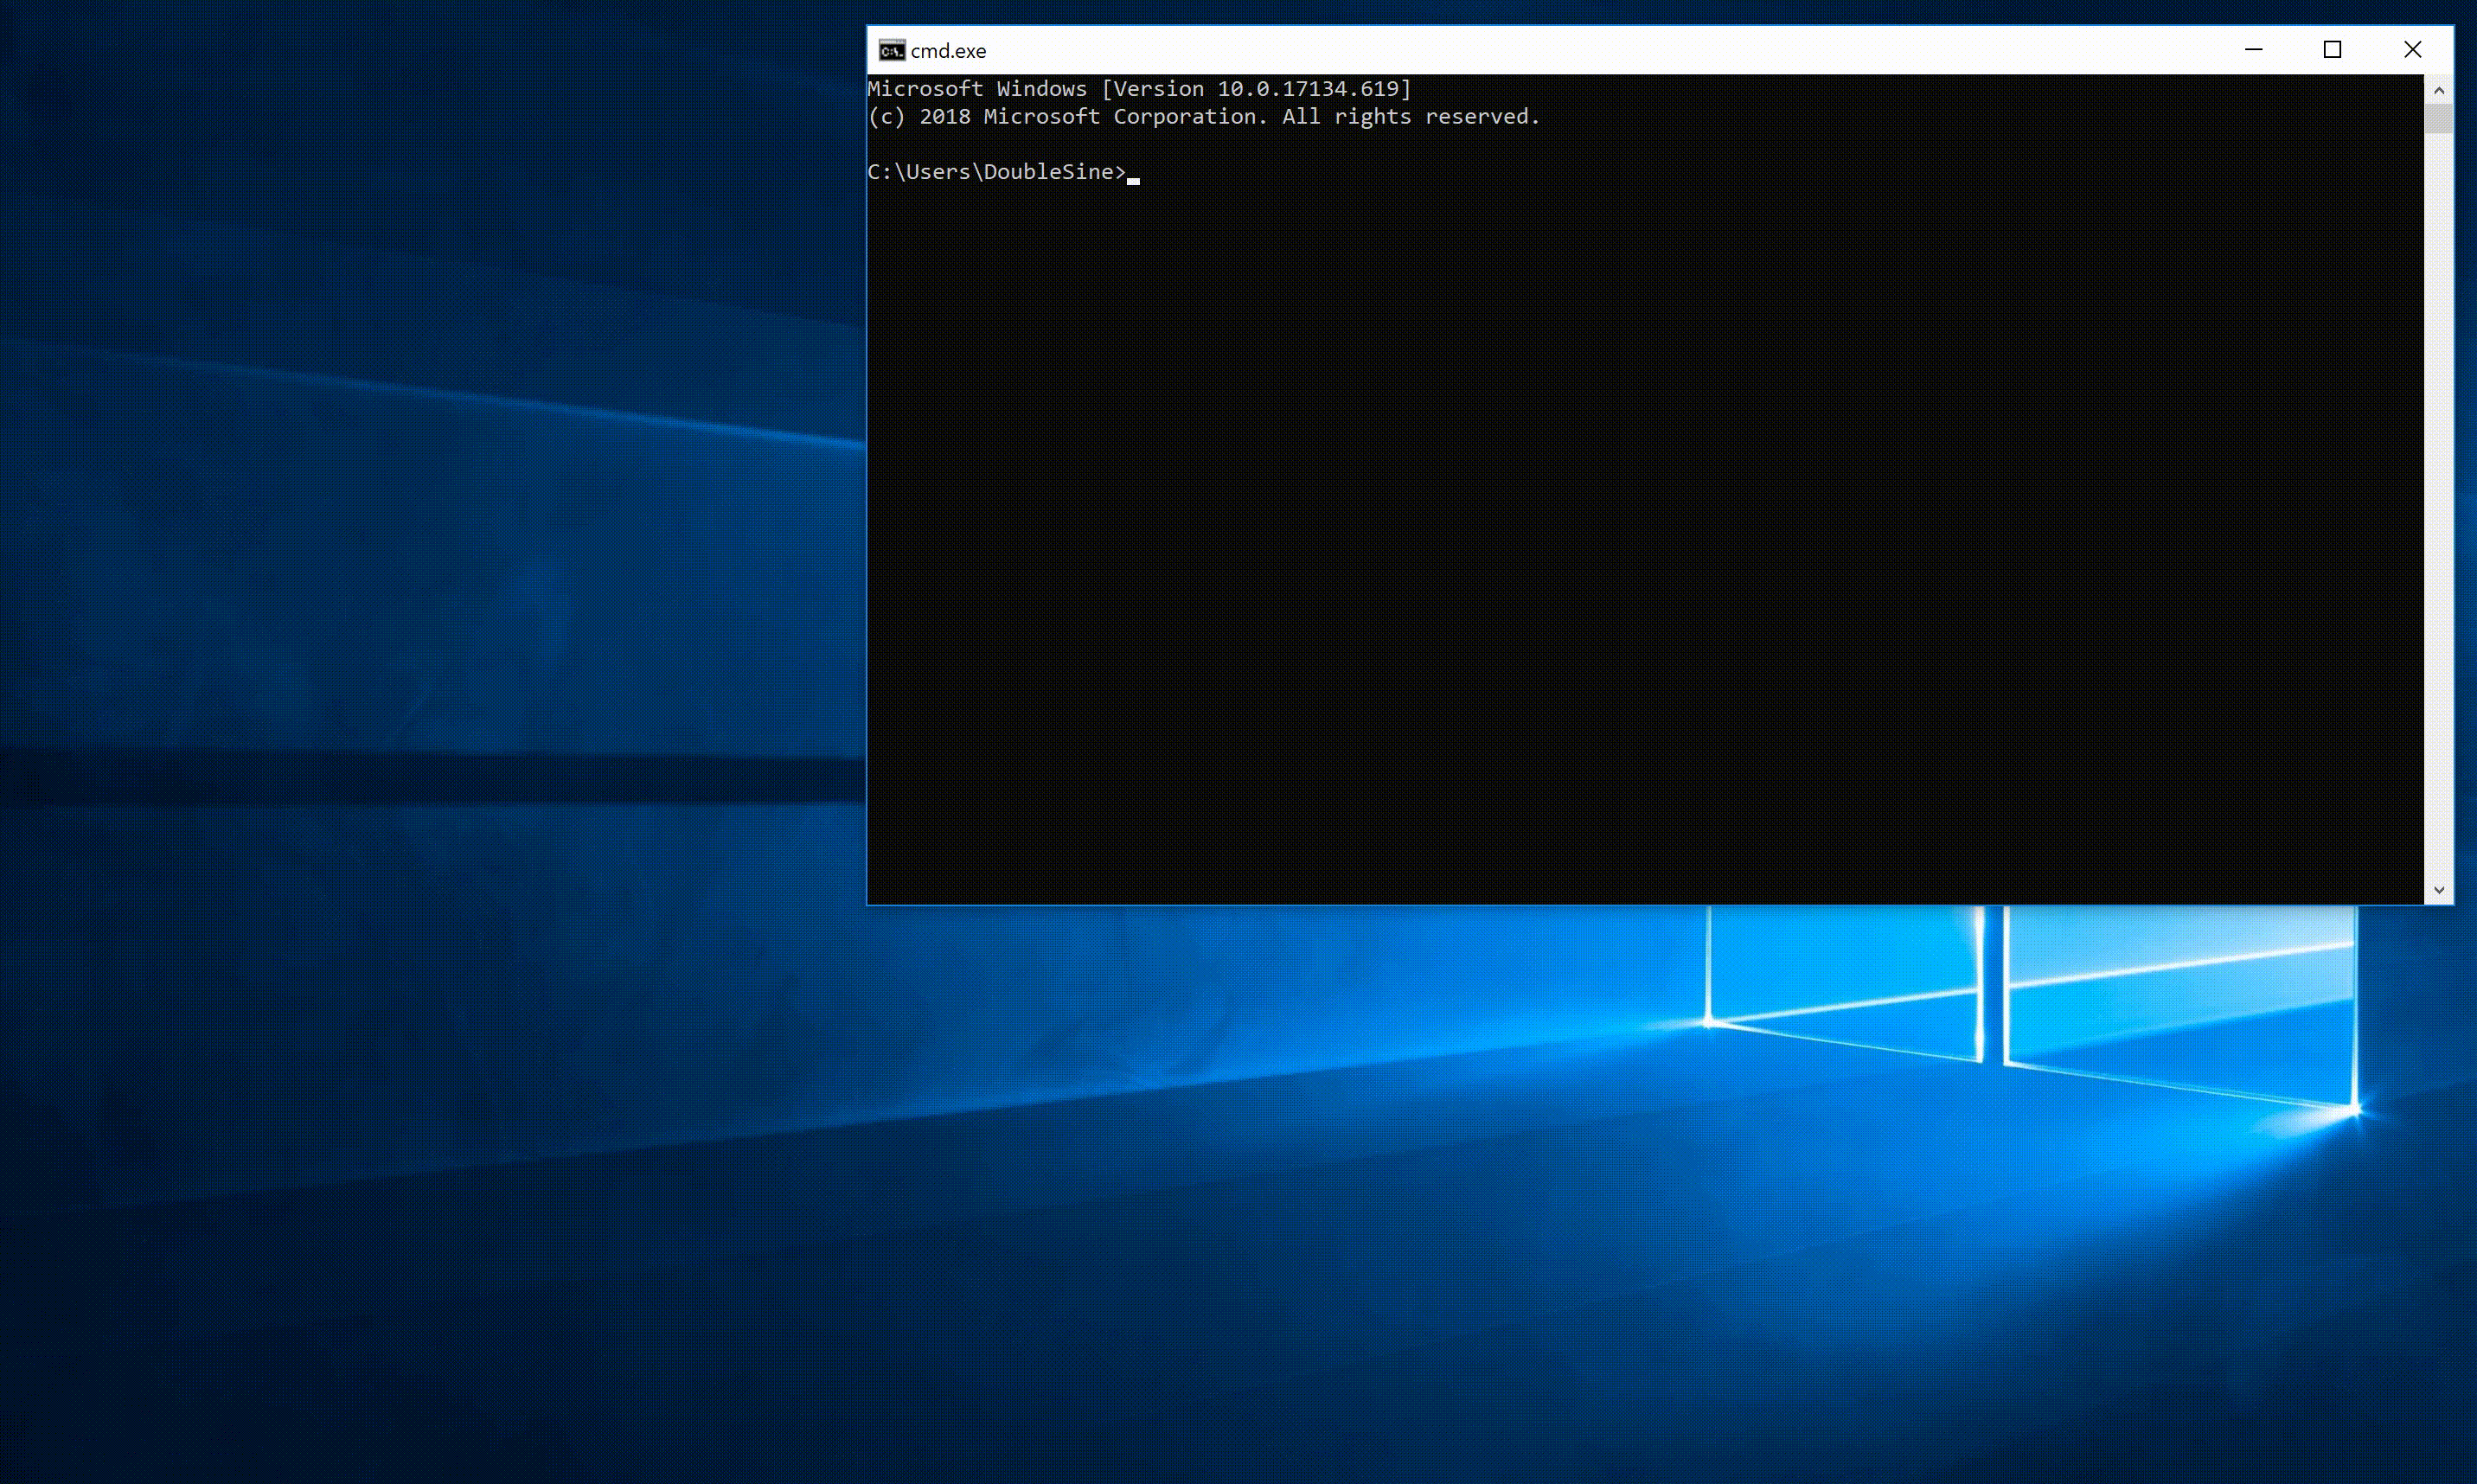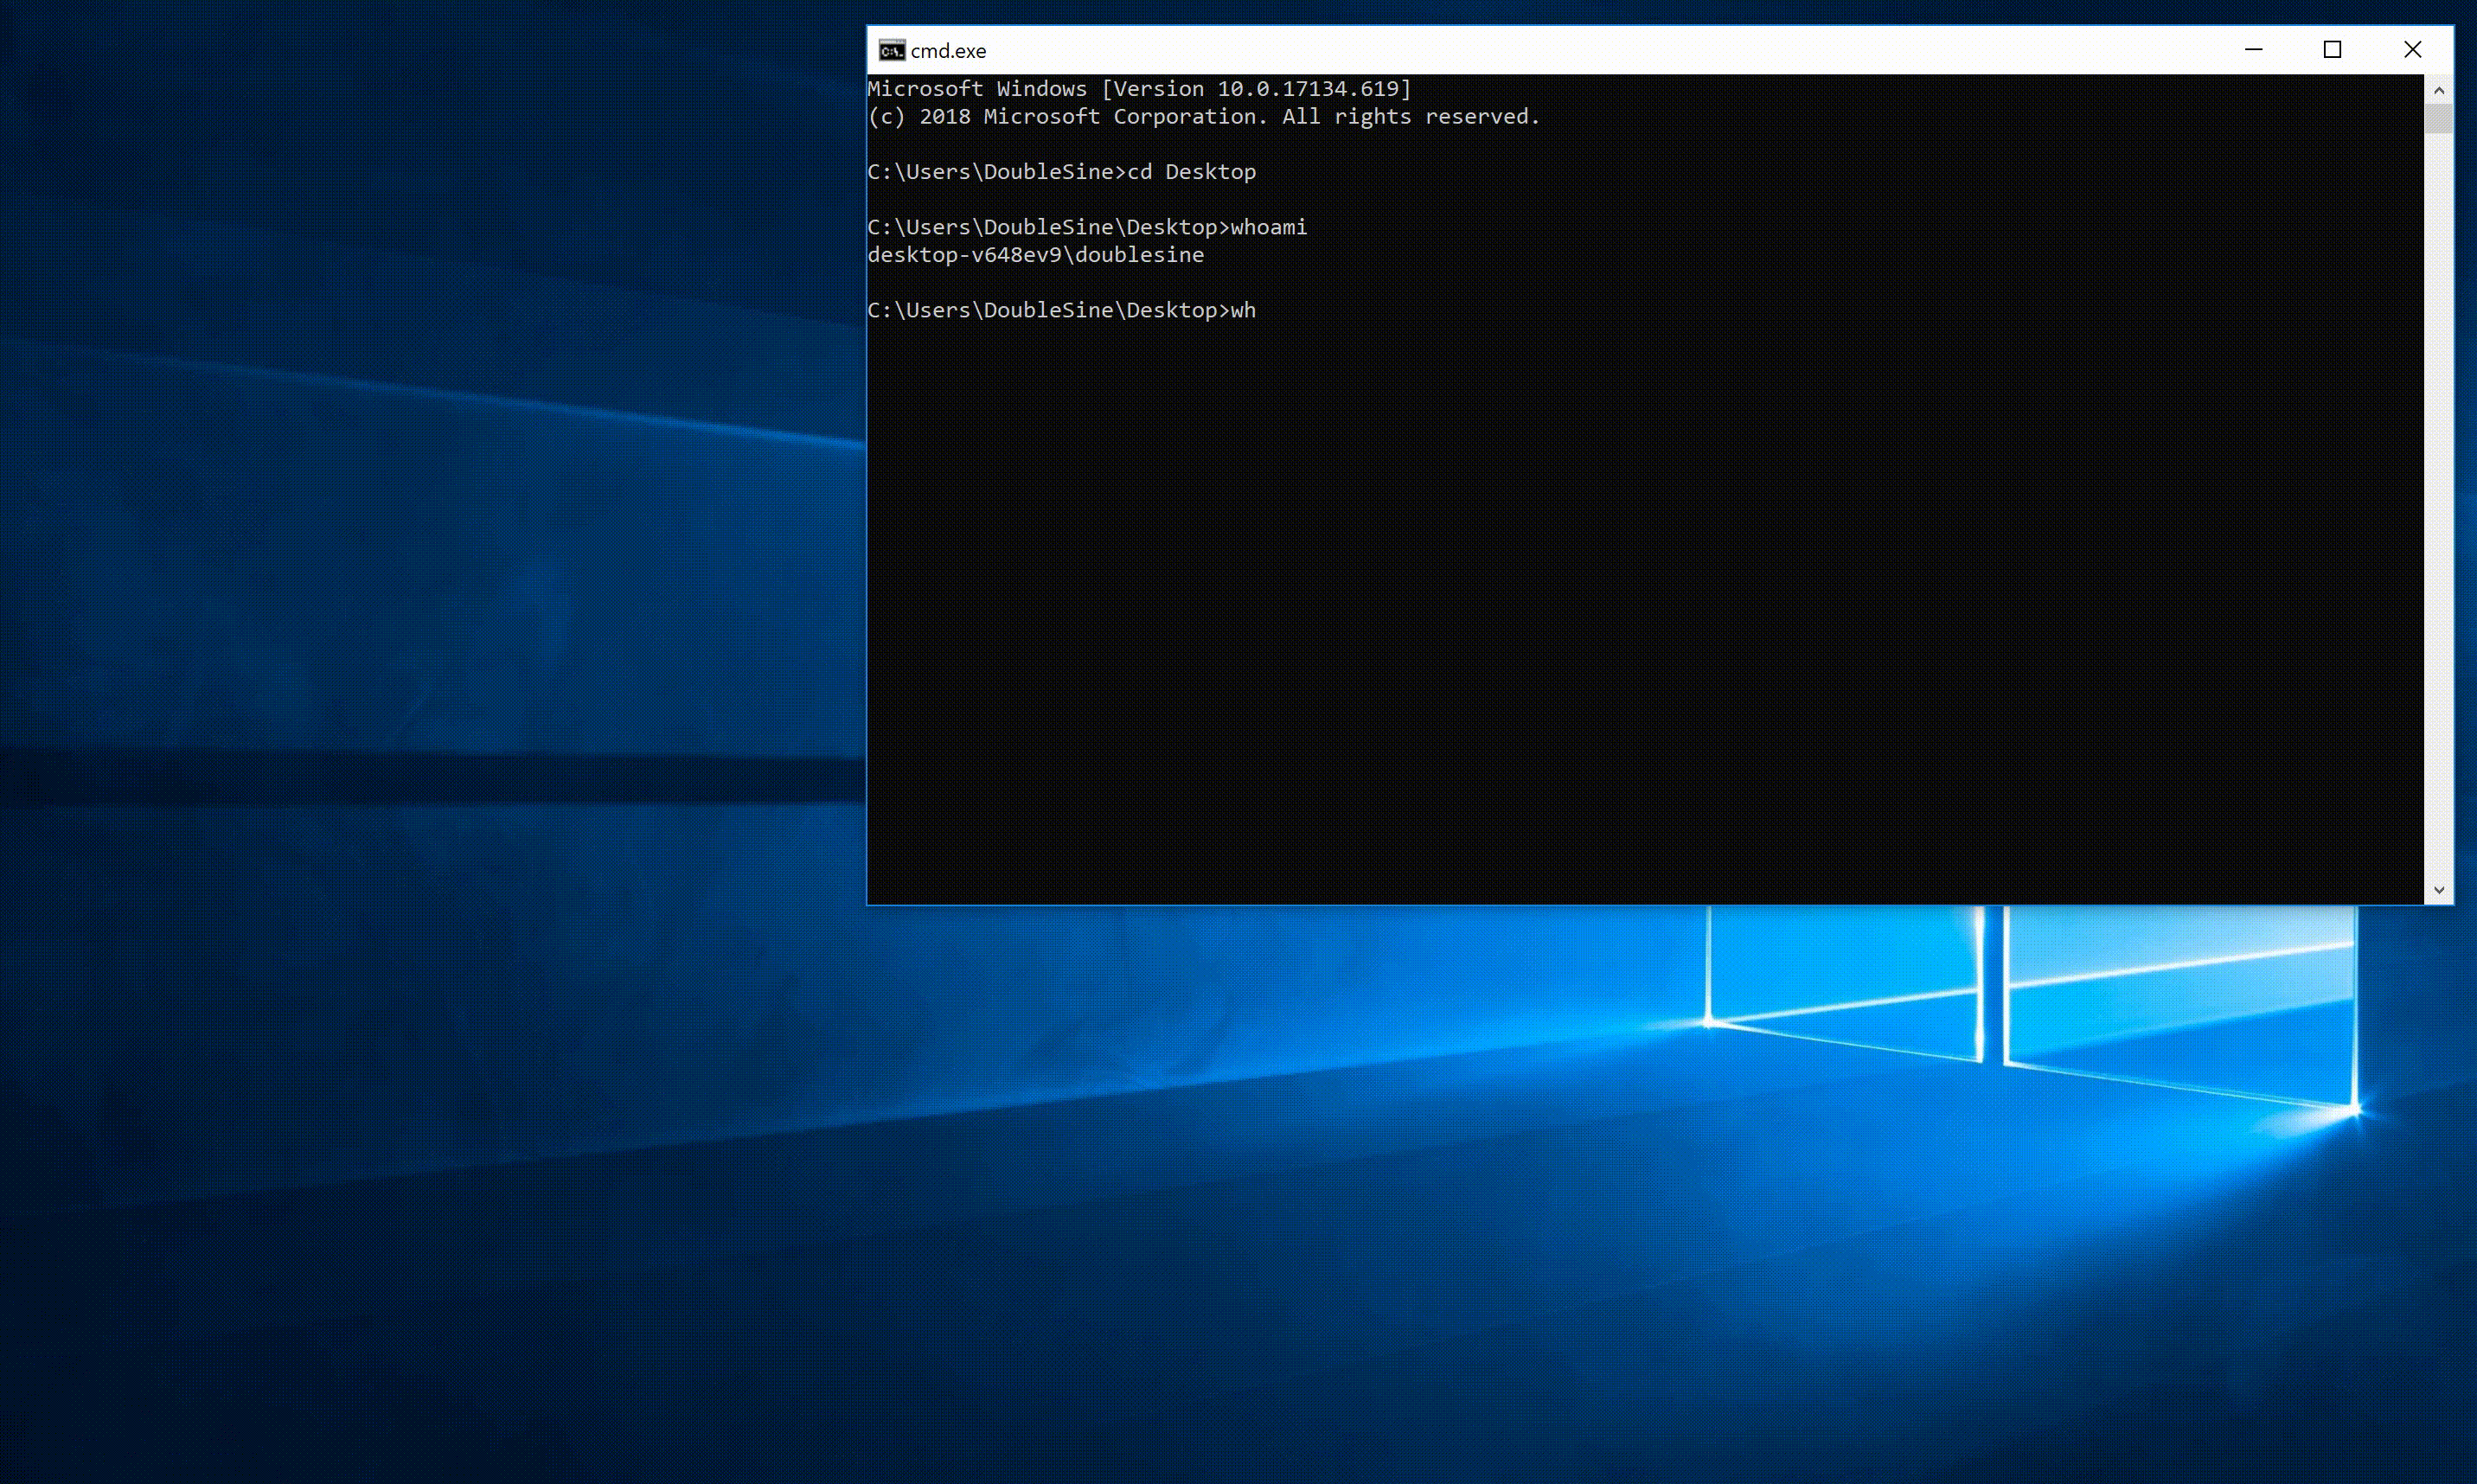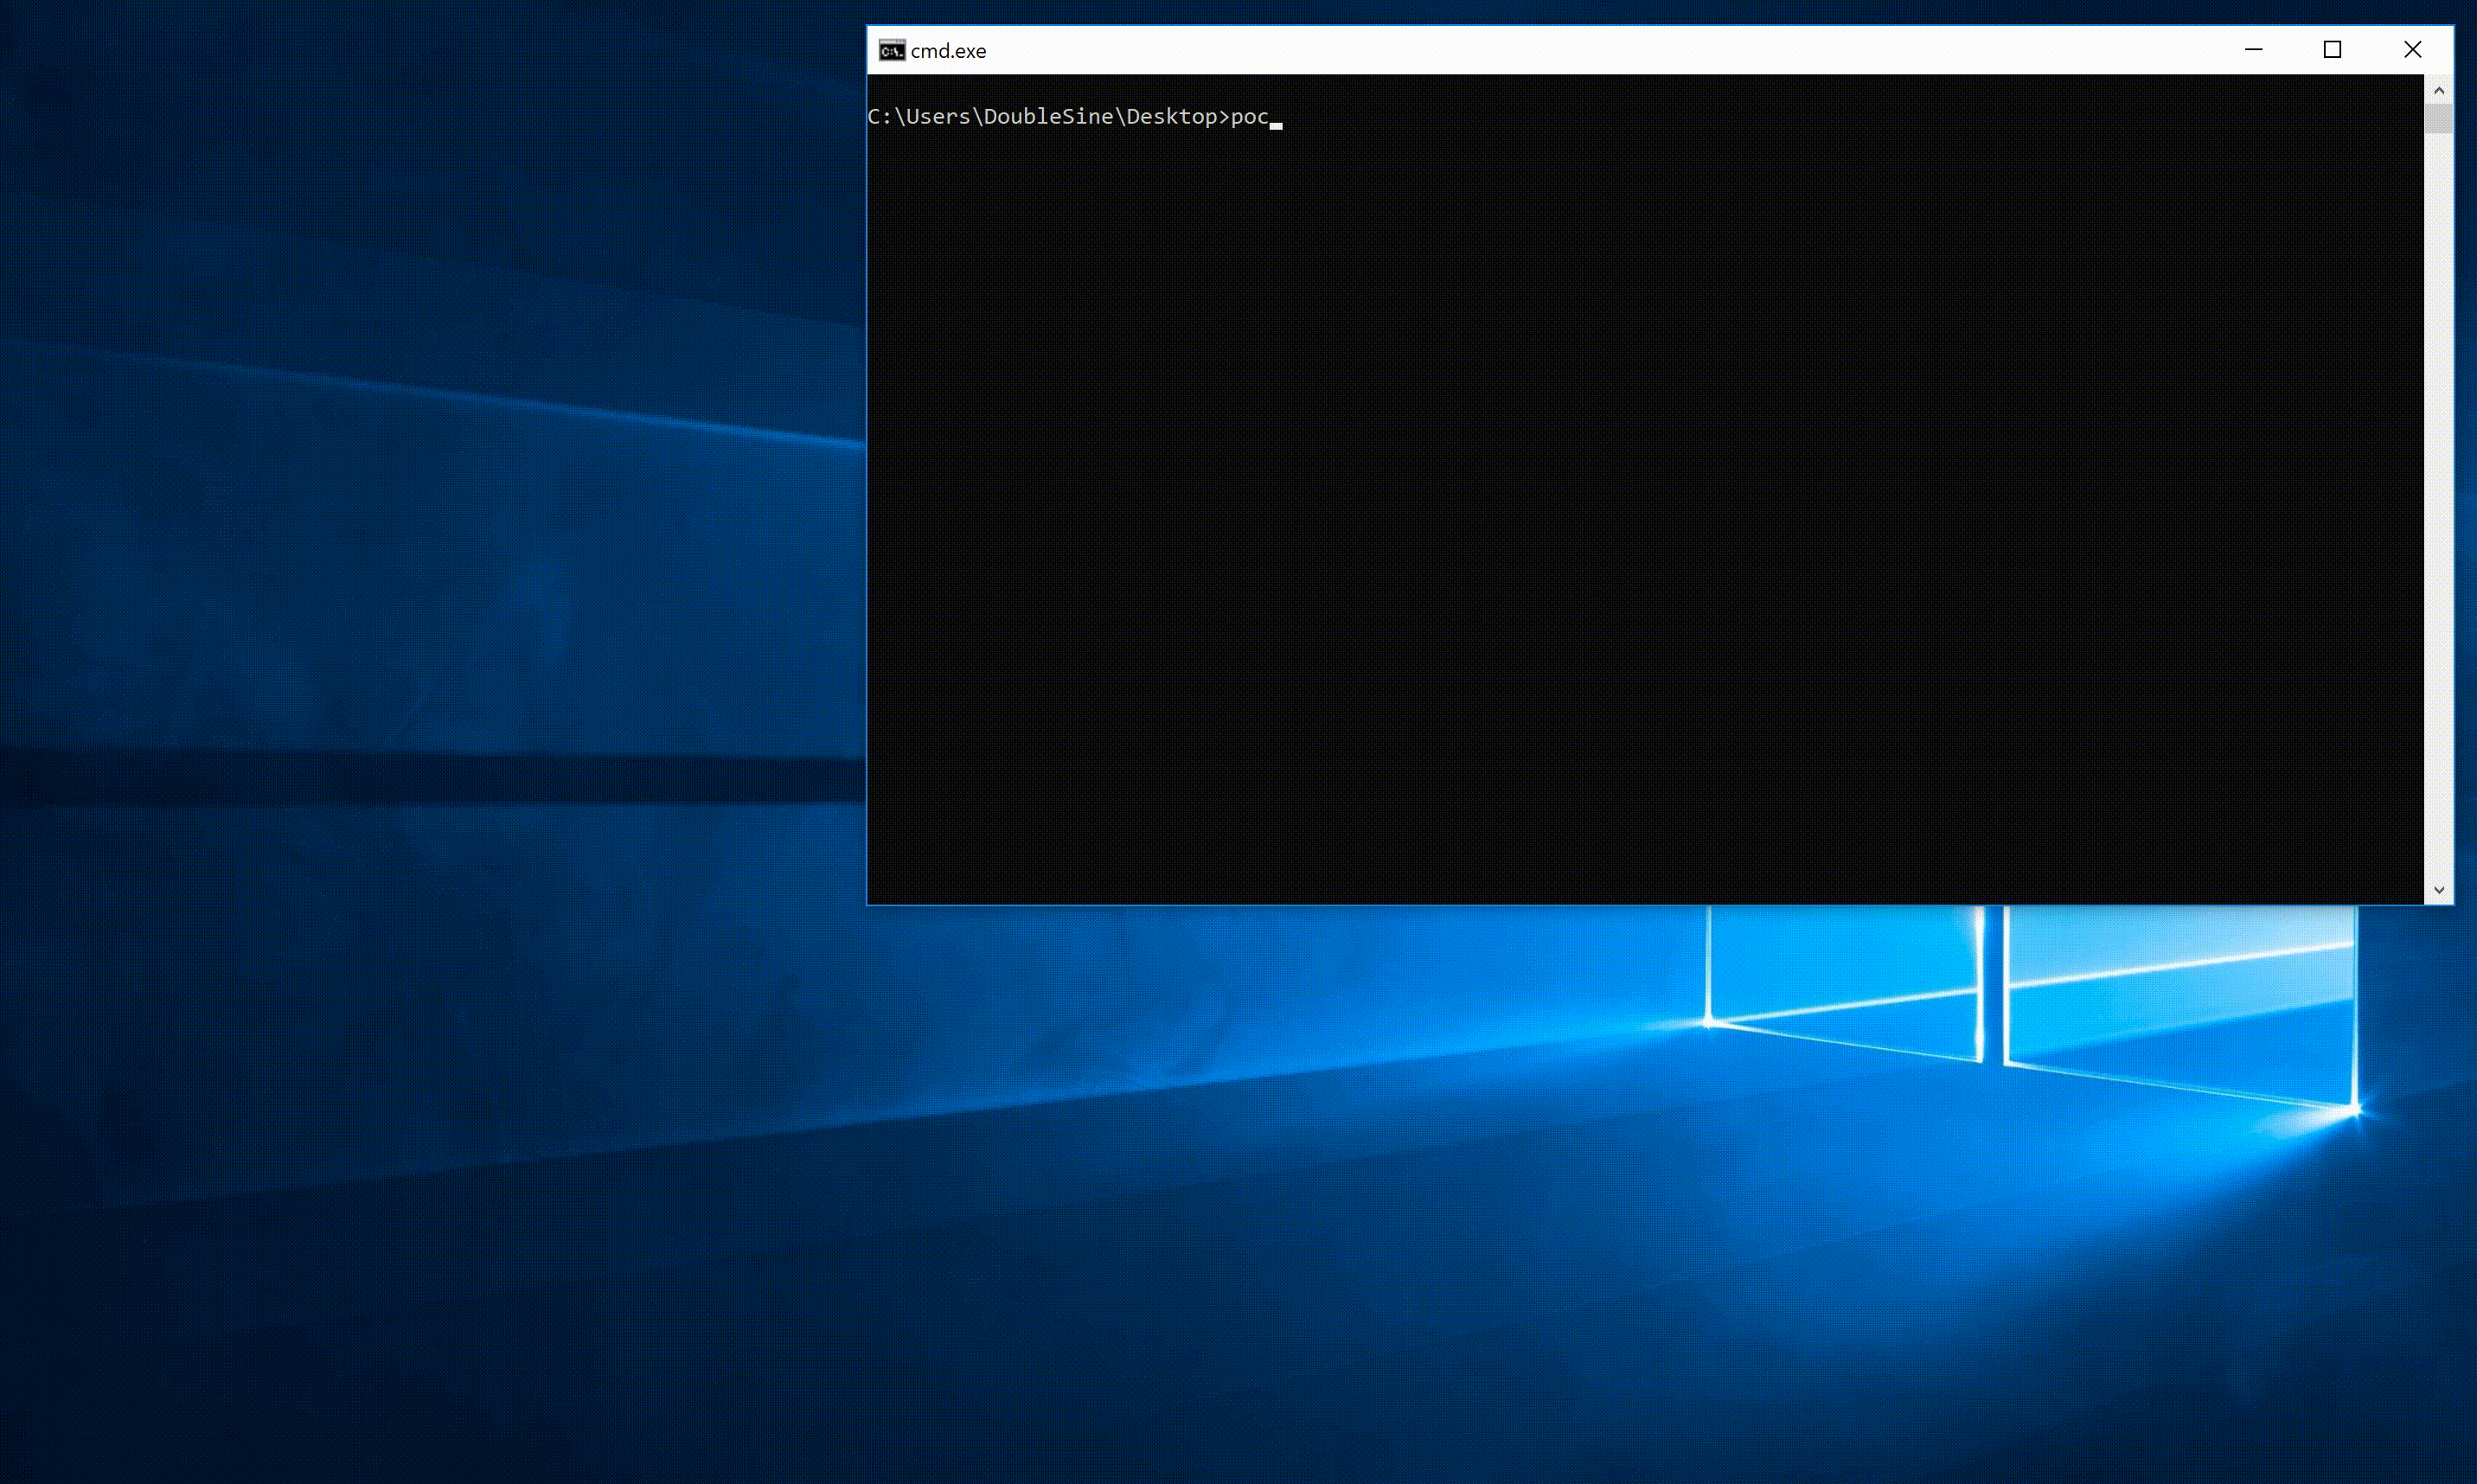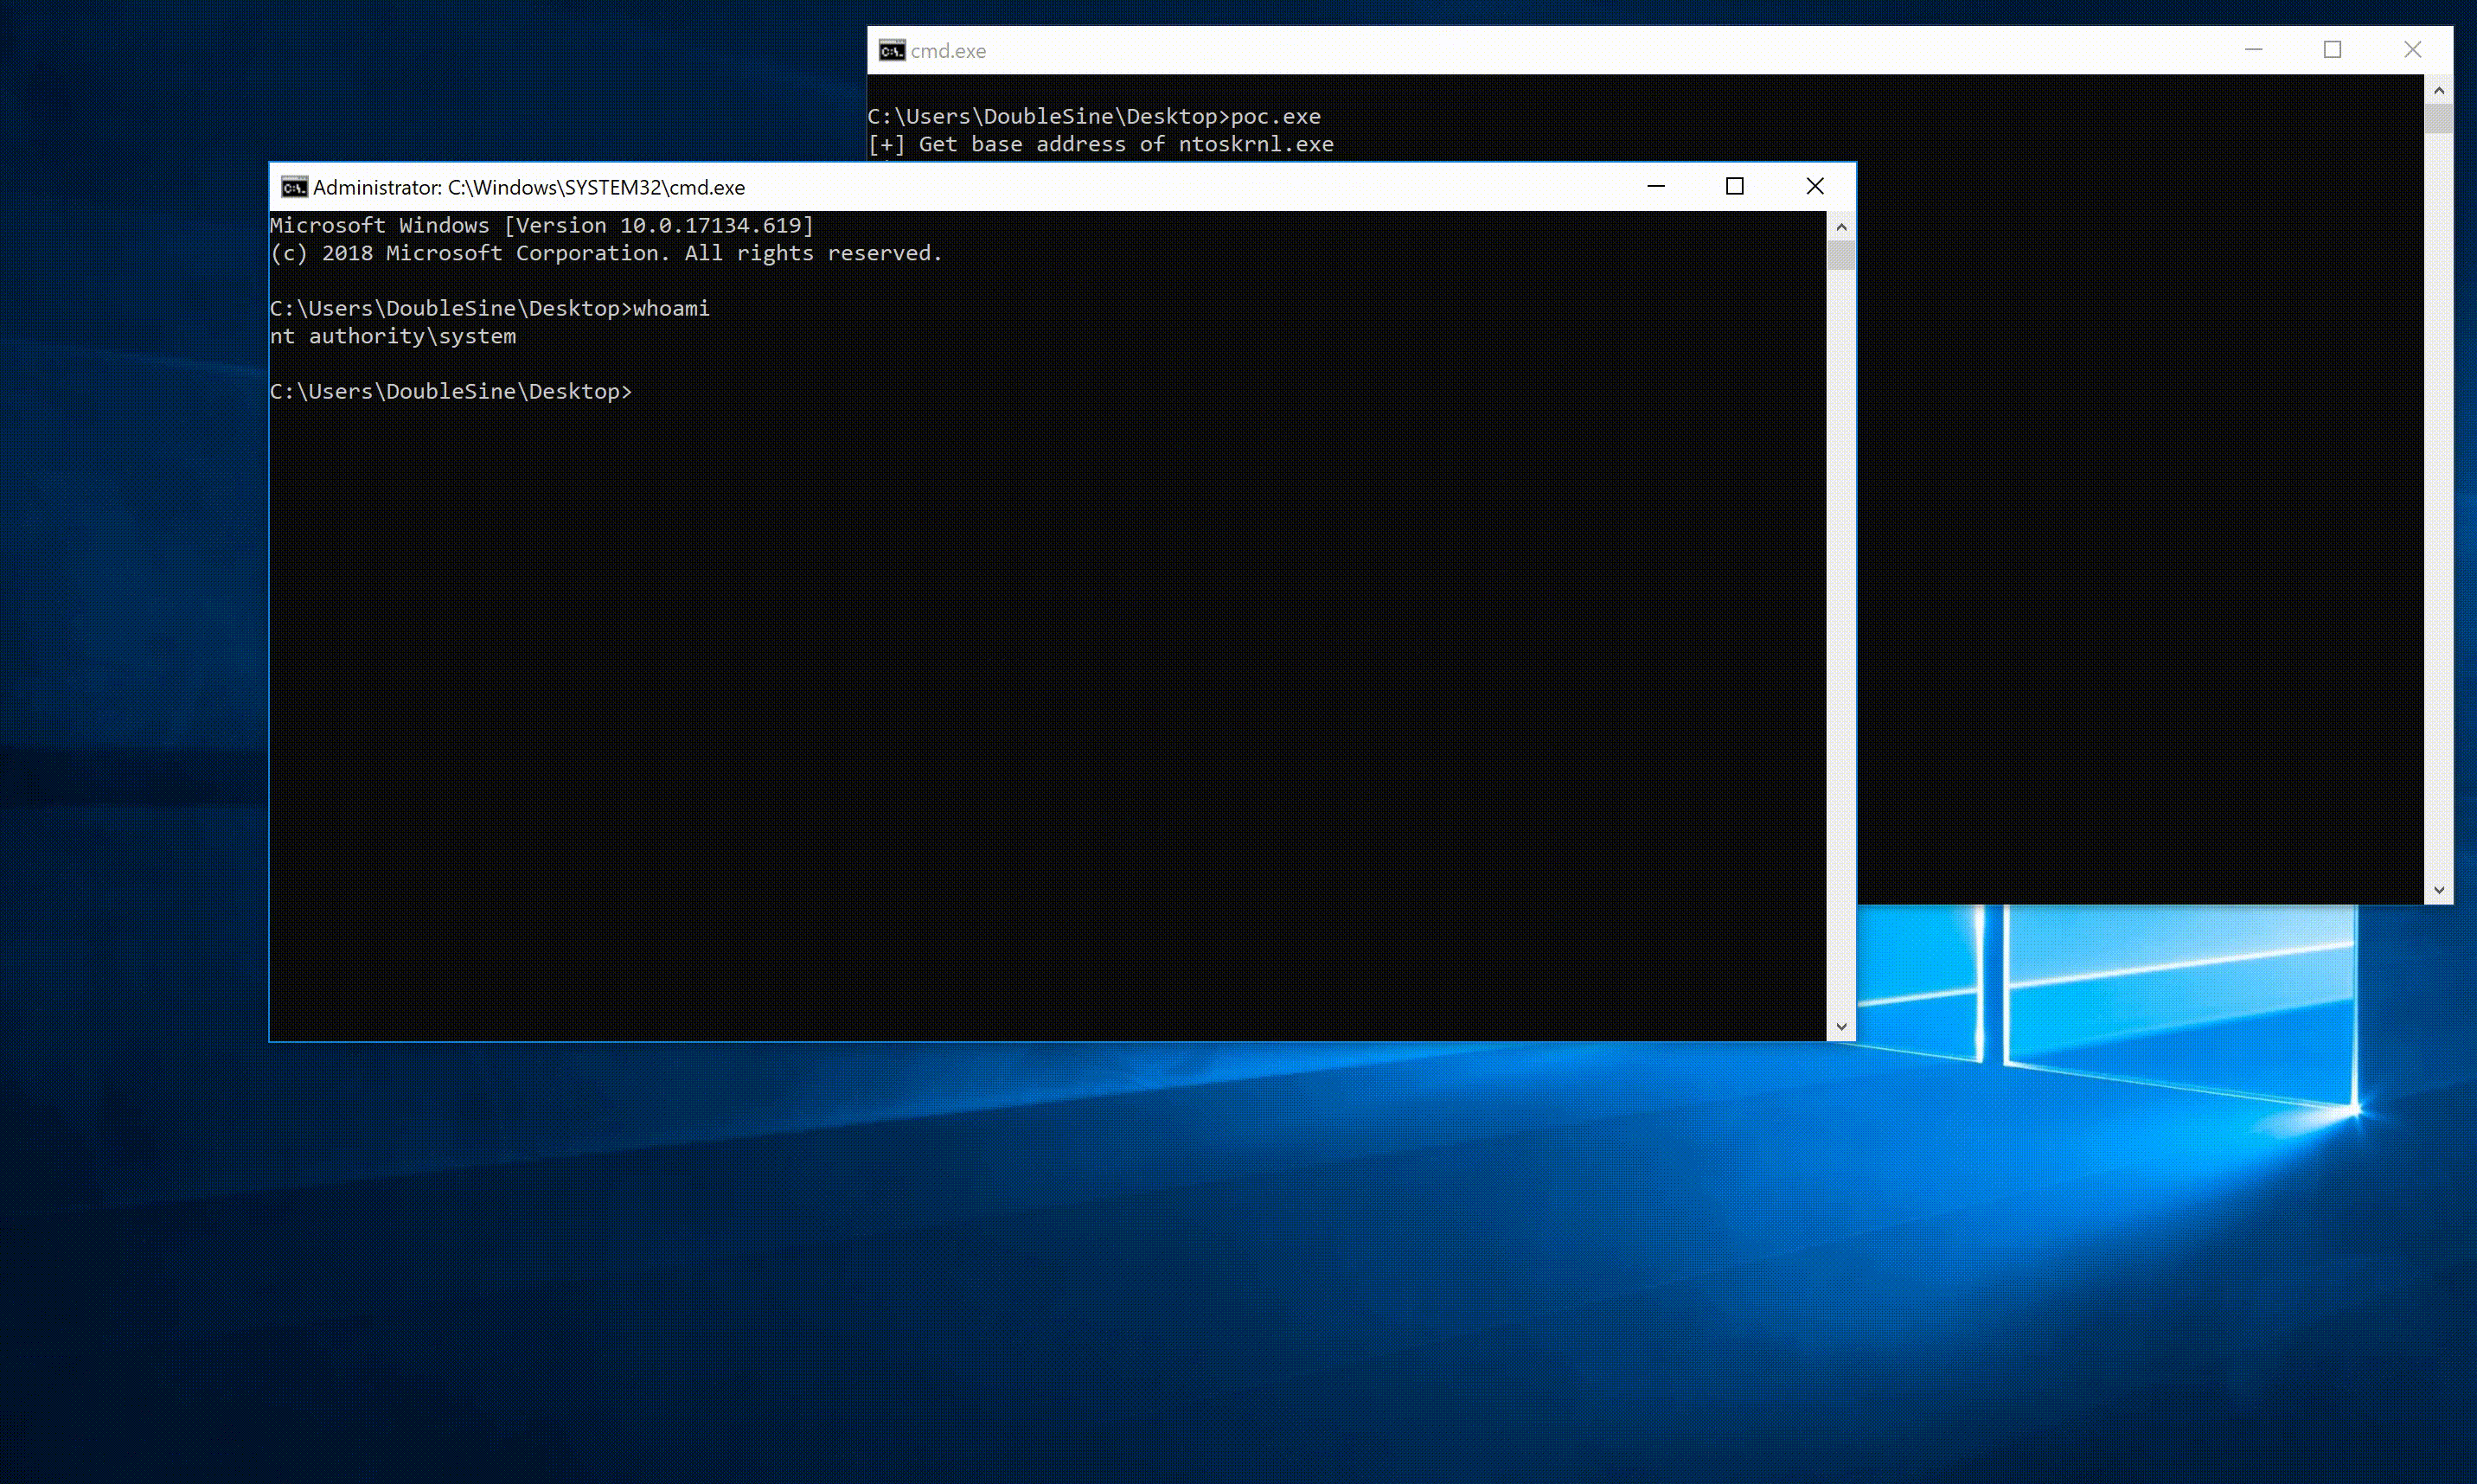 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729。从https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation转移
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,通过利用 ImageIO(CVE-2025-43300)绕过 LockDown 模式保护,随后利用 WebKit(CVE-2025-24201)和 Core…
 irsl/php-bypass-disable-functions
演示项目:如何在 Linux 上绕过 PHP 的 disable_functions 安全控制









